3.4 多智能体系统
3.4 多智能体系统(MAS)
本节摘要:单个智能体搞不定的问题,交给一群智能体。本节先讲 MAS 的概念、优势与关键特征(自治、交互、通信、协作竞争、组织、分布),再对比集中式/分布式/混合式三种架构,然后展开通信语言(KQML/FIPA-ACL)、合同网协议等关键技术,最后用清洁机器人模拟演示 MAS 的最小实现,并讨论涌现行为、信任安全等挑战。
阅读收获
阅读完本节,你应当能够:
- 说出 MAS 的五项优势与六项关键特征
- 对比集中式、分布式、混合式三种架构的取舍
- 解释 KQML、FIPA-ACL 和合同网协议的作用
- 用 Python 写出带感知、移动、清洁、通信的最小多智能体
- 识别 MAS 的涌现行为、信任安全等核心挑战
问题与直觉
一个智能体要清扫 100 平方米的房子,得规划路线、来回跑;换成 5 个智能体各扫一片,还能互相报信「东边脏完了,去帮西边」。这就是 MAS 的直觉起点:有些任务天生是分布式的,单智能体要么做不了,要么做得又慢又脆。
SOUCE 列出了 MAS 的几项核心优势,最打动人的是两条:解决复杂问题(任务分解、并行处理,如交通控制、协同机器人)和增强鲁棒性(单个智能体挂了,系统不崩,冗余和动态调整顶上)。再往深想一层,MAS 还能模拟复杂社会现象——市场、生态、人群行为,用一群简单智能体推出宏观规律。这个「个体简单、整体复杂」的现象叫涌现,是 MAS 最有魅力的部分,也是最难控制的部分。
核心原理
MAS 的六项关键特征
- 自治性:每个智能体独立感知、决策、行动,无需中央控制。这是分布式智能的基础。
- 交互性:智能体之间相互作用(通信、协作、竞争、协商)才能完成共同目标。
- 通信:通过通信语言和协议交换信息,可以是显式(消息传递)或隐式(通过环境感知间接影响)。
- 协作与竞争:智能体可能协作完成共同目标,也可能竞争资源、实现各自目标。平衡两者是 MAS 设计的核心问题。
- 组织:智能体通常形成组织结构——层级、团队、联盟——便于管理关系和提效。
- 分布性:智能体分布在不同物理位置或计算节点,带来分布式协调、通信延迟、数据一致性等挑战。
六项特征里,「隐式通信」最容易被初学者漏掉。显式通信是「我给你发消息」,隐式通信是「我通过环境间接影响你」——比如蚁群靠信息素(对环境的修改)传递信息,多机器人在共享地图上标记「此处已扫过」,别的机器人看到标记就知道不用重复扫。SOUCE 把「通信」分成显式和隐式,这个区分有实际工程意义:隐式通信天然去中心化、抗干扰(不需要协商协议),适合大规模群体;显式通信信息密度高、可控性强,适合小规模协作。很多 MAS 实际是两者混用——核心信息显式传,全局状态靠隐式共享。
三种架构对比
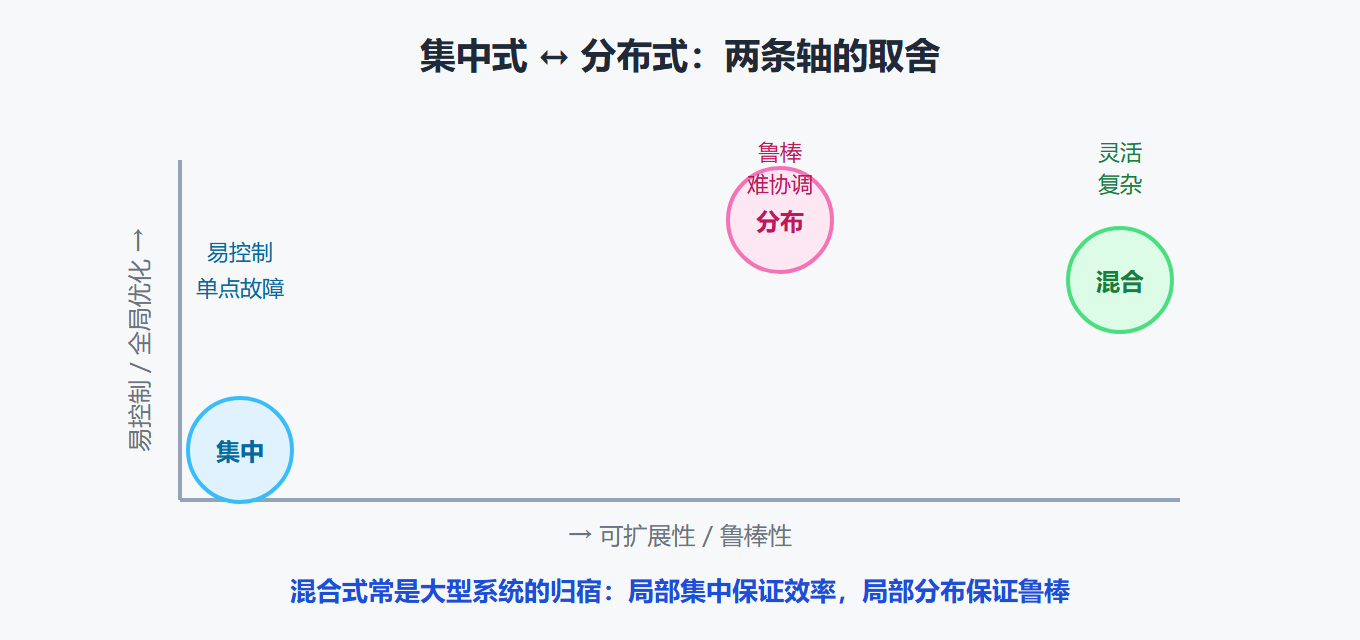
集中式架构:一个中央控制器掌握全局信息、统一指挥所有智能体。优点:易控制管理、信息共享方便、可全局优化。缺点:单点故障(控制器挂了全系统瘫)、可扩展性差(智能体多了控制器成瓶颈)、缺乏灵活性。适用:目标明确、环境相对静态、智能体数量少的场景,如简单的工厂自动化。
分布式架构:没有中央控制器,智能体之间直接交互、靠局部信息和协商达成共识。优点:无单点故障、可扩展性好、灵活、可并行。缺点:控制管理复杂、信息同步难(通信延迟、数据不一致)、协同机制设计难。适用:任务复杂、环境动态、对鲁棒性和可扩展性要求高的场景,如分布式传感器网络、多机器人协同。
混合式架构:按子系统混合集中与分布——某些子系统集中控制,另一些分布协作。优点:灵活、可针对子系统优化。缺点:设计和实现复杂。适用:大型复杂系统,如智能交通、智能电网。
三种 MAS 架构的权衡坐标
关键技术
- 通信语言与协议:智能体之间需要统一语言。两个标准:KQML(Knowledge Query and Manipulation Language,知识查询与操纵语言)和 FIPA-ACL(Foundation for Intelligent Physical Agents 的 Agent Communication Language)。它们定义了消息格式和语义——类似互联网里的 HTTP 之于网页,没有统一协议,智能体之间鸡同鸭讲。
- 协商与协调机制:解决冲突、分配任务资源。代表:合同网协议(Contract Net Protocol)——管理者把任务「招标」,智能体「投标」,管理者选最优标。像真实项目里的外包流程。协调机制有计划协调、行为协调、资源协调。
- 任务分配与调度:把任务分给合适的智能体,考虑能力、依赖关系、资源。
- 学习与适应性:多智能体强化学习、进化算法让系统适应环境变化。
- 信任与安全:开放式 MAS 里智能体来自不同来源,要建信任机制防恶意行为。
关于信任与安全,这里多展开一句。SOUCE 提到「开放式 MAS 中智能体可能来自不同的来源」——这跟互联网的开放网络是一个道理:任何节点都可能是不怀好意的。工程上至少要防三类:恶意消息(虚假信息诱导其它智能体做错误决策)、资源滥用(恶意智能体霸占共享资源)、身份欺骗(伪装成可信智能体)。缓解手段包括消息签名、权限分级、行为审计、信誉评分——把每个智能体当作「不可信的分布式节点」来设计,是开放式 MAS 的安全底线。封闭式 MAS(所有智能体自己开发的)可以放松这条,但别放松成没有。
工程实践要点
最小 MAS 实现:清洁机器人
SOUCE 的清洁机器人模拟是教科书级的 MAS 入门示例。环境是 20 格一维网格,30% 的格子有垃圾,3 个机器人协作清理。每个 Agent 有位置、能量,能感知(perceive)、移动(move)、清洁(clean)、通信(communicate):
class Agent: def __init__(self, agent_id, environment): self.id = agent_id self.environment = environment self.location = random.randint(0, environment.size - 1) self.energy = 100 def perceive(self): return self.environment.grid[self.location] def act(self): if self.energy <= 0: return False # 能量耗尽,退出 if self.perceive() == 'Dirt': self.clean() # 有垃圾就清 else: self.move() # 没垃圾就移动 if random.random() < 0.1: # 随机发消息 other = random.choice([a.id for a in self.environment.agents if a.id != self.id]) self.communicate("Status report", other) return True
这个示例的工程价值在于它演示了 MAS 的三个关键设计:资源约束(能量机制——移动耗 1、清洁耗 2、通信耗 1,能量耗尽就停,智能体有了「生命」);局部感知 + 简单规则(每个智能体只看自己脚下,没有全局视野,但 3 个一起跑就能把 20 格清完);显式通信(10% 概率发状态消息)。注意它的局限:智能体没有明确全局目标、移动完全随机——改进方向是引入合同网协议做任务分配,或给每个机器人加「清扫区域分配」。**这个例子说明:MAS 的智能未必来自「个体聪明」,而来自「个体协作」。
再深挖一个细节:代码里 if not agent.act(): env.agents.remove(agent) ——能量耗尽的智能体会被从环境里移除。这个设计看起来只是「清理尸体」,实际上演示了 MAS 的一个重要特性:系统的自适应能力。一个机器人坏了/没电了,系统不会瘫痪,剩下的继续干活,规模自然缩减。对比集中式系统里「控制器挂了全停」,这正是 SOUCE 反复强调的「增强鲁棒性」的代码体现。把「成员可增删」当成 MAS 的一等设计目标,而不是事后补丁,是工程上吃透 MAS 的标志。
MAS 的涌现行为与可控性张力
SOUCE 把「涌现行为预测与控制」列为重要挑战。涌现本身是双刃剑:正向的涌现带来惊喜(蚁群没有「指挥官」却能高效觅食),负向的涌现带来灾难(市场里各自理性的交易者叠加成系统性崩盘)。工程上的对策是「约束与观测并重」:一是给个体加约束规则——每个智能体被限制在安全行为边界内,即使整体涌现出意外,也出不了大格;二是加全局观测与干预接口——系统保留一个「监控台」,看到异常宏观行为时能手动熔断。这条「个体自由 + 全局底线」的平衡,会贯穿第 6 章安全伦理的主题,这里先记住它的存在。
架构选型决策表
| 项目特征 | 推荐架构 | 理由 |
|---|---|---|
| 智能体少、环境静态、要全局最优 | 集中式 | 好控制、能优化 |
| 智能体多、动态、要抗故障 | 分布式 | 无单点、可扩展 |
| 子任务性质差异大 | 混合式 | 按子系统各取所长 |
| 有中央调度中心可用 | 集中式或混合式 | 中央控 + 局部自治 |
⚠️ 常见坑:把集中式做成了「单点故障炸弹」。只要选了集中式,就必须配中央控制器的冗余备份和降级方案——控制器挂了,系统至少要能「降级运行」而不是整体瘫掉。反过来,选分布式也别天真——「没有中央控制」不等于「不需要协调」,协商协议(合同网这类)必须设计好,否则智能体各干各的,系统等于没协作。
💡 关键直觉:MAS 的性能瓶颈常在「通信与协调」,不在「单个智能体的智能」。三个会协作的笨智能体,往往赢过三个各自聪明但不沟通的智能体——先解决「怎么把事说清楚」,再谈「怎么把事做好」。
MAS 的挑战与未来
SOUCE 列出了五项挑战:复杂性管理(大规模 MAS 的设计开发调试)、协调机制设计、涌现行为预测与控制(个体交互推出难以预测的宏观行为)、信任与安全(开放式系统防恶意智能体)、多智能体学习理论(仍在早期)。未来的方向:大规模 MAS、开放式 MAS、人机混合 MAS(人类融入系统协同工作)、基于深度学习的 MAS、可解释与可信赖的 MAS。这些方向会在第 5 章机器人集群、第 6 章未来趋势里继续出现。
给工程落地点一句忠告:MAS 的调试成本远高于单智能体。单智能体的 bug 是「一个大脑想错了」,MAS 的 bug 是「一群大脑互相误会」。所以 MAS 项目要配套「回放与观测」工具——能录下每个智能体的感知、决策、消息,出事时逐帧回放查「误会发生在哪一步」。没有这套工具,涌现出来的问题几乎没法定位。
重点提炼
- 五优势:解复杂问题、增强鲁棒、提高灵活可扩展、实现分布式智能、模拟社会现象
- 六特征:自治、交互、通信、协作竞争、组织、分布
- 三架构:集中式(好控制但单点故障)、分布式(鲁棒但难协调)、混合式(灵活但复杂)
- 通信标准:KQML 与 FIPA-ACL 统一消息语义
- 合同网协议:招标-投标-定标,MAS 的任务分配范式
- 最小实现:局部感知 + 简单规则 + 能量约束 + 显式通信
- 核心挑战:涌现行为难预测、开放系统信任难
- 关键直觉:协作价值大于个体智能,通信设计先于算法设计
设计篇收尾,第 4 章进入「怎么把它造出来」——开发流程、工具与评估。