6.3 操作风险、流动性风险与企业风险管理
6.3 操作风险、流动性风险与企业风险管理
本节摘要:操作风险是金融领域最容易被忽视却又可能造成毁灭性损失的风险类型——从交易员的违规操作到IT系统的瘫痪,从内部欺诈到外部灾害,操作风险的来源极其多样且难以量化。流动性风险则是"导火索"——即使资产负债表上资能抵债,如果短期内无法变现来偿还到期债务,机构也会因流动性枯竭而倒闭。本节介绍两类风险的管理方法,并介绍企业全面风险管理(ERM)的三道防线框架。
学习目标
阅读完本节,你应当能够:
- 说明巴塞尔协议对操作风险的分类(七大事件类型)
- 描述流动性覆盖率(LCR)和净稳定资金比率(NSFR)的含义
- 理解企业全面风险管理(ERM)的三道防线框架
- 解释为什么流动性风险常被称为"终极杀手"
操作风险:被忽视的致命威胁
巴塞尔协议II将操作风险定义为"由不完善的内部流程、人员、系统或外部事件导致损失的风险",并将其分为七大事件类型:
内部欺诈:员工故意的行为导致损失。如交易员伪造交易记录、挪用客户资金。1995年巴林银行的倒闭就是典型案例——交易员尼克·里森未经授权进行巨额期货交易,累积亏损14亿美元,直接拖垮了这家有233年历史的银行。
外部欺诈:来自第三方的欺诈行为。如信用卡盗刷、网络攻击、身份冒用。随着金融数字化的发展,网络欺诈已成为操作风险中增长最快的类别。
就业实践:与雇佣关系相关的风险。如歧视诉讼、不当解雇赔偿、工作场所安全事故。
客户/产品/业务实践:因产品设计和客户服务不当导致的损失。如误导销售(把高风险产品卖给低风险承受能力的客户)。
实物资产损坏:自然灾害或事故导致的资产损失。如地震、火灾、水灾损坏营业场所和设备。
业务中断:IT系统故障或第三方服务中断导致的损失。如核心交易系统宕机数小时,导致大量交易无法执行。
执行/交割/流程管理:交易处理和流程管理中的失误。如结算错误、记账遗漏、数据输入错误。
操作风险管理方法
操作风险的管理主要包括:内部控制体系(职责分离、授权审批、对账核验)、关键风险指标(KRI)(如系统宕机次数、交易差错率、客户投诉量等)和业务连续性计划(BCP,确保在重大中断事件中仍能维持核心业务运营)。
流动性风险:"活不到明天"的威胁
流动性风险可以分为两类:融资流动性风险(无法以合理成本获得足够资金来偿还到期债务)和市场流动性风险(无法以合理价格迅速出售资产)。
流动性风险之所以危险,是因为它有自我强化的特性:一旦市场参与者怀疑某机构有流动性问题,就会纷纷撤回资金、要求提前还款,使该机构的流动性状况进一步恶化——一个"自我实现的预言"。
2008年北岩银行挤兑事件就是典型案例。北岩银行并非资不抵债——它的资产大于负债。但它的融资结构高度依赖短期批发市场融资,当市场传闻它有流动性困难时,批发融资渠道瞬间关闭,存款人也排队取款,导致流动性枯竭。
巴塞尔III的流动性监管
**流动性覆盖率(LCR)**要求银行持有足够的高质量流动资产(HQLA),以覆盖30天内的净现金流出。LCR ≥ 100%意味着银行的流动性资产能撑住一个月的现金净流出。
**净稳定资金比率(NSFR)**要求银行的稳定资金来源(长期负债、股权等)足以支持其长期资产。NSFR ≥ 100%意味着银行的长期资金足以覆盖长期资产,不会因为期限错配而出现流动性问题。
企业全面风险管理(ERM)
传统上,企业各部门各自管理自己的风险——信贷部门管信用风险、交易部门管市场风险、IT部门管操作风险。这种"孤岛式"的风险管理效率低下,也无法识别跨部门的风险关联。
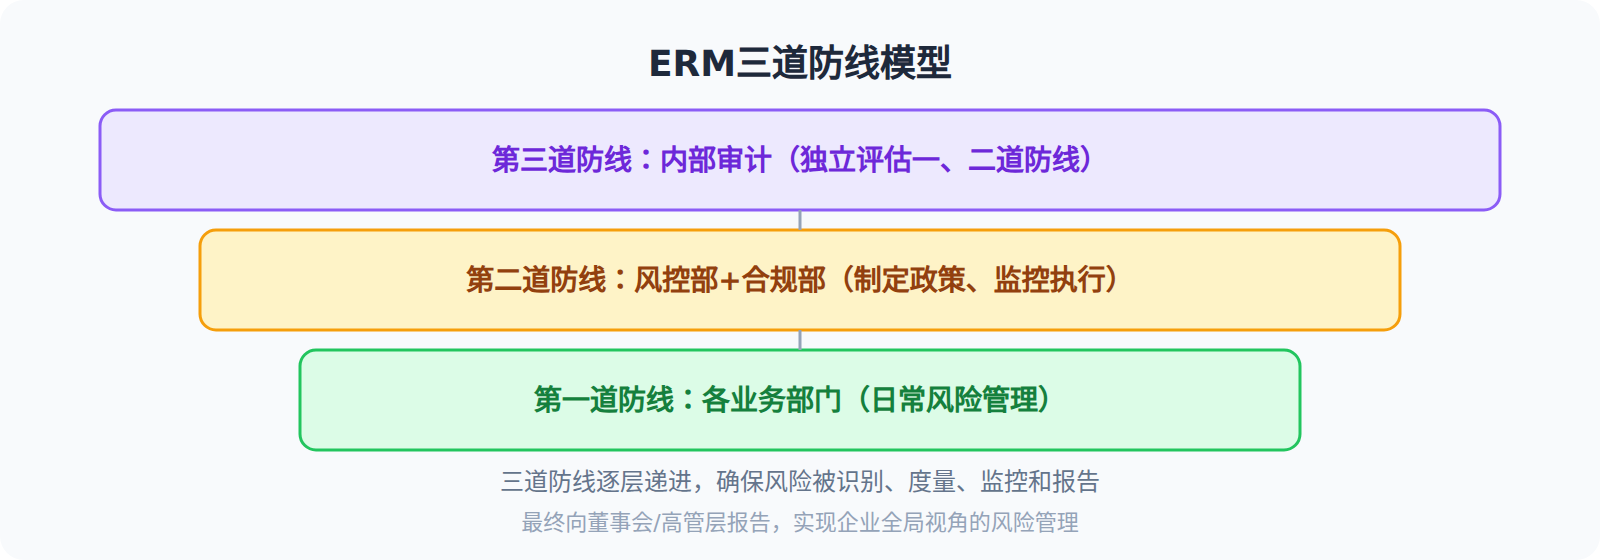
企业全面风险管理(Enterprise Risk Management, ERM)倡导从企业全局视角统一管理所有风险。COSO框架提出了ERM的三道防线模型:
第一道防线:业务部门自己管理风险——每个业务线在开展业务的同时,也是风险管理的第一责任人。销售部门要评估客户的信用,交易部门要监控仓位限额。
第二道防线:独立的风险管理部门和合规部门——制定风险政策和限额,监控第一道防线的执行,定期报告风险状况。风控部门直接向高管层或董事会报告,保持独立性。
第三道防线:内部审计部门——对第一、二道防线的有效性进行独立评估,确保风险管理体系运转正常。
重点提炼
- 操作风险的七大类型:内部欺诈、外部欺诈、就业实践、客户产品、实物损坏、业务中断、流程管理
- 流动性风险有自我强化的特性,即使资能抵债也可能因流动性枯竭而倒闭
- LCR要求30天流动性覆盖率≥100%,NSFR要求稳定资金覆盖长期资产
- ERM三道防线:业务部门(第一道)→ 风控合规(第二道)→ 内部审计(第三道)
- ERM的核心价值在于打破风险管理的"部门孤岛",实现全局视角
下一章我们将视角扩展到国际维度——外汇市场、国际收支、跨国公司金融管理。
操作风险的度量方法
操作风险是四类风险中最难量化的。巴塞尔协议给出了三种度量方法:
**基本指标法(BIA)**是最简单的方法——用前三年平均总收入的一个固定比例(15%)作为操作风险资本要求。优点是简单,缺点是完全不考虑机构的具体风险特征。
**标准法(SA)**将银行业务分为8个业务线,每个业务线有不同的系数(12%-18%),操作风险资本要求是各业务线收入与其系数乘积之和。比BIA更精细,但仍然比较粗糙。
**高级度量法(AMA)**允许银行使用自己的内部模型来度量操作风险。模型通常基于历史损失数据(过去N年操作风险事件的频率和严重程度),用统计方法(如极值理论、蒙特卡洛模拟)估计操作风险的分布。
三种方法中,AMA对数据的要求最高——需要大量高质量的历史操作风险事件数据。很多中小银行达不到这个数据要求,只能使用BIA或SA。
流动性风险的微观机制
理解流动性风险的微观机制,有助于更好地防范和管理。
银行挤兑的博弈论解释:储户是否挤兑取决于对其他储户行为的预期。如果大多数人认为别人不会挤兑,那银行有足够的流动性,你也不需要挤兑。但如果多数人认为别人会挤兑,那银行流动性会枯竭,你必须提前跑。这种"自我实现的预期"使得挤兑一旦开始就很难停止——这也是为什么存款保险(FDIC)是解决挤兑问题的关键制度——只要储户知道存款有保障,挤兑的预期就不会形成。
市场流动性枯竭的机制类似。做市商为市场提供流动性是基于利润动机的——当市场波动极端时,做市商的风险急剧上升,可能选择撤出市场。一旦主要做市商都撤出,买卖价差急剧扩大,流动性就"枯竭"了。2020年3月的美国国债市场就出现了严重的流动性问题——全球最安全的市场在疫情恐慌中突然变得难以交易。
ERM在企业实践中的落地
将ERM从理论落实到企业实践中,需要几个关键条件:
高层承诺:CEO和董事会必须真正重视风险管理,不能只停留在口号上。如果CEO在业绩压力下频繁要求风控部门"放一放"、"通融一下",ERM就形同虚设。
风险文化:比制度和工具更重要的是"人"的因素。一种"报告问题不会被惩罚"的文化、一种"主动识别风险"的态度、一种"不隐瞒坏消息"的习惯——这些是ERM有效的软条件。建立风险文化是最难但也最重要的一环。
数据基础设施:ERM需要整合全公司的风险数据——市场风险数据、信用风险数据、操作风险数据、流动性数据。很多企业的数据分散在不同系统中,整合起来非常困难。没有好的数据基础设施,ERM就缺乏"感知能力"。
风险量化能力:ERM需要统一的"风险语言"——不同部门的风险度量方式需要可比、可聚合。比如市场风险用VaR,信用风险用预期损失,操作风险用基本指标法——这些数字之间怎么比较?如何加总?这需要一套统一的风险度量框架。
全面风险管理的落地是一个渐进的过程——不可能一步到位。大多数企业从某个具体的痛点开始(如交易风控薄弱),逐步扩展到其他领域,最终形成统一的风险管理框架。在这个过程中,高层管理者的支持和承诺是最关键的成功因素。如果CEO和董事会不重视风险管理,风控部门就会变成一个被边缘化的成本中心,难以发挥应有的作用。