4.2 各国立法如何落地
4.2 各国立法如何落地
本节摘要:立法把原则变成禁令、义务与处罚。欧盟人工智能法案代表基于风险的路径:不可接受的用途禁止,高风险用途强制数据治理、透明、人监控与事后市场监督,有限风险偏重披露。数据保护法则从另一侧管自动化决策与训练数据。中国个人信息保护法、美国加州隐私法、各行业监管构成不同拼图。布鲁塞尔效应意味着:即使你不在欧盟运营总部,只要产品进欧盟市场,设计水位往往被抬高。落地的坑是分级争议、执法能力、以及用「人在回路」形式主义规避。
学习目标
阅读完本节,你应当能够:
- 用风险分级描述一套产品可能落入的监管桶。
- 说明数据保护法与 AI 专门法如何分工。
- 解释布鲁塞尔效应对全球产品设计的影响。
- 识别「假人监控」如何在合规检查中被戳破。
一、先分级,再谈创新速度
一刀切禁止会误伤低风险工具;一刀切开闸会放过社会评分、无差别实时生物识别、操纵性用途。风险分级试图按伤害潜力分配义务。欧盟路径把不可接受风险直接禁止,高风险(如某些就业、信贷、关键基础设施、执法场景——以正式文本为准)施加严格要求,通用模型另有透明度与版权相关义务的讨论与演进。教材不替代法律意见,但工程师必须认识这个结构:你的功能一改,桶就可能变。
数据保护法早已管自动化决策。GDPR 对某些自动化决定给出知情、反对与人工干预相关权利;PIPL 对个人信息处理、自动化决策的公平透明、不得不合理差别待遇有专门要求。AI 法是「系统与用途」,隐私法是「人的数据」。两套都触到训练与决策,合规不能只找其中一个部门签字。
二、各国不是复制粘贴,但水位在互相抬
美国更多依赖现有消费者保护、民权、行业监管与行政指引,州法(如加州隐私)补隐私侧。英国曾讨论更灵活的监管者协调。中国在算法推荐、深度合成、生成式服务上已有专门规定,强调安全评估、标识、用户权益。具体条款以现行有效文本为准,这里只标结构:用途监管 + 内容标识 + 数据与算法备案/评估,是常见组合。
布鲁塞尔效应:欧盟市场足够大,全球产品往往按欧盟最高义务设计一套,而不是维护十七个分支。代价是中小团队的合规成本;好处是避免最劣标准。采购方(政府、大企业)会把评估报告当门票,于是立法通过供应链传导到立法辖区之外。
| 工具 | 管什么 | 典型证据 |
|---|---|---|
| 禁止清单 | 不可接受用途 | 产品功能对照表 |
| 合格评估 | 高风险系统 | 技术文档、测试、人监控设计 |
| 事后监督 | 事故与召回 | 日志、事件报告 |
| 数据保护 | 训练与画像 | 合法基础、DPIA、删除 |
| 深度合成标识 | 伪造可识别 | 水印或显著提示 |
| 算法备案/审计 | 公共与大型平台 | 评估报告 |
⚠️ 常见坑:把高风险功能拆成「多个低风险微服务」以规避分级。监管看实质用途,不看你的架构图切了几刀。
💡 关键直觉:合规设计应在需求阶段做用途定性。上线后再补文档,通常补不出已经缺失的日志与人监控。
用途定性问题 是否影响就业 信贷 教育 医疗 执法 关键基础设施 是否实时生物识别或社会评分类 是否生成可能被当成真实的音视频 人监控是否有权否决且负荷合理 数据来源是否经得起合法基础审查
执法是短板。技术快、检查官少、跨境取证难。所以立法常配合高额罚款、点名、禁入市场。对企业,最大风险不一定是罚金,是无法进入公共采购与关键行业。把法律当「罚款预算」会输给把法律当产品规格的对手。
问题:开源模型谁去合规?
提供权重、提供托管 API、提供微调后的应用,义务不同。越接近最终用途、越接触用户数据,义务越实。开源作者仍可能面对高危能力的负责任发布压力;部署者不能用「模型是别人训的」空转。
问题:等细则出来再做评估行不行?
高风险用途现在就可以按第 1.3 节地图与第 5 章工具做影响评估。等细则往往等于等第一次执法案例。预研欧盟水位,通常比赌「我们市场不在那儿」便宜——因为客户可能在那儿。
四、监管模式怎么组合,落地时会卡在哪
原文把国家监管必要性写成:弥合法律滞后、应对偏见隐私安全责任与社会影响、用清晰预期建立信任、维护稳定、作为国际协调基础。模式上,风险为本把资源集中到高伤害用途;部门特定覆盖医疗金融交通招聘司法,但会碎片化;原则导向灵活但执行不清,规则导向清晰但易过时,多数国家混合;横向规则如数据保护法覆盖全行业,纵向规则覆盖自动驾驶审批与医疗器械。有效框架通常横向加纵向。
关键内容通常包括:风险分级与禁止清单、数据治理与高质量训练数据义务、透明与日志、人监控、事后市场监督与事件报告、合格评估或备案、深度合成标识。执法短板靠高额罚款、点名、禁入市场与供应链传导来补。规避分级的「拆成低风险微服务」会被看实质用途。开源链上越接近最终用户与数据,义务越实。等细则再评估,等于等第一次执法案例;高风险用途现在就可以按事故地图与第 5 章做影响评估。
中国在算法推荐、深度合成、生成式服务上的标识、安全评估与用户权益,美国在民权、消费者保护与州隐私法上的拼图,英国的监管者协调,都是结构不同、问题相同:谁来定性用途、谁来查人监控是不是假的、事故如何召回。把法律当罚款预算的组织,会输给把法律当产品规格的组织。公共采购门票往往比罚金更硬。
五、用途定性决策树、监管桶分档与规避反例
功能一改,桶就可能变。决策树从伤害问起,不从微服务数量问起。不可接受:社会评分类、无授权大规模实时生物识别、明显操纵性用途——直接停,不要做有条件放行。高风险:就业、信贷、教育、医疗、执法、关键基础设施等以正式文本为准的场景——强制数据治理、日志、透明、有意义人监控、事后监督。有限风险:生成可能被当成真实的音视频——标识与披露。最低风险:自愿,但仍要用途变更触发重评。隐私法与 AI 专门法两套签字:前者管人的数据与自动化决策权利,后者管系统与用途。
| 监管桶 | 义务重心 | 证据 | 反例 |
|---|---|---|---|
| 禁止 | 不准做 | 功能对照表 | 改名成「辅助评分」继续做 |
| 高风险 | 评估+人监控+日志 | 技术文档、演练记录 | 拆成多个低风险微服务 |
| 有限风险 | 披露与标识 | 用户可见提示 | 水印当唯一控制 |
| 生成式服务 | 安全评估、标识、用户权益 | 评估报告 | 复用图像分类旧档 |
| 开源链路 | 越近用户义务越实 | 部署者门禁 | 「模型是别人训的」空转 |
治理检查项:人监控负荷与否决记录能否给执法看;深度合成是否标识;公共采购门票是否列为比罚金更硬的风险;开源链路上谁是最终部署者。反例:上线后再补已经缺失的日志;等细则等于等第一次执法案例;把法律当罚款预算而不是产品规格;界面「仅供参考」但流程事实替代判断。横向数据保护法加纵向行业审批(器械、驾驶)是常见组合,缺一会在交接处漏。布鲁塞尔效应下,按较高水位设计一套控制,通常比维护十七个分支便宜。
立法落地决策树 禁止清单命中 ──► 停,禁止有条件放行 高风险 ──► 影响评估现在做,不等细则 生成音视频像真 ──► 标识,检测只是叠加 拆架构规避 ──► 按实质用途重评 只找隐私部门或只找 AI 部门 ──► 两套都要签字
下一节看标准如何把法律翻译成可审计的工程条款。
六、假人监控、拆分规避与开源链路:执法会看实质
人监控被戳破的典型样子:确认键无人使用记录、平均负荷高到只能全按同意、否决会被绩效考核惩罚。执法与审计会要否决次数与负荷评估,而不是界面截图。拆成多个低风险微服务规避分级,看实质用途:就业决定仍是就业决定。深度合成不标识,等于把「看起来像真的」溢价留给滥用者。开源链路上,提供权重、提供托管 API、提供微调应用,义务递增;越接近最终用户与数据,义务越实。部署者不能空转「模型是别人训的」。
监管模式通常横向加纵向:数据保护法覆盖全行业自动化决策,行业规则覆盖器械与驾驶审批。只找其中一个部门签字会在交接处漏。执法短板靠高额罚款、点名、禁入市场与供应链传导来补;对企业,公共采购门票往往比罚金更硬。等细则再评估等于等第一次执法案例。预研较高水位,通常比赌客户不在该市场便宜。把法律当罚款预算的组织,会输给把法律当产品规格的组织。中国标识与安全评估、美国民权与州隐私、英国监管者协调,结构不同、问题相同:谁定性用途、谁查假回路、事故如何召回。
生成式服务不能复用图像分类旧档。用途定性问题清单应在需求阶段做完,上线后再补文档通常补不出已经缺失的日志与人监控。
本节要点回顾
- 风险分级是主结构:禁止、强制、披露、自愿。
- AI 法管用途,隐私法管数据:都要签字。
- 布鲁塞尔效应抬高全球水位:设计按高水位更省分支。
- 实质重于架构拆分:规避分级会被看穿。
- 人监控必须有意义:见第 2.5 节。
- 标识深度合成:降低伪造的「看起来像真的」溢价。
- 市场准入往往比罚金更硬:采购与关键行业门票。
图 风险分级不是架构游戏
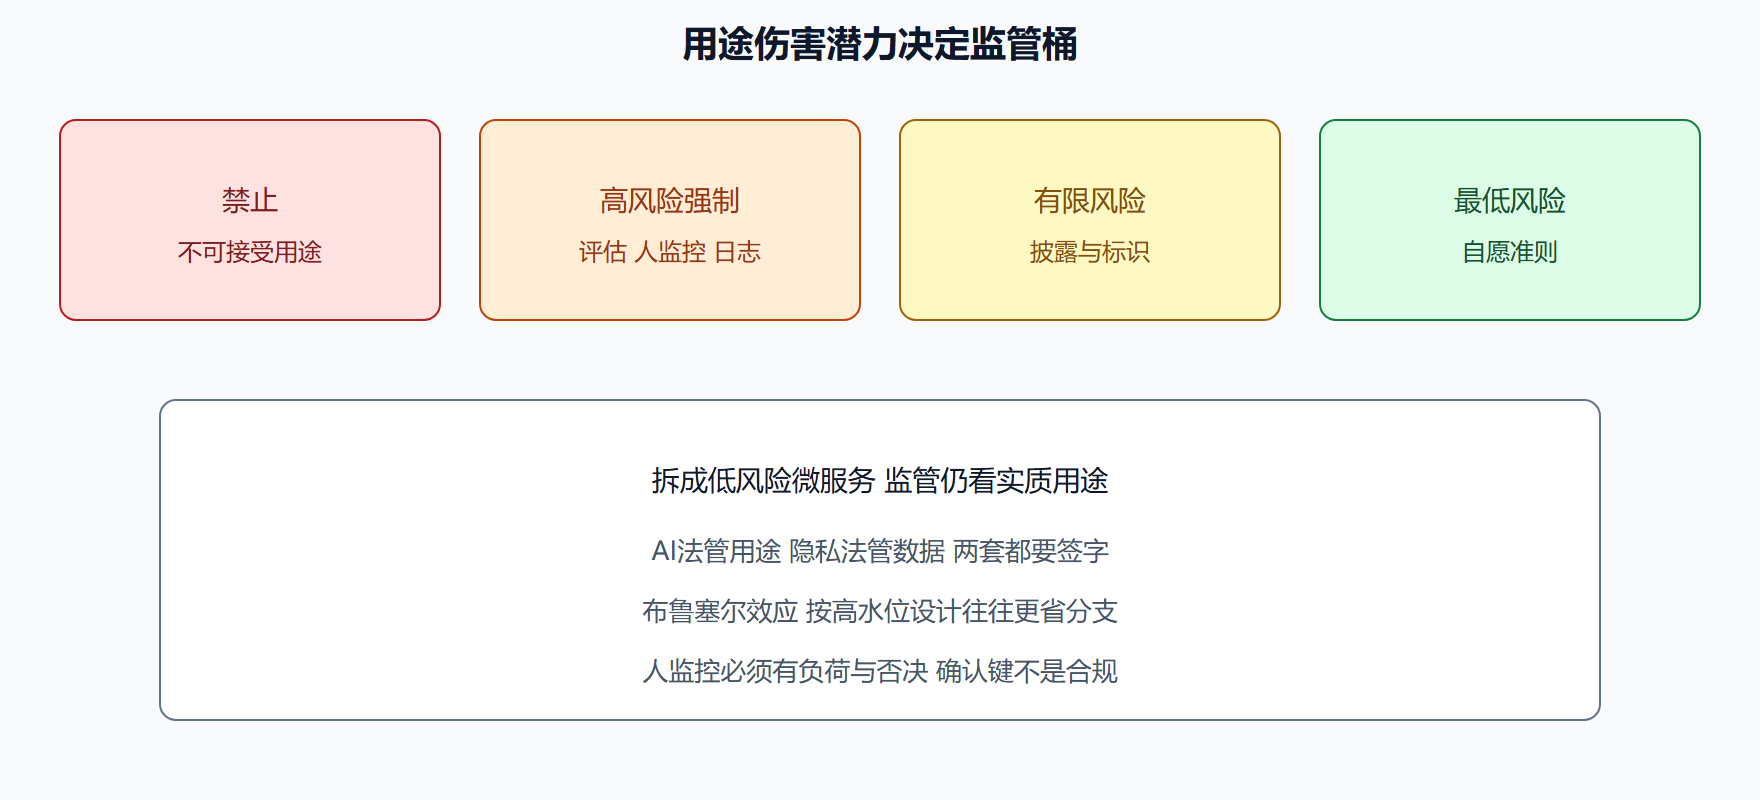
工作纸:给每个功能做用途定性,禁止清单直接停。高风险则列出数据治理、日志、人监控、事后监督缺哪项。隐私法与 AI 法是否都有签字,还是只找了一个部门。深度合成是否标识。拆微服务规避分级的意图有没有——有则按实质用途重评。人监控负荷与否决记录能否给执法看。开源链路上谁是最终部署者。预研是否按较高水位设计一套控制。把「等细则」从高风险项目计划中删除,改为现在就做影响评估。市场准入与采购门票列为比罚金更硬的风险。
下一节看标准如何把法律翻译成可审计的工程条款。