4.4 企业内部如何治理
4.4 企业内部如何治理
本节摘要:法律与标准若进不了迭代,等于没写。企业内部治理需要:明确的高风险定义、可拒绝上线的伦理与安全审查、与发布流程绑定的检查单、红队、事故复盘、透明度报告,以及审查机构在组织图上高于被审查的增长指标。没有否决权的委员会是装饰。治理成本应算进产品定价,而不是等公关危机再一次性计提。
学习目标
阅读完本节,你应当能够:
- 画出从立项到发布的最小治理闸门。
- 说明伦理委员会失效的三种典型方式。
- 把红队、公平切片、隐私威胁模型嵌进版本节奏。
- 写透明度报告该有的硬内容与不该有的套话。
一、KPI 会吃掉没有牙齿的原则
增长团队优化转化,模型团队优化线上指标,伦理若只有季度分享会,每次都会输给「先上线再观察」。原文主张企业建立内部伦理审查与安全评估,贯穿生命周期,而不是部署后弥补。实践上要把闸门装进发布系统:高风险标签未清除,就不能升流量。
失效模式三种。顾问化:委员会给建议,业务可无视。事后化:媒体来了才开会。捕获化:审查者向业务线汇报,否决等于否决自己的奖金。对策是:审查预算独立、否决可升级到不吃该产品营收的层级、否决与放行都留档备查。
二、最小可行治理,而不是再造一个联合国
中小团队做不到二十人伦理部,但可以做到:一张用途分级表;高风险必须有书面影响评估;发布检查单含切片指标与关停演练;指定一名对事故负责的产品所有者;季度把拒绝与放行案例向管理层汇报。大公司再加:独立红队、对外透明度报告、供应商问卷、员工举报渠道(保护报复)。
透明度报告应包含:高风险系统清单的类别(可脱敏)、评估次数、否决或延迟次数、主要事故类型与修复,而不是只有捐赠与倡议。对外承认限制,比宣传「全面负责任」更像活着的治理。
| 角色 | 权力 | 若缺失 |
|---|---|---|
| 产品所有者 | 对用途与关停负责 | 出事时无限甩锅 |
| 审查委员会 | 否决或有条件放行 | 原则空转 |
| 红队 | 在发布前攻击假设 | 只测快乐路径 |
| 法务合规 | 合法基础与披露 | 临时公关法律 |
| 值班 | 执行熔断 | 半夜无人敢关 |
⚠️ 常见坑:用在线课程完成率当治理 KPI。训练有用,但测的是阅读,不是否决。
💡 关键直觉:治理是否存在,看上一个被停掉的功能。若从来没有停过,不是产品完美,是闸门没装。
发布检查单核心项 用途桶:禁止 / 高风险 / 其他 公平切片低于地板则阻断 隐私威胁模型已签字 不确定与关停已演练 人监控负荷评估已做 对外解释模板已准备
与研发节奏冲突时,应把评估并行进开发,而不是最后两天补材料。生成式功能尤其要单独看滥用与版权,不能复用去年图像分类的检查单。内部还要管采购的第三方模型:供应商的模型卡与事件条款,视同自己的系统。
问题:审查会不会成为创新的否决机器?
会,如果审查只说不、不给可测试的放行条件。健康的审查输出「在何种控制下可以小流量」,并设复审点。无条件封杀应留给禁止清单上的用途。无条件放行应留给真正低风险。中间那一大块靠有条件放行。
问题:员工举报了无人理会怎么办?
需要独立于业务线的接收、反报复政策、以及把重大举报纳入董事会或同等层级的摘要。否则伦理被当成人力资源选修课。
四、高层承诺、组织与文化:原文列的要素如何防空洞
内部治理核心要素在原文里包括:高层把伦理安全写入战略并设监督委员会;跨部门伦理委员会与安全审查,明确研发法务产品各自职责,可设伦理官或安全官;政策与影响评估流程在项目早期识别风险;培训与负责任创新文化、举报渠道。缺任何一项都会在 KPI 面前失败,但最致命的是委员会向业务线汇报——否决等于否决自己的奖金。对策是审查预算独立、升级到不吃该产品营收的层级、放行与否决都留档。
最小可行治理可裁剪:用途分级表、高风险书面评估、发布检查单、事故产品所有者、季度汇报拒绝案例。大公司加独立红队、透明度报告(含否决次数与事故类型)、供应商问卷、反报复举报。培训完成率不是治理 KPI,上一个被停掉的功能才是。生成式功能不能复用图像分类检查单,要单看滥用与版权。第三方模型视同自己的系统。健康审查输出「在何种控制下小流量」并设复审点,无条件封杀留给禁止清单,无条件放行留给真低风险。
文化建设若鼓励报告问题却用绩效惩罚放慢发布的人,文化是假的。把伦理冲刺放在发布前两天,等于宣布控制不存在。评估必须并行进开发。治理成本计入定价,比公关危机一次性计提便宜。
五、闸门决策树、委员会失效分档与 KPI 反例
企业内部治理是否存在,只看一个事实:上一个被停掉或有条件放行的功能。从来没有停过,不是产品完美,是闸门没装。把闸装进发布系统:高风险标签未清除不能升流量。审查输出应是「在何种控制下可以小流量」并设复审点;无条件封杀留给禁止清单,无条件放行留给真正低风险。评估并行进开发,禁止发布前两天伦理冲刺。第三方模型、提示词、检索库视同自己的系统。生成式单独看滥用与版权,不复用图像分类检查单。
| 失效档 | 组织症状 | 对策 | 反例 |
|---|---|---|---|
| 顾问化 | 建议可被业务无视 | 否决进入发布阻断 | 季度分享会代替闸门 |
| 事后化 | 媒体来了才开会 | 发布前检查单强制 | 公关危机后补评估 |
| 捕获化 | 审查向业务线汇报 | 预算独立、升级到不吃该营收的层级 | 否决等于否决自己奖金 |
| 课程化 | KPI 是培训完成率 | 改用否决与事故记录 | 在线课截图当治理 |
| 冲刺化 | 材料堆在上线前 48 小时 | 评估并行开发 | 「原则同意先上线」 |
治理检查项:产品所有者、关停权、对外发言权三个名字;透明度报告含高风险类别、评估次数、否决或延迟次数、事故类型,而不是只有倡议;举报渠道独立于业务线并防报复;供应商模型卡与事件条款视同内部。反例:界面确认键无人使用记录却宣称人在回路;文化建设鼓励报告问题却用绩效惩罚放慢发布的人;把治理成本排除在定价外,等危机一次性计提。最小可行治理可裁剪,但不能裁掉用途分级、高风险书面评估、发布检查单和事故责任人。
内部治理决策树 禁止清单 ──► 无条件否决 高风险且控制不足 ──► 有条件小流量 + 复审日 从未有过否决记录 ──► 先视闸门为未安装 审查向业务线汇报 ──► 先改组织再写透明度报告 第三方模型 ──► 当自己的系统审
下一节看公司外部:公众、独立研究者与采购如何形成第二套闸。
六、最小可行治理怎么裁,透明度报告写什么硬数字
中小团队做不到二十人伦理部,可以做到:用途分级表;高风险书面影响评估;发布检查单含切片与关停演练;事故产品所有者;季度向管理层汇报拒绝与放行案例。大公司再加独立红队、对外透明度报告、供应商问卷、反报复举报。透明度报告硬内容是高风险系统类别(可脱敏)、评估次数、否决或延迟次数、主要事故类型与修复,不是捐赠与倡议。对外承认限制,比宣传全面负责任更像活着的治理。培训完成率不得当治理 KPI。
健康审查输出有条件放行:在何种控制下小流量、复审点是哪一天。无条件封杀留给禁止清单。生成式检查单与图像分类分开。第三方模型视同自己的系统。伦理冲刺排在发布前两天,等于宣布控制不存在,必须并行进开发。文化建设若用绩效惩罚放慢发布的人,鼓励报告是假的。治理成本计入定价。高层承诺、跨部门职责、伦理官或安全官,缺一会在 KPI 面前失败,但最致命仍是委员会向业务线汇报。对策是审查预算独立、升级路径不吃该产品营收、放行与否决都留档。把「完善的伦理治理」从对外稿删除,直到出现否决记录。
发布检查单核心项再次当作阻断条件:用途桶、公平地板、隐私威胁模型签字、不确定与关停已演练、人监控负荷、对外解释模板。缺一项不能升流量。
本节要点回顾
- 闸门要进发布系统:标签不清不能升流量。
- 委员会必须能否决:否则是装饰。
- 三种失效:顾问化、事后化、捕获化。
- 最小治理可裁剪:用途表、评估、检查单、责任人。
- 透明度报告要有否决与事故:不要只有倡议。
- 第三方模型视同自己的系统:供应链治理。
- 有条件放行:审查的健康输出不是永远说不。
图 企业治理闸门必须能挡住升量
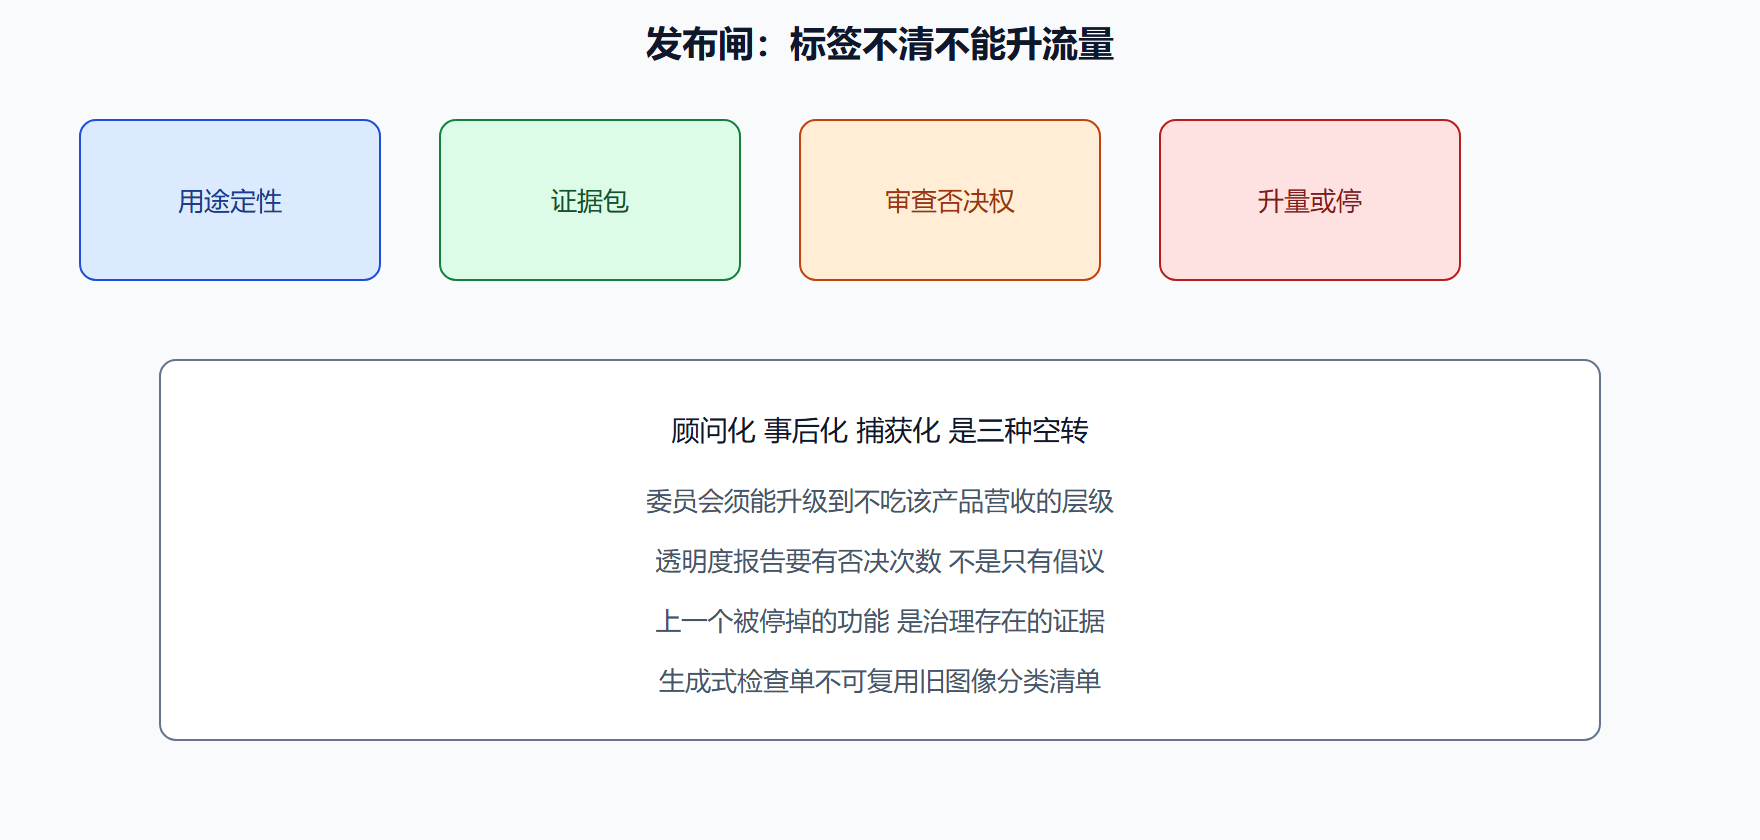
工作纸:上一个被停掉的功能是什么;若没有,闸门视为未安装。委员会向谁汇报、否决能否升级到不吃该产品营收的层级。发布系统是否在高风险标签未清除时阻断升量。透明度报告是否含否决次数与事故类型。生成式检查单是否与图像分类分开。第三方模型是否视同自己的系统。培训完成率不得当治理 KPI。有条件放行是否带来可测试控制与复审点。伦理冲刺若排在发布前两天,把它改成并行开发。举报渠道是否防报复。把「完善的伦理治理」从对外稿删除,直到出现否决记录。
下一节看公司外部:公众、独立研究者与采购如何形成第二套闸。