6.2 边缘计算与物联网开源项目
6.2 边缘计算与物联网开源项目
本节摘要:边缘计算在 2026 年终于从概念验证走向了真实部署。驱动力来自三个方向:KubeEdge 把 Kubernetes 延伸到边缘节点,EdgeX Foundry 提供设备连接框架,llama.cpp 让 AI 推理在边缘设备上运行。RISC-V 芯片的成熟和 5G 专网的覆盖,让"在工厂控制器上跑容器"从 PPT 变成了现实。
读前必看(上)
阅读完本节,你应当能够:
- 理解边缘计算相比云计算的核心差异
- 对比 KubeEdge 和 EdgeX Foundry 的定位
- 评估边缘 AI 推理的可行性
- 设计一个云-边协同的部署架构
一、问题与直觉
云计算很好,但有些场景数据不能上云:工厂产线的延迟要求是毫秒级,跨洋网络延迟几百毫秒不可接受;医院的影像数据有合规要求,不能传到公有云;矿山的网络带宽有限,不可能把所有传感器数据都传上来。
这些场景需要"在数据产生的地方处理数据"——这就是边缘计算。
二、核心原理
边缘计算平台对比
| 维度 | KubeEdge | EdgeX Foundry | OpenYurt |
|---|---|---|---|
| 定位 | K8s 边缘扩展 | IoT 设备连接框架 | K8s 边缘扩展 |
| 基础 | 基于 K8s | 独立微服务架构 | 基于 K8s |
| 设备协议 | 自定义 Mapper | Modbus/BACnet/OPC-UA | K8s 原生 |
| 离线能力 | 边缘节点可离线运行 | 完全本地运行 | 边缘自治 |
| 适合 | 已有 K8s 的团队 | 传统 IoT 设备接入 | 已有 K8s 的团队 |
💡 关键直觉:KubeEdge 和 OpenYurt 是"把 K8s 延伸到边缘",EdgeX 是"在边缘建一个独立的 IoT 平台"。如果你的团队已经熟悉 K8s,选 KubeEdge;如果你需要接入大量工业协议设备(Modbus、BACnet),选 EdgeX。
边缘 AI 推理
2026 年最令人兴奋的变化:AI 推理可以在边缘设备上运行了。
| 工具 | 适合设备 | 模型格式 |
|---|---|---|
| llama.cpp | 树莓派 / 边缘服务器 | GGUF (量化) |
| ONNX Runtime | 通用边缘设备 | ONNX |
| TensorFlow Lite | 移动 / 嵌入式 | TFLite |
| OpenVINO | Intel 边缘设备 | OpenVINO IR |
边缘 AI 的典型场景:工厂质检(摄像头本地检测缺陷)、零售(本地人脸识别)、农业(无人机本地作物分析)。
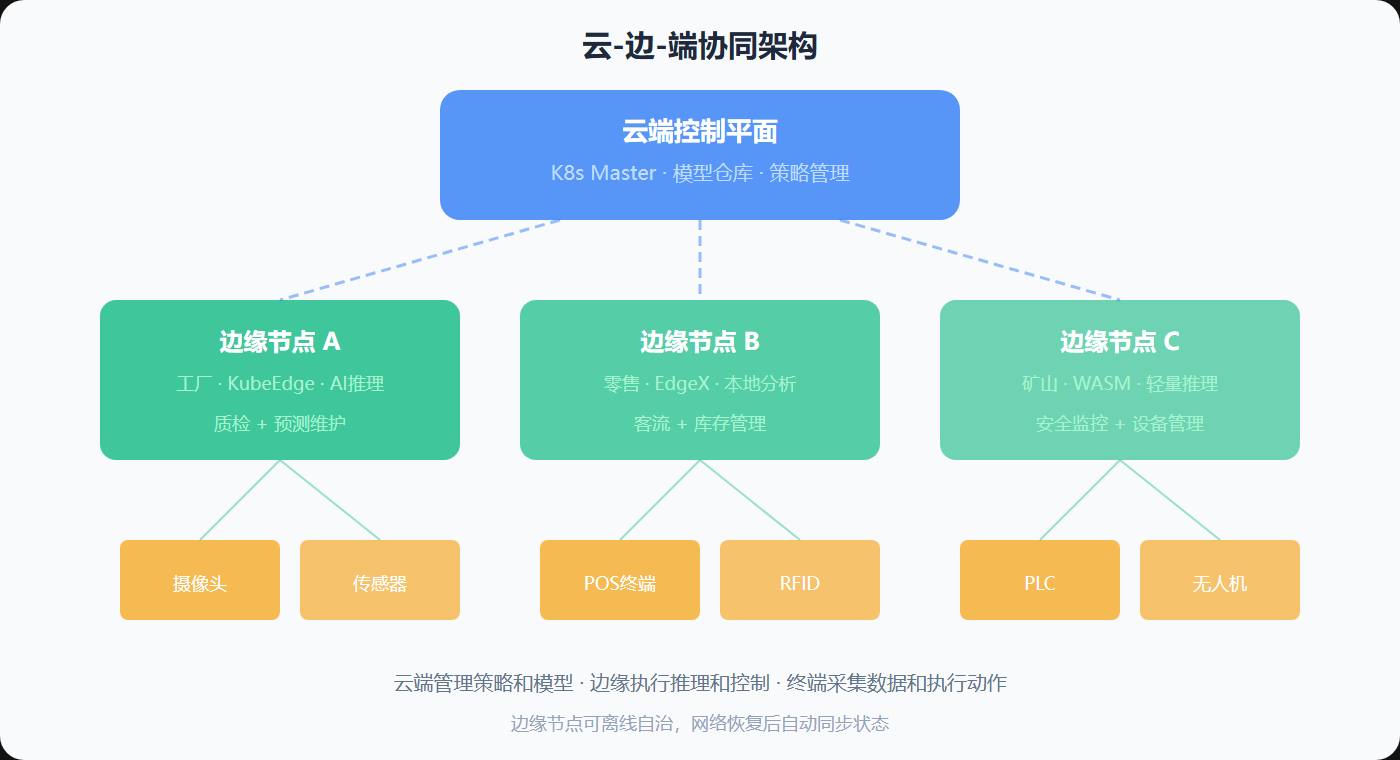
边缘计算架构
三、工程实践要点
边缘部署的挑战
| 挑战 | 应对 |
|---|---|
| 网络不稳定 | 边缘节点离线自治,恢复后自动同步 |
| 资源受限 | 模型量化、WASM 轻量运行时 |
| 大规模管理 | KubeEdge 云端统一管理,边缘批量升级 |
| 安全 | 边缘设备认证、通信加密、最小权限 |
⚠️ 常见坑:边缘计算不是"把云上的东西搬到边缘"。边缘的资源(CPU、内存、网络)和运维能力都有限,需要专门设计。模型要量化,服务要精简,监控要本地化。
KubeEdge 的架构拆解
KubeEdge 的价值不在"又一个 K8s 发行版",而在它如何解决边云协同。它把控制面拆成两部分:云端 CloudCore 负责管理集群、下发配置、聚合状态;边缘端 EdgeCore 负责本地执行,包含容器运行时管理和设备管理模块。关键设计是"边云断连自治":云边网络断开时,边缘节点继续按最后状态运行本地工作负载,网络恢复后自动重连同步。设备接入走统一的 Mapper 机制,把 Modbus、BACnet 这类工业协议的设备映射成 K8s 资源。如果你的团队已经熟悉 K8s,这套心智模型的迁移成本最低。
边缘通信:MQTT 与协议适配
设备层通信和云原生内部的 HTTP/gRPC 完全是两套语言。MQTT 是物联网事实标准:基于发布订阅、报文头小、支持断线重连和遗嘱消息,非常适合低带宽、弱网络场景。边缘平台的协议适配层负责把 MQTT、Modbus、OPC-UA 等协议统一起来,让上层应用不用关心设备到底用的哪种协议。工程上常踩的坑有三个:一是 QoS 等级选错导致消息重复或丢失;二是遗嘱消息没配置,设备掉线检测形同虚设;三是订阅主题没有分层设计,后期权限控制和消息路由都很难做。协议适配层的质量,直接决定边缘平台能接多少种设备。
边缘 AI 模型怎么选
边缘 AI 不是"随便挑个模型压一压"。选型要同时看三个维度:模型精度(能不能完成任务)、算力需求(目标硬件跑不跑得动)、延迟预算(业务能不能等)。目标检测场景,YOLO 系列的小型号配合量化推理,可以在嵌入式 GPU 上达到实时;分类场景,MobileNet 这类轻量骨干网络足够;语言模型场景,llama.cpp 的量化版本让 7B 级模型在边缘服务器上可用,但端侧设备通常只能跑 1B 级。落地顺序建议是:先跑通 CPU 推理验证流程,再针对目标硬件优化(NPU 加速、TensorRT 或 OpenVINO),最后做端到端延迟压测。
硬件平台与部署形态
边缘的硬件光谱很宽:从几十元的 MCU,到几千元的边缘盒子,再到带 GPU 的边缘服务器。选择依据是负载类型:传感器采集和简单控制用 MCU,视频分析和本地推理用带 NPU 的边缘盒子(常见方案基于 RK3588 这类芯片),需要跑容器集群的工厂控制场景用 x86 或 ARM 边缘服务器。部署形态上,轻量容器或 WASM 模块适合资源受限节点,KubeEdge 管理的节点适合需要统一运维的场景。硬件选型一旦定了,后续替换成本极高,务必按未来两年的负载做冗余。
边缘安全的坑
边缘节点天然暴露在物理可接触的环境里,安全模型和云端完全不同。首先要做的有三件事:设备身份认证(每台设备唯一的证书或密钥,防止伪造节点接入)、通信加密(MQTT 走 TLS,内部通信最小权限)、固件与应用的签名校验(防止节点被物理篡改后植入恶意代码)。其次要考虑数据策略:敏感数据本地处理、只上报聚合结果,既满足合规也减少带宽。最后是供应链问题:边缘设备来自不同厂商,固件漏洞披露和更新通道要提前约定。边缘安全不是"在云端安全上加一层",而是从设备出厂到退役的全生命周期管理,包括证书轮换、远程锁定与可信启动等机制。
图:边缘计算部署架构
本章回顾
- 边缘计算已走向真实部署:RISC-V + 5G + WASM 三个条件同时成熟
- KubeEdge vs EdgeX 看场景:K8s 团队选 KubeEdge,工业协议选 EdgeX
- 边缘 AI 推理成为现实:llama.cpp/ONNX Runtime 让边缘设备也能跑模型
- 离线自治是核心需求:边缘节点必须能在断网时独立运行
- 资源受限需要专门设计:模型量化、WASM 轻量运行时、本地化监控
最后一节,我们看看安全与边缘之外的新兴领域。