3.8 许可协议与商业风险:被忽略的隐形条款
3.8 许可协议与商业风险:被忽略的隐形条款
本节摘要:许可协议是前端选型中最容易被忽略、一旦踩中代价最高的维度。本节讲清 MIT、Apache 2.0、BSD、LGPL、GPL 等常见开源许可的类型与商业含义,分析许可的"传染性"如何沿依赖树向上扩散,并给出尽职调查、依赖审计、合规流程、替代方案等一整套风险规避策略。商业项目选型,必须把许可审查放进流程。
本节地图
阅读完本节,你应当能够:
- 说出 MIT、Apache 2.0、LGPL、GPL 四类许可的核心条款差异。
- 解释强复制型许可的"传染性"如何影响你的闭源项目。
- 用工具审查项目依赖树的许可协议分布。
- 制定一套开源软件合规流程(审批、审计、预警)。
- 判断许可风险是否足以推翻一个技术选型。
一、问题与直觉:一个 MIT 主框架,配了一个 GPL 的深层依赖
想象一个场景:你选了某主框架(MIT 许可,很友好),UI 组件库(MIT,也没问题),一切看起来合规。然后某天合规审计发现,某个工具库的依赖项里藏着一个 GPL 许可的深层包。按 GPL 的传染性,你的整个闭源商业产品可能被迫开源。这就是许可风险最可怕的地方:它藏在依赖树的深处,不在你的主选型里,而在你根本看不见的第三层依赖上。
许可协议不是"文员的活"。它对商业项目是硬约束:选错了主框架,或审漏了深层依赖,可能直接导致产品无法合规发布、被迫开源、甚至招来诉讼。好消息是:主流前端框架几乎全部采用宽松许可(MIT/Apache),风险主要出现在"依赖的依赖"与冷门小众库上。所以本节的重点不是"别用 GPL",而是"建立审查机制,让风险无处可藏"。
💡 关键直觉:许可风险是"合规层面的一票否决项"——它不是打分项,而是门槛项。技术再优秀,许可不过关就该直接淘汰,不需要再纠结。
二、核心原理:许可类型与传染性
2.1 三类许可的谱系
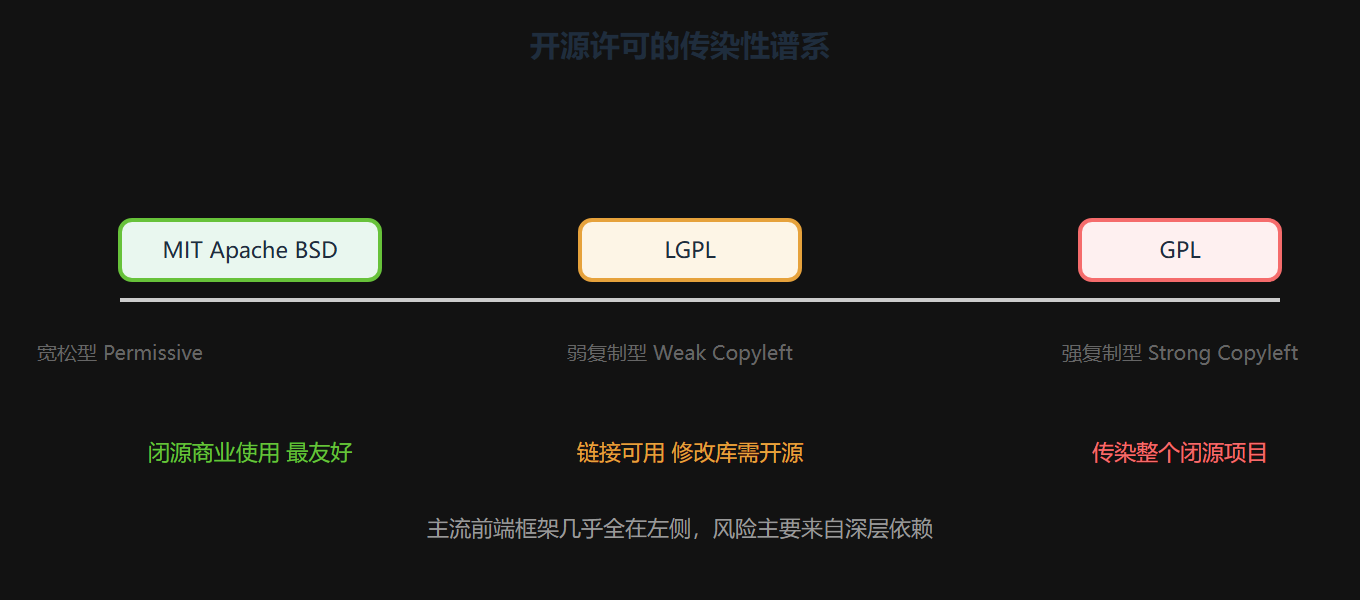
这张谱系图把三类许可按"传染性"排开:左侧宽松型对闭源商业项目最友好,中间弱复制型允许链接使用但要留意修改义务,右侧强复制型的 GPL 会"传染"整个分发物。理解这个谱系,你就知道为什么选型时"主框架查 MIT/Apache"只是第一步——真正要盯的是依赖树深处有没有混进右侧的包,以及它们会不会随着构建被打进最终产物。
宽松型(Permissive):限制最少,允许闭源商业使用,通常只需保留版权声明。
- MIT:最宽松,几乎任何用途都行,只需保留版权与许可声明。商业影响:极友好。主流框架(React、Vue、jQuery)多用 MIT。
- Apache 2.0:类似 MIT,额外明确专利授权与署名要求,对大公司友好。部分 Angular 版本及大量 Google 系项目用它。
- BSD(2/3-clause):类似 MIT,3-clause 额外禁止用原作者名字做产品广告。
弱复制型(Weak Copyleft):修改库本身需保持同样许可,但允许闭源链接使用。
- LGPL:动态链接 LGPL 库可闭源,但修改并分发 LGPL 库本身则需保持 LGPL。前端场景少见,多出现在依赖库层面。
强复制型(Strong Copyleft):具有"传染性",衍生作品无论是否修改都必须采用相同许可开源。
- GPL:使用 GPL 代码并分发,你的整个程序也须 GPL 开源。对闭源商业项目是重大风险。
2.2 传染性沿依赖树向上扩散
你的项目直接依赖主框架,主框架又依赖若干库,库还可能依赖更深层的包。只要链条上有一环是 GPL,整条链上的闭源分发都可能受影响——即使主框架是 MIT。所以许可审查必须递归检查整棵依赖树,而不是只看顶层几个包。
| 协议 | 商业使用 | 闭源分发 | 修改后需开源 | 风险等级 |
|---|---|---|---|---|
| MIT | 允许 | 允许 | 否 | 极低 |
| Apache 2.0 | 允许 | 允许 | 否(有专利条款) | 极低 |
| BSD | 允许 | 允许 | 否 | 极低 |
| LGPL | 允许 | 允许(动态链接) | 库本身需保持 | 中 |
| GPL | 允许 | 不允许 | 是(传染) | 高 |
三、工程实践要点:一整套合规流程
3.1 尽职调查(选型阶段)
选型阶段就做三件事:读官方文档的许可说明(别只看协议名,看具体条款);查主框架与核心依赖的许可类型;用许可检查工具扫描候选技术栈的依赖树。把"许可合规"放进选型评估表,作为门槛项。
3.2 依赖审计(开发阶段)
持续监控依赖树的许可变化:npm license check、yarn license 等工具可以自动列出所有依赖的许可。对深层依赖递归检查。把许可审计接入 CI,一旦新引入的包携带高危许可,构建直接报警。不要等审计日才查,要让合规内建到每次安装依赖的流程里。
3.3 合规策略
- 优先宽松:首选 MIT/Apache/BSD 的框架与库,最大限度降低合规成本。
- 警惕 GPL:闭源产品坚决避免 GPL 依赖;如必须用,考虑将其作为独立服务通过 API 调用,避免直接链接与分发。
- 替代方案准备:选型时为主框架准备一个"许可出问题时可切换"的替代方案,评估重构成本。
- 法律咨询:复杂场景咨询熟悉开源法律的律师,建立公司层面的开源组件审批机制。
3.4 文档化与声明
在项目文档中列出所用开源组件及对应许可,保留所有第三方许可声明。这既是合规要求,也是对开源社区的尊重——同时也是内部审计的凭据。
⚠️ 常见坑:只审主框架、不审依赖树。主框架 99% 是宽松许可,风险恰恰藏在你不会主动看的那几十个间接依赖里。许可审查的颗粒度,必须细到"每一层依赖"。
3.5 主流框架的许可现状
好消息是:React、Vue、Angular、Svelte、Next.js、Nuxt.js 等主流方案全部采用宽松许可(MIT 或 Apache 2.0),商业使用风险极低。许可维度真正需要警惕的,是选型时引入的"小众/边缘库"——尤其那些性能惊艳但来源不明的库,务必先看许可再看功能。
3.6 一个决策原则
许可维度的结论很干脆:商业项目里,许可不合规直接一票否决。技术指标可以折中,合规问题没有折中空间。把许可审查前置到选型流程的第一步,你会在项目生命周期里省掉无数个"补缴学费"的夜晚。
3.7 许可风险的真实案例启示:为什么"看似能用"最危险
历史上最能说明许可风险的不是"明知故犯",而是"以为没事"。典型的翻车模式有两种:一是主框架合规、深层依赖藏着 GPL,合规团队只审了顶层,等到发布前才发现整条链有问题,被迫临时替换核心组件;二是选型时某库的许可写的是宽松协议,后来作者改了许可(开源项目改协议有先例),你的合规基线瞬间失效。这两个案例的共同教训是:许可评估必须"动态 + 全链路"——全链路指递归检查依赖树每一层,动态指建立持续监控机制而不是审一次了事。把这两条写进合规流程,绝大多数许可事故都能在早期拦截。
3.8 从"审框架"到"审工程":把许可合规做成制度
个体开发者可以靠"小心"规避许可风险,但团队与公司必须把合规做成制度。推荐的最小制度集有三条:一是开源组件引入审批——任何新增依赖入库前,由技术负责人核对许可类型并记录在案;二是依赖审计自动化——把许可扫描接进构建流程,高危许可直接阻止合并;三是季度合规复查——用工具重新扫描依赖树,发现新增风险及时处理。制度的意义在于把合规从"靠人盯"变成"靠流程兜底"——人都会忘,流程不会。这套最小制度集的建立成本不高,却能让许可风险从"悬在头上的剑"变成"关进笼子的狗"。
3.9 许可维度与开源精神的平衡:别让合规扼杀选型自由
强调完合规的严肃性,也要给一个平衡视角:合规的目的不是"拒绝一切非 MIT 代码",而是"清楚知道自己在用什么、承担什么"。宽松许可虽好,但不是唯一选择;某些场景下 LGPL 甚至 GPL 库带来的功能价值,可能值得承担对应的义务(比如该模块独立开源、通过 API 隔离等)。评估许可的正确姿势,不是"看到非 MIT 就拉黑",而是"了解每类协议的义务边界,判断自己的项目能否履行"。有合规意识且能算清义务账的团队,反而比"一刀切拒绝"的团队拥有更大的选型自由——因为你知道哪些风险可以承担、哪些不能。这个"既认真又开放"的平衡,是许可维度评估的成熟形态。
3.10 许可评估的最小动作集:三个动作守住底线
如果你没有专职法务,用三个动作守住许可底线。动作一:选型时查主框架与核心依赖的许可类型——主流框架几乎全是 MIT/Apache,这一步主要是排除极少数"披着开源外衣但许可奇怪"的方案。动作二:开发时把依赖审计工具(能列全部依赖许可的扫描器)接进 CI,新依赖一入库就自动检查,高危许可立即报警——这是把许可检查从"人肉"变成"机器"的关键一步。动作三:发版前做一次全依赖许可扫描,生成一份"依赖 + 许可 + 用途"清单存档,既满足合规记录要求,也作为季度复查的基线。三个动作加起来工作量不大,但覆盖了"选型 → 开发 → 发布"三个关键节点的许可风险,商业项目的底线基本就守住了。
3.11 一个提醒:许可评估也要看"作者的商业意图"
最后补一个容易被忽略的观察点:许可类型只是静态文本,更要看"作者的商业意图"。有些项目挂着 MIT 许可,但作者的公司同时在卖闭源的企业版功能,未来改许可或收紧条款的动机一直存在;有些项目用宽松许可,但作者早已失去维护动力,合规没问题却技术性死亡。所以评估一个库的许可,要把它和"项目治理"一起看:作者是谁、背后有没有公司、公司靠什么盈利、协议历史上有没有变更过。一个"MIT 但作者靠服务赚钱"的库,和一个"MIT 但作者随时可能放弃"的库,风险等级完全不同。把"作者动机"纳入许可评估,你能识别出"合同没问题但人不可靠"的风险——这类风险通常不在法务条款里,而在商业逻辑里。
一节小结
- 要点一:许可分宽松(MIT/Apache/BSD)、弱复制(LGPL)、强复制(GPL)三类。
- 要点二:GPL 的传染性沿依赖树向上扩散,深层依赖比主框架更危险。
- 要点三:选型阶段做尽职调查,把许可作为门槛项而非打分项。
- 要点四:开发阶段用工具做依赖审计,把合规接入 CI。
- 要点五:优先宽松许可,警惕 GPL,准备替代方案,必要时法律咨询。
- 要点六:主流框架全部宽松许可,风险集中在冷门库的深层依赖上。
八个维度全部就位,下一章把它们变成决策:加权打分、POC 验证、风险兜底——选型方法论正式登场。