5.4 安全性与隐私保护设计
5.4 安全性与隐私保护设计
本节摘要:越放开的系统越容易被摸,无线尤甚——信号在空中飘,谁都能截。本节讲清接入认证怎么防伪站与劫持、空口加密怎么保内容不外泄、身份与位置隐私怎么不被追踪,把"越开放越危险"的边缘用一道道防线补上。
承接前 3 节把网络做通、做省、做划算之后,本节做最后一项兜底——把它做强,让开放的无线不至于成了任人宰割的靶子。这是系统级设计的收尾,也是未来越智能化越要紧的功课。
无线最"反直觉"的地方,是它天生把秘密广播在空气里
有线网络懂得躲在物理线缆里,只要没人把线缆天线真撬开,内容就藏在木盒里。可无线从一开始就没有"藏起来"这个选项——天线一开机,它就把你手机的上行信号大喇喇地撒进整片空间,任何人架个接收机就能在监听范围内抄走一份。无线安全的一切麻烦,都源于这一个物理学事实:信号是公之于众的广播,不是私藏的信笺。
也正因如此,无线安全永远不是"要不要做"的加分题,而是**"怎么把必做的防线布结实"的必答题**。别以为只是一道锁,真正的思路是分层设防:在门户拦住不该进来的人(接入认证),在中途守住传的内容(空口加密),在事后防住被追踪(隐私保护)。三道防线各有各的对手,也各有各的地盘——最忌的是把鸡蛋放一个篮子里,以为一道强加密就能包打天下。
这套"分层设防"的思路,跟前面章节其实是同一本账的两种写法:前面你在算"怎么把每比特信噪比多赚一点",这里你在算"怎么把每个比特的机密性、真实性与匿名性保住一点"。安全不是另外贴上去的补丁,而是系统设计在最外层必须作为正本记上一笔的总账——尤其当地"越开放越危险"的网络,正随着万物互联变得越来越大、越容易被摸,这一页账的分量只会越来越重。
学习目标
- 说清无线安全三大块:接入认证、空口加密、隐私保护。
- 解释"信令明文=能被伪造"为何是接入安全的第一命门。
- 举出位置与身份隐私泄漏的典型风险与对策。
越开放、越危险
有线网可以靠物理隔绝,无线却天生就是把信号撒在一整片空间里,任何人架个接收器就能把飘在空中你手机发的东西抄下来。所以无线安全永远不是"要不要做"而是"怎么把必做的防线布结实"。安全不是某一道锁能解决的,它是一整套从接入到空口到应用的分层设防。
三道防线,一层比一层往后
拆开看,无线安全的骨架是三道防线:
- 接入认证:终端与网络互相验明正身,防止伪基站、伪造网络、仿冒终端混进来。认证是门户,破了它后面全是裸奔。
- 空口加密:认证通过后,把空口传的载荷加密,让中途截获的是一堆密文而非明文。这条守的是传输全过程的机密性。
- 隐私保护:管好身份与位置这两个最易被追踪的信息——你的手机号、你常在的基站位置,一旦被关联成习惯,就是被盯上的底子。应对常靠临时身份、位置匿名与随机化扰动。
有趣又惊心的点在于假信号:攻击者可以发"看起来像真基站"的信令,诱导手机接入伪站、骗取信息。所以安全的根基在认证——先在源头上确认"你不是伪站、我也不是假机"。
用一张图看攻击面与防线
设备与网络之间的危险点分布,画成"在哪一段防什么"最直观。
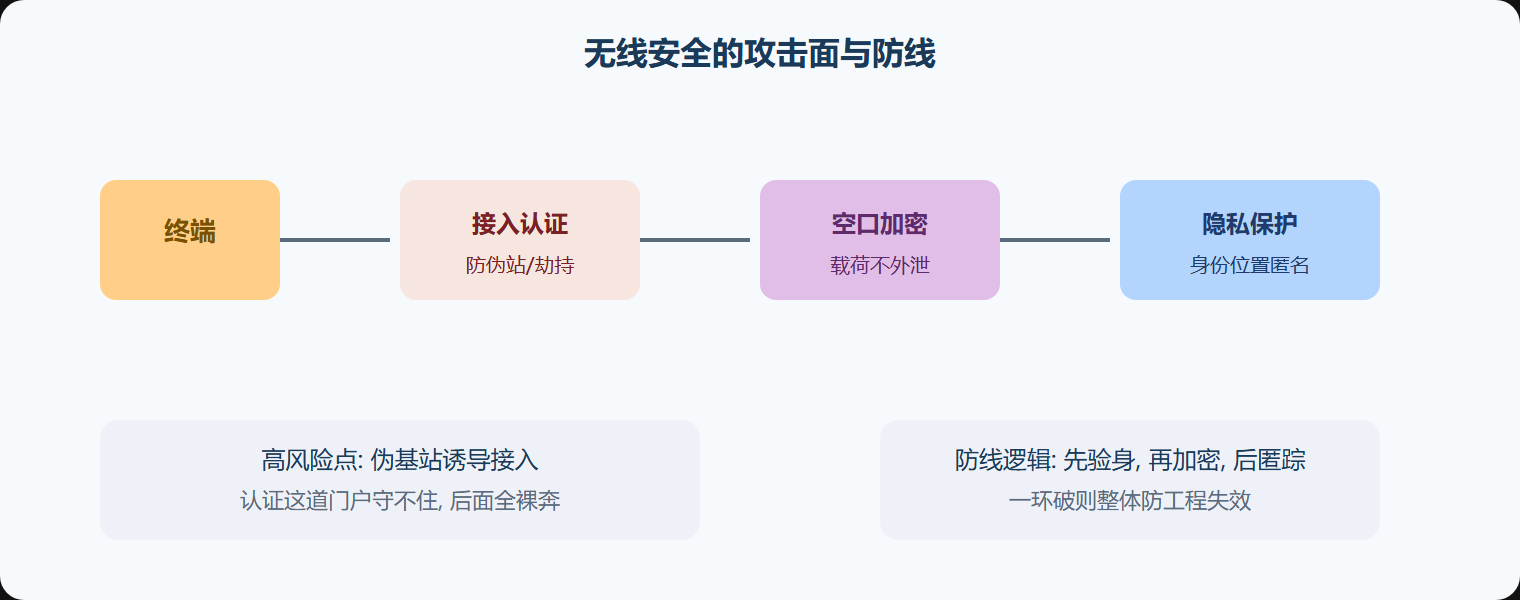
图里最刺眼的红色块是接入认证——它是整条流程的门户。一旦伪站把终端骗进来,加密、隐私都无从谈起。所以"先验身、再加密、后匿踪"这道次序,是设计安全的铁律。
一次"伪站诱导"的关键点
伪站的原理一句话可说清:信令未加密前是明文的,攻击者模仿一个"真基站"的信令,把在附近闲逛的手机骗过去接入,借机套取信息。对策的核心就是让认证足够强——终端在被拿走任何敏感信息之前,先强校验"这个基站是我该信的"。这点做扎实了,伪站的招就被堵在第一关。
把安全摆回全书那本总账,你会看到它是给"链路预算账"新添的一页保命账:前面几章在算"怎么多赚信噪比、少亏余量",这里则在算"怎么多守住一点机密性、真实性与匿名性"。而且这本保命账并不孤立,它跟工程上的每笔取舍都在联动——为了放一批低功耗物联网终端进来,你得一并在认证与加密上补足防护;为了让车联网那毫秒级的低时延成立,你得更快更轻地完成鉴权,不能让安全步骤拖了实时性后腿。到了第 6 章软件化与开放的网络里,攻击面会被进一步放大,这本保命账的分量只会更重。所以与其把安全当成一道"上线前的补丁",不如从一开始就把"每一分开放都要配一分对应设防"写进设计的账本里——越开放、越要懂怎么在设防和不牺牲体验之间,把笔账做平。
把三道防线再往上抽象一档,你会发现安全其实是给数据与信任定的一套"存取规则":认证看着"谁有资格进门",加密看着"进去之后说什么不被人偷听",隐私看着"你别把我在哪、我是谁记下来攒着"。三者各守一段,互为咬合,任何一环失守都会把整套信任体系撕开口子。所以系统安全从来不是买一款"高级加密模块"就了事,而是一整套贯穿产品、空口、平台与协议的连续设计——这也是为什么在越跨界(物联网、车联网、软件化网络)的地方,安全问题会越往多厂商、多设备协同的方向难上加难。把"安全是整套存取规则、不是某一块补丁"这层认识带着走,你面对再新的攻击面,也能一眼看出防线该布在哪儿。
读完本节,你应当能随手画出"三段式安全"的骨架:接入时把门把严(认证)、传输中把路看住(加密)、使用后别被盯上(隐私)。把它套进任何一个具体场景——一个车联网在高速公路上不断上报位置、一只智能电表在楼道里定期回传读数——你都能顺着这三道防线想清楚"这台设备最容易在哪一环被攻破、该在哪里补强"。会这么想,你就不是只背了"认证、加密、隐私"三个词,而是真正握住了"给任何开放系统设防"的通用手艺——这正是第 5 章系统级设计收尾时,最该留给你的一笔长期资产。
易踩的坑
常见坑:以为"加了密就万事大吉"。加密只保传输机密性,保护不了接入阶段的伪站诱导,也挡不住基于位置/身份的关联追踪。安全是多重设防而不是单一密码,漏任何一环都等于没锁。
本节要点回顾
- 越开放越危险:无线天生被迫公开广播,安全是必做分层。
- 三道防线:接入认证防伪站、空口加密保机密、隐私保护防追踪。
- 次序铁律:先验身、再加密、后匿踪,门户守不住则全裸奔。
- 综合设防:安全是多道锁协同,不是某一招扛全部。