4.4 DAO 法律与监管挑战
4.4 DAO 法律与监管挑战
本节摘要:DAO 最大的现实障碍不是技术,是法律。本节讲清楚 DAO 面临的四大法律挑战——法律主体、责任、税务、监管合规,以及目前的应对方案。读完你能理解为什么"完全去中心化的 DAO"在现有法律框架下几乎无法运转。
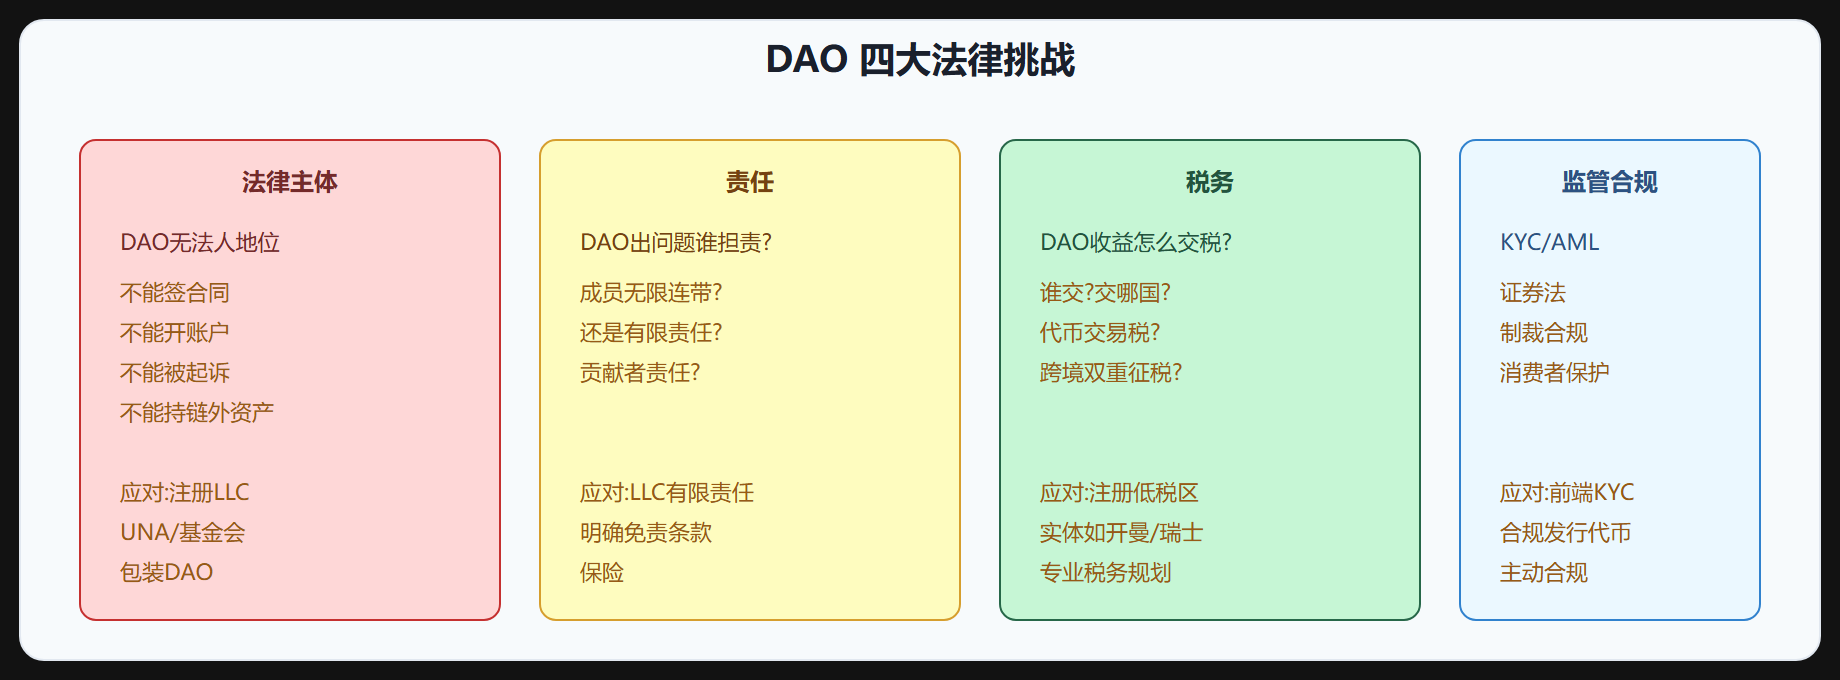
一、法律主体问题
传统组织有明确法律主体——公司是法人、基金会是法人、合伙企业有合伙人。法律主体让组织能签合同、开账户、被起诉、纳税。
DAO 没有法律主体。它是一段代码+一群匿名持币者,法律上不"存在"。这导致一系列问题:
- 不能签合同:DAO 想租办公室、雇员工、买服务,谁签合同?合约代码签不了,代币持有者签不了(人数众多且匿名)。
- 不能开银行账户:银行要 KYC,DAO 没法人主体过不了 KYC,只能用加密钱包,但很多业务必须用法币银行账户。
- 不能被起诉:DAO 出问题,受害者起诉谁?起诉代码?起诉代币持有者(匿名且分散)?法律上无从下手。
- 不能持有链外资产:DAO 想买房产、买股权,这些资产要登记在法律主体名下,DAO 没主体登记不了。
图 4-4 DAO 法律挑战
二、责任问题
DAO 出问题——合约被盗、决策失误造成损失、违规操作——谁担责?
成员责任:传统合伙企业合伙人无限连带责任,DAO 成员是不是也这样?如果是,持币者可能因 DAO 决策被追责,风险巨大。多数 DAO 在章程里声明成员有限责任,但法律是否认可这种声明因国而异。
贡献者责任:DAO 的执行者(多签者、开发者)按指令操作,如果操作违法或造成损失,他们担责吗?类似公司高管责任,但 DAO 没有公司框架,责任划分不清。
当前应对:把 DAO 包装成有限责任公司(LLC),成员享有限责任保护。怀俄明州、特拉华州等已立法承认 DAO-LLC,但多数司法管辖区未明确。
三、税务问题
DAO 税务是噩梦——谁交税、交哪国、交多少、什么税种,全无定论。
DAO 层面:DAO 有收益(投资回报、协议手续费),要不要交企业所得税?DAO 没法人主体,多数国家没法对"代码"征税。但若注册了 LLC 等实体,则按实体所在国交税。
成员层面:代币增值、分红、退出分配,成员个人要不要交资本利得税?多数国家认定要交,但 DAO 不发 1099 表,成员自己申报,合规率低。
跨境问题:DAO 成员全球分布,DAO 收益算哪国?成员所在国?DAO 注册国?双重征税怎么避免?目前无解,多数 DAO 选择注册在低税区(开曼、瑞士、新加坡)规避。
四、监管合规
DAO 监管是最大不确定性,几个核心问题:
KYC/AML:金融监管要求金融机构做客户身份识别(KYC)和反洗钱(AML)。DAO 完全去中心化无法做 KYC,但若被认定为金融服务,必须合规。矛盾在于:合规就要中心化(前端 KYC),去中心化就没法合规。
证券法:治理代币是否算证券?美国 SEC 越来越倾向于认定多数代币是证券,意味着 DAO 要注册、要披露、要受约束。这和 DAO 去中心化、匿名、全球的特性冲突。
制裁合规:被制裁地址能不能参与 DAO?DAO 没法主动屏蔽,但若被认定为金融服务,不屏蔽就是违规。Tornado Cash 被制裁后,相关 DAO 面临两难——遵守制裁就要审查成员,不遵守就是违法。
消费者保护:DAO 协议出问题用户受损,DAO 没有主体没法被追责,用户维权无门。监管可能要求 DAO 有责任主体、有保险、有投诉机制。
五、当前应对方案
1. 法律实体包装
把 DAO 包装成传统法律实体,获得法人地位、有限责任、税务明确。常见选择:
- 怀俄明 DAO-LLC:怀俄明州 2021 年立法承认 DAO 为 LLC,成员有限责任,是首个明确承认 DAO 的司法管辖区。
- 特拉华 LLC:用传统 LLC 包装 DAO,章程写明按 DAO 规则治理。
- 开曼基金会:开曼基金会公司结构灵活,适合投资型 DAO,税务友好。
- 瑞士协会:瑞士承认去中心化协会,适合非营利 DAO。
代价:注册了实体就不是"完全去中心化"了,有主体就能被监管、被起诉。这是去中心化和合规的权衡。
2. 渐进式合规
不追求完全去中心化,主动合规:
- 前端做 KYC,限制地区访问。
- 代币发行合规(Reg D/S 豁免、SAFT 协议)。
- 多签者实名、有保险。
- 主动注册、主动披露、主动纳税。
这种 DAO 牺牲部分去中心化换合规,能长期运转。MakerDAO 走这条路,注册了多个法律实体。
3. 完全去中心化的困境
坚持完全去中心化、无法律主体的 DAO,面临:
- 不能签合同、开账户、持链外资产。
- 法律风险悬顶,随时可能被认定非法。
- 被盗或出问题没法追责,用户自担风险。
这种 DAO 多数规模小、纯链上活动(如纯 DeFi 协议治理),不涉及链外业务。但监管收紧下生存空间越来越小。
六、未来法律演进方向
DAO 法律还在早期,几个演进方向:
- 更多司法管辖区承认 DAO:怀俄明、马绍尔群岛已立法,更多国家可能跟进。
- DAO 专属法律形式:不是套用 LLC,而是为 DAO 量身设计法律形式(如马绍尔群岛的 DAO 法)。
- 链上法律执行:智能合约和传统法律打通,链上仲裁、链上执行。
- 监管沙盒:部分国家允许 DAO 在受控环境试验,逐步明确规则。
但演进会很慢——法律天然保守,DAO 这种去中心化、匿名、跨境的组织挑战了传统法律的所有基础假设。
⚠️ 参与 DAO 风险:完全去中心化无法律主体的 DAO,出问题你没法追责。参与前看它有没有法律包装、有没有合规措施。纯链上匿名 DAO 风险最高,自己掂量。
💡 关键直觉:DAO 四大法律挑战——无主体(不能签合同/开账户/被起诉/持链外资产)、责任不清、税务不明、监管冲突。应对靠法律实体包装(LLC/基金会/协会)和渐进式合规,但牺牲部分去中心化。完全去中心化 DAO 法律风险悬顶,未来演进慢。
重点提炼
- 法律主体:DAO 无法人地位,不能签合同/开账户/被起诉/持链外资产。
- 责任:成员无限连带还是有限责任不清,贡献者责任划分模糊。
- 税务:DAO 层面企业所得税、成员层面资本利得税、跨境双重征税,全无定论。
- 监管:KYC/AML、证券法、制裁合规、消费者保护,和去中心化天然冲突。
- 应对方案:法律实体包装(怀俄明 DAO-LLC、开曼基金会、瑞士协会)+ 渐进式合规(前端 KYC、合规发币、多签实名)。
- 完全去中心化困境:无主体风险悬顶,只能做纯链上小规模活动,监管收紧下空间缩小。
- 未来方向:更多司法管辖区承认、DAO 专属法律形式、链上法律执行、监管沙盒,但演进慢。