5.3 隐私与安全
5.3 隐私与安全
本节摘要:区块链天生透明,但很多场景需要隐私。本节讲清楚透明和隐私的矛盾、零知识证明怎么解决、隐私技术的应用、以及安全的多层挑战。读完你能理解为什么"透明"既是区块链优势也是痛点。
一、透明的双刃剑
区块链的透明性是它的核心特性——所有交易链上公开,任何人可查。这带来信任(可验证、可审计),但也带来隐私问题。
透明的优势:
- 可验证:你能查任何地址的余额和历史,不用信任第三方。
- 可审计:协议资金流向全公开,难挪用。
- 抗审查:交易记录不可篡改,没人能偷偷改。
透明的痛点:
- 交易隐私泄露:你买什么、转账给谁、持有多少,全网可见。
- 身份关联:通过分析交易图谱,能把多个地址关联到同一人。
- 商业机密:企业用链上支付,竞争对手能看到所有交易。
举例:你用以太坊主网发工资,员工能看到你的资金流向;你买 NFT,别人能查你买价多少赚了多少。这种透明对个人隐私和企业机密都是问题。
二、零知识证明:隐私的技术基础
零知识证明(ZKP)是隐私技术的核心。它让你能证明"我知道某个信息"而不泄露这个信息本身。
举例:你想证明你年满 18 岁,但不透露具体年龄。用 ZKP,你生成一个证明,验证者能确认你满 18,但不知道你到底多少岁。
ZKP 在区块链的两大应用:
1. 隐私交易
交易金额、发送者、接收者都隐藏,但网络能验证交易合法(发送者有足够余额、没双花)。
代表:Zcash(比特币的隐私版)、Tornado Cash(以太坊混币器)。
机制:你把 ETH 存进 Tornado Cash,拿到一个秘密凭证。之后用这个凭证匿名取出 ETH 到新地址。外界无法关联存入地址和取出地址,实现隐私。
争议:Tornado Cash 被美国制裁,因为朝鲜黑客用它洗钱。但代码本身是中性的,制裁代码引发巨大争议——这暴露了隐私和监管的根本冲突。
2. 扩容(ZK Rollup)
前面讲过,ZK Rollup 用零知识证明扩容——每批交易附一个证明,证明这批执行正确。这提升吞吐量,不是隐私应用,但用了同样的技术。
图 5-3 隐私技术谱系
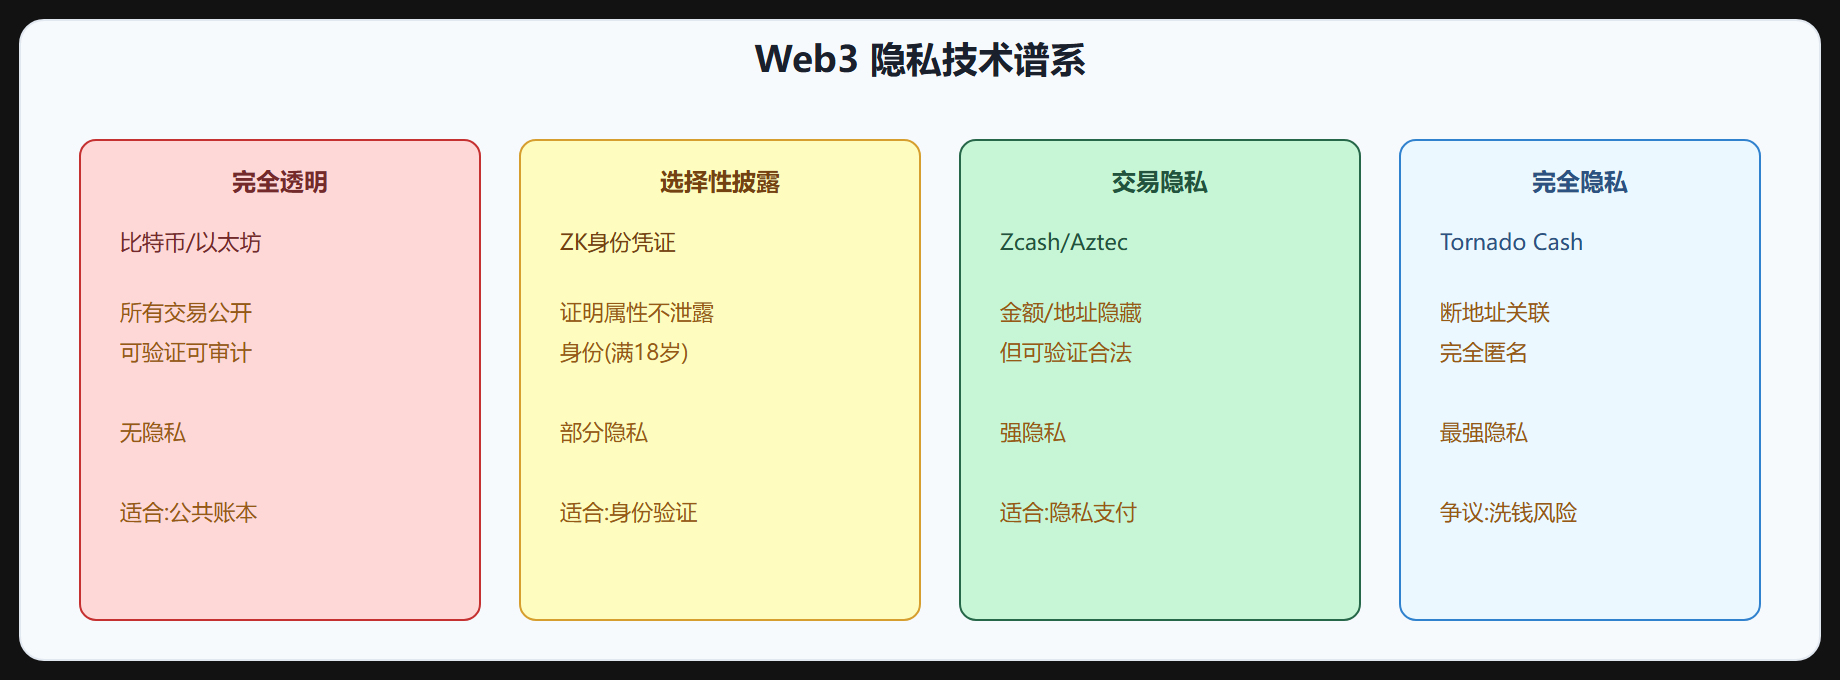
三、隐私技术的应用场景
1. 隐私支付
个人不希望消费记录被全网看到。Zcash、Monero 提供隐私支付。以太坊上的 Aztec、Railgun 让 DeFi 交易隐私化。
挑战:监管要求金融交易可追踪(AML),完全隐私支付和监管冲突。Zcash 的隐私交易实际使用率很低,多数交易还是透明,部分原因是合规压力。
2. 身份验证
证明属性不泄露身份。你向某服务证明你满 18 岁、是某国公民、有某资格,但不泄露具体身份信息。
代表:Polygon ID、zkPass。用 ZKP 生成证明,服务验证证明有效,但不知道你是谁。
价值:让 KYC 和隐私共存——服务知道你符合条件,但不知道你具体是谁。这可能是隐私和监管的平衡点。
3. 隐私投票
DAO 投票现在透明——谁投了什么全可见。这导致投票跟风、被胁迫。隐私投票让投票内容隐藏,只公开结果。
代表:MACI(最小反贿赂加隐私信息)。Vitalik 推动这个,让 DAO 投票既能防贿赂又能保护投票隐私。
4. 隐私计算
在加密数据上计算,不泄露原始数据。多方能联合计算结果,但互不知道对方输入。
代表:全同态加密(FHE)。目前性能还差,但方向是让链上数据可用不可见。
四、安全的多层挑战
Web3 安全是多层问题,不只合约漏洞:
1. 合约层:前面讲过的合约漏洞,靠审计、形式化验证、赏金防御。
2. 预言机层:喂错价导致错误清算,靠多源预言机、TWAP 防御。
3. 跨链层:桥被盗,靠去中心化验证、轻客户端、分批过桥防御。
4. 私钥层:用户私钥泄露,资产被盗。这是个人安全,靠硬件钱包、多签、社交恢复防御。
5. 前端层:钓鱼网站、恶意前端。用户以为在用 Uniswap,实际是钓鱼网站,签了恶意交易。靠域名验证、交易预览防御。
6. 社会工程层:骗子冒充支持、空投诈骗、假代币。靠教育、警惕防御。
每层都要防,任何一层破都可能导致资产损失。多数被盗不是合约被攻破,而是私钥泄露或前端钓鱼——社会工程比技术攻击更常见。
五、私钥安全实践
个人资产安全的核心是私钥安全:
- 硬件钱包:大额用硬件钱包(Ledger、Trezor),私钥不离开设备,电脑中病毒也偷不走。
- 冷热分离:冷钱包(不联网)存大额,热钱包(联网)放日常小额。
- 多签:超大户用多签钱包(Gnosis Safe),要多个私钥同时签名才能动款,单点泄露不影响。
- 社交恢复:用账户抽象,设信任的联系人,私钥丢了能靠他们恢复。
- 助记词保管:助记词是私钥的备份,离线写纸上,别拍照存手机,别存云端。
六、隐私与监管的平衡
隐私和监管天然冲突——监管要求可追踪(AML/CTF),隐私要求不可追踪。怎么平衡?
1. 选择性披露:用 ZKP 让用户证明合规(不是制裁地址、过了 KYC)但不泄露全部交易。这是技术上的平衡点。
2. 隐私但有视图密钥:用户有视图密钥,能选择性地向监管或审计披露交易。Monero 的视图密钥、Zcash 的查看密钥都是这个思路。
3. 受许可的隐私:在受许可的链上做隐私交易,参与者都过了 KYC,隐私只在参与者间。这牺牲去中心化换合规。
完全去中心化+完全隐私的方案(如 Tornado Cash)和监管冲突激烈,未来可能被限制。选择性披露+视图密钥的方案可能是平衡点,但技术成熟和监管接受都需时间。
⚠️ 私钥是最大风险:多数被盗不是合约被攻破,而是私钥泄露或前端钓鱼。硬件钱包+冷热分离+多签是个人安全标配。助记词离线保管,别存手机云端。
💡 关键直觉:区块链透明是优势也是痛点。ZKP 是隐私技术基础——隐私交易(Zcash)、身份验证(Polygon ID)、隐私投票(MACI)、隐私计算(FHE)。安全是多层问题——合约/预言机/跨链/私钥/前端/社会工程,每层都要防,私钥泄露和社会工程最常见。隐私和监管靠选择性披露+视图密钥平衡。
一节小结
- 透明双刃剑:可验证可审计抗审查是优势,但交易隐私/身份关联/商业机密泄露是痛点。
- 零知识证明:证明信息不泄露信息本身,隐私交易(Zcash/Tornado)、扩容(ZK Rollup)两大应用。
- 隐私场景:隐私支付(Zcash/Monero)、身份验证(Polygon ID 证明属性不泄露身份)、隐私投票(MACI 防贿赂)、隐私计算(FHE)。
- 安全多层:合约(审计)、预言机(多源)、跨链(去中心化)、私钥(硬件钱包)、前端(防钓鱼)、社会工程(教育),私钥泄露和钓鱼最常见。
- 私钥安全:硬件钱包+冷热分离+多签+社交恢复+助记词离线保管。
- 隐私与监管平衡:选择性披露(ZKP 证明合规不泄露全部)、视图密钥(用户选择性披露)、受许可隐私(KYC 参与者间隐私),完全去中心化隐私和监管冲突激烈。