2.4 Merkle 树:批量铸件的质检封装
2.4 Merkle 树:批量铸件的质检封装
Merkle 树是把一批数据的哈希两两归并、逐层上卷,最终浓缩为一枚"根哈希"的二叉树结构。区块头只需存这枚根,即可让任何人以对数规模的证明验证"某笔交易确实在本区块里",这就是轻节点验证的理论基础。本节手工造树、发证明、做验证,再看它被攻破的姿势。
凭什么一部手机能验证装满交易的巨型区块
全节点验收区块时,要逐笔下载、逐笔验签,硬盘与带宽的代价像一台车间主机的配置。可多数用户只有手机:他们想确认"我收到的这笔钱在链上",凭什么做得到?如果每个区块只是把交易装进大口袋、口袋上盖一枚总钢印,那么回答"这笔交易在不在袋里"就得倒出整袋东西翻找——轻量验证无从谈起。
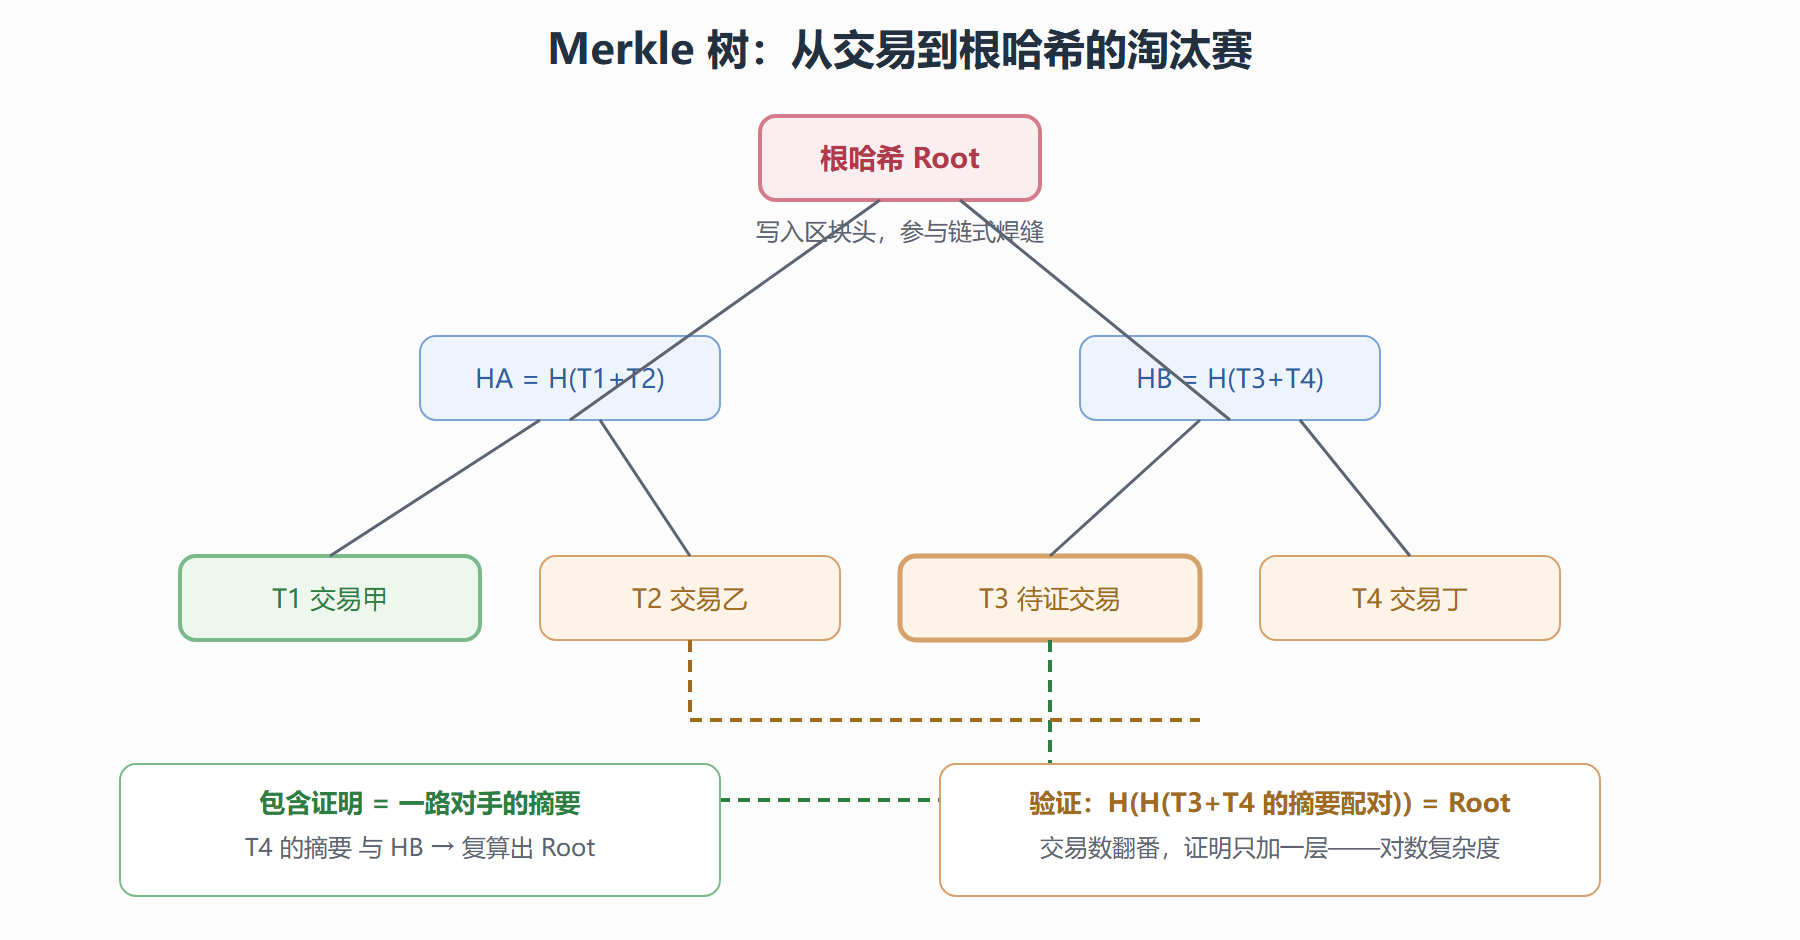
Merkle 的封装术改变了打包方式:交易两两配对上卷,像锦标赛淘汰赛一样层层归并,最后只剩一枚根哈希。要证明某笔交易参赛过,不必回放整场赛事,只需报出它一路对手的比分——对手数量是层数,对数级增长。交易量翻番,证明只多一层。这枚根写进区块头,区块头又参与上一节的链式焊缝,于是"交易在块里、块在链上"两件事被焊成一体。
图 2-4 Merkle 树与包含证明的路径
造一棵树:从叶片到根
规则只有一句:叶片是各交易的哈希,每层把相邻节点拼接后再哈希,直到只剩一个根。奇数节点约定复制末位或空位填充(不同链约定不同,思路一致)。完整实现加上包含证明的生成与验证:
import hashlib def H(b: bytes) -> bytes: return hashlib.sha256(b).digest() class MerkleTree: def __init__(self, leaves: list[bytes]): assert leaves, "至少需要一片叶子" self.levels = [[H(x) for x in leaves]] # 第 0 层:叶片摘要 while len(self.levels[-1]) > 1: cur = self.levels[-1] if len(cur) % 2: # 奇数则复制末位 cur = cur + [cur[-1]] nxt = [H(cur[i] + cur[i + 1]) for i in range(0, len(cur), 2)] self.levels.append(nxt) @property def root(self) -> bytes: return self.levels[-1][0] def proof(self, index: int) -> list[tuple[str, bytes]]: """生成包含证明:每层给出 配对方向, 配对摘要""" p = [] for layer in self.levels[:-1]: if index % 2: p.append(("L", layer[index - 1])) # 兄弟在左 else: p.append(("R", layer[index + 1] if index + 1 < len(layer) else layer[index])) index //= 2 return p def verify(tx: bytes, proof: list[tuple[str, bytes]], root: bytes) -> bool: cur = H(tx) for side, sib in proof: cur = H(sib + cur) if side == "L" else H(cur + sib) return cur == root txs = [b"tx-pay-alice", b"tx-pay-bob", b"tx-pay-carol", b"tx-pay-dave"] tree = MerkleTree(txs) print("根哈希:", tree.root.hex()[:24], "...") pf = tree.proof(2) # 证明 tx-pay-carol 在树中 print("证明长度:", len(pf), "对(交易量翻番仅加一层)") print("验证通过:", verify(txs[2], pf, tree.root)) # True print("篡改后验证:", verify(b"tx-pay-carol-X", pf, tree.root)) # False
运行后注意看"证明长度":任何规模的树,长度都是层数。再做一笔账感受规模效应,并验证"换一棵树,旧证明立刻失效":
import math for n in (4, 512, 4096, 65536): layers = math.ceil(math.log2(n)) if n > 1 else 0 print(f"交易数 {n:>6} -> 证明约 {layers} 步,仅传 {layers * 32} 字节摘要") tree2 = MerkleTree(txs + [b"tx-extra"]) # 新增一笔交易的新树 print("旧证明对新树:", verify(txs[2], pf, tree2.root)) # False:根一变,旧证全废
密码学细节:这枚封装为什么可信
安全性承接自上一节的材料强度。伪造一个包含证明等价于构造一次哈希碰撞(每层都要撞上),而抗碰撞性把这条路焊死;证明只能"证实在场",不能"证伪在场"——要说某笔交易不在树里,普通 Merkle 结构给不出简洁证明(有序树或附加特殊构造可补,属于扩展话题)。另一个细节是拼接时的方向约定必须严格:左右顺序错了摘要就错,不同链的实现在这里各有字节序传统,工程对接时的经典坑位。
工程现实:轻节点与 SPV 的账本位置
轻节点(SPV 节点)的工作流程:只下载区块头(里面是上一块哈希、Merkle 根、难度与时间戳),向全节点索取自己关心交易的包含证明,本地复算根比对。验证的是"这笔交易被网络共识接纳过",而不是"整块全部交易都合法"——后者仍由全节点负责。手机钱包由此用几兆的区块头链守住资产安全,代价是信任给你喂证明的全节点:它可以对你隐瞒交易(服务拒绝),但无法伪造不存在的交易(那需要造出假证明)。
⚠️ 部署 SPV 思路时的两个现场坑:其一,证明来源最好多节点交叉,防单一喂食者选择性隐瞒;其二,不要拿包含证明当"最终确认",重组期间交易可能随分叉回滚,确认深度要结合第 4 章的最终性规则判断。
💡 直觉收束:Merkle 根是整批货的质检封条,包含证明是随货同行的装箱单。收货人不必拆箱清点整柜,对照封条查一件即可。
攻防边界:封装术护不住的角落
Merkle 证明验证"在块里",不验证"合法"(签名、余额由别的工序负责);它也不隐藏任何交易——叶片摘要公开可查,隐私诉求要等第 5 章的出厂检验。历史上真正的教训来自对"验证"的僭越:某些伪链宣称"存证上链不可篡改",却用中心化节点喂假的根哈希给用户,封装术再好,也架不住质检科本身是演员——这也是第 1 章强调"独立验证"的原因。
材料库的四种主料(化验单、钢印、私章、封装)全部验收。下一节把它们装配回整机,做一次"四类攻击逐个碰撞材料"的攻防推演,并评估换料(换哈希、换签名算法)的风险清单。