3.3 节点类型、网络拓扑与 P2P 通信
3.3 节点类型、网络拓扑与 P2P 通信
P2P 网络是无中心服务器的对等网络:每个节点既是客户端又是服务端,交易与区块通过泛洪式广播在拓扑中扩散;节点按资源投入分为全节点、归档节点、轻节点与矿工或验证者节点,分工不同、信任假设不同。本节模拟消息扩散、拆解邻居发现与同步机制,并看网络分区时链的表现。
「Gossip」,流言式传播撑起的传输层
「Gossip protocol」,流言协议——P2P 网络的消息扩散策略借了这个社会学名词。想象办公室里则八卦的传播:每人听到后转述给几位相熟的同事,几轮之后全楼皆知,没有广播站、没有群发列表,任何人请假都不影响消息到达。区块链的交易与区块就用这种方式跑遍全网:节点把新消息发给少量邻居,邻居验过再转给自己的邻居,指数级扇出让消息在数秒内覆盖数以万计的陌生节点。这个设计的深意在于无单点与天然容错:没有任何一台服务器是"必需"的,拔掉任意一批节点,网络自愈。
代价同样明确:消息走多跳、路径不可控、到达顺序无保证——传输层是个尽力而为的邮差,顺序与取舍全部上交给共识层裁决。理解这条分工线,很多现象立刻可解释:为什么交易广播后钱包显示"已广播"却不等于"已确认"?因为广播只意味着邮差收件,确认要等熔炉定序;为什么几乎同时出现的两个区块会短暂地各自传播?因为流言网络里没有仲裁人。
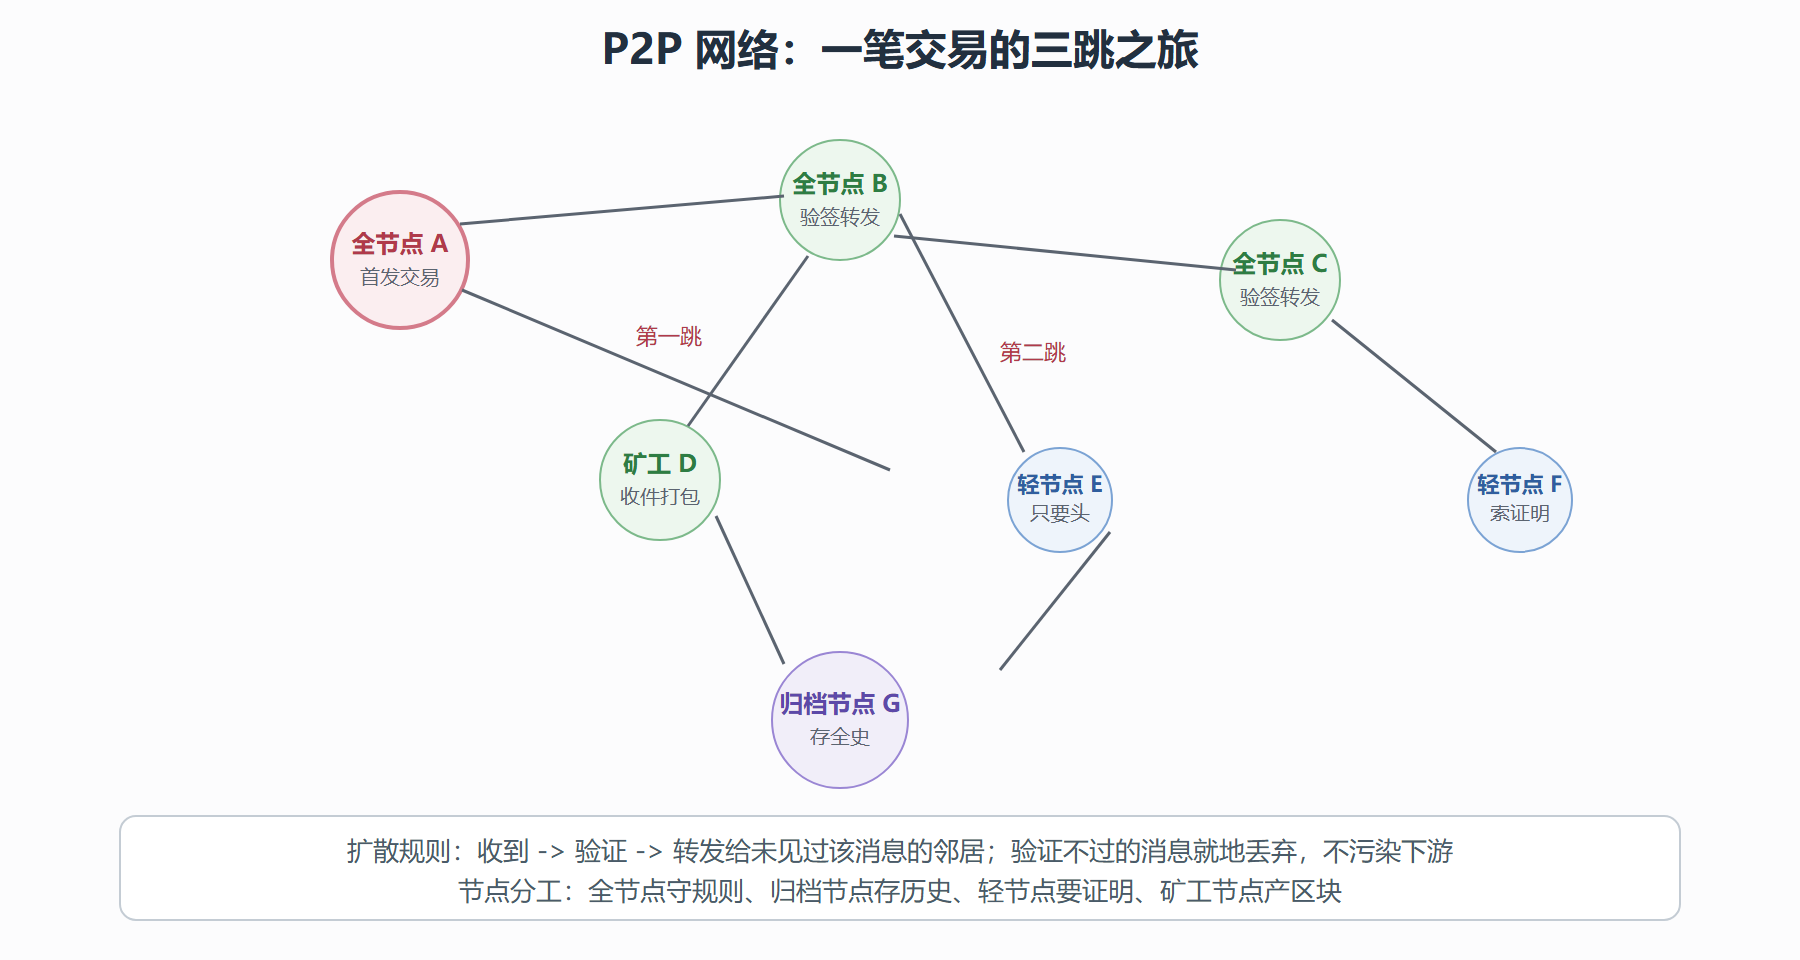
图 3-3 P2P 网络拓扑:泛洪扩散与节点分工
消息扩散模拟:亲眼看指数扇出
用一段模拟感受泛洪的速度与冗余——注意"冗余"不是浪费而是容错的燃料:
import random from collections import defaultdict class P2PNet: def __init__(self, n: int, degree: int = 8): self.peers = {i: random.sample( [j for j in range(n) if j != i], degree) for i in range(n)} def broadcast(self, source: int): seen = {source} rounds, messages = 0, 0 frontier = [source] while len(seen) < len(self.peers): nxt = [] for node in frontier: for peer in self.peers[node]: messages += 1 # 每次转发计一条消息 if peer not in seen: seen.add(peer) nxt.append(peer) frontier = nxt rounds += 1 if not frontier: # 孤岛:拓扑断裂 break return len(seen), rounds, messages random.seed(42) net = P2PNet(n=10000) covered, rounds, msgs = net.broadcast(source=random.randrange(10000)) print(f"覆盖 {covered} 节点,用时 {rounds} 轮,总转发 {msgs} 条") print(f"平均每节点重复收到约 {msgs / covered:.1f} 次 —— 冗余即容错")
数万节点只需十几轮即可覆盖,而总转发量是节点数的几倍——重复接收正是"拔掉任何节点都不丢消息"的保险费。真实实现会先用短哈希宣布消息、对方没见过才发全文,把冗余的带宽代价压到最低,思路不变。
节点首次入网时如何找到第一批邻居?没有服务器,靠的是协议内置的种子清单与历史邻居缓存,然后通过邻居交换邻居(节点发现协议),几步之内织出拓扑:
def join_network(new_node, seeds): # 第一步:向种子节点握手,获取版本与区块高度 peers = handshake(seeds) # 第二步:向邻居索要更多邻居地址,扩充连接池 more = discover_more(peers, want=20) # 第三步:对比高度,落后则启动区块同步 best_height = max(p.head_height for p in peers) if new_node.head_height < best_height: sync_blocks(new_node, peers) return f"入网完成:连接 {len(peers)} 邻居,高度追平 {best_height}"
节点类型画像:资源与信任的交换表
| 节点类型 | 存储 | 带宽 | 验证内容 | 信任假设 |
|---|---|---|---|---|
| 全节点(修剪) | 当前状态 + 近期区块 | 高 | 全部规则 | 无(独立验证) |
| 归档节点 | 全部历史与状态快照 | 极高 | 全部规则 | 无,且服务他人 |
| 轻节点 SPV | 仅区块头 | 低 | 焊缝 + 包含证明 | 信任喂证明的全节点 |
| 矿工或验证者 | 同全节点 | 高 | 全部规则 + 出块 | 无,但自身是被监管对象 |
| 专用网关 | 按需缓存 | 中 | 定向订阅 | 信任运营方 |
⚠️ 部署轻钱包服务时的现场坑:把大量用户的证明请求集中发给单一全节点,等于把"无信任假设"退化成"单点喂食";正规做法是多节点交叉验证,发现不一致即告警。另一个坑是邻居质量:连接数多不等于网络好,若邻居大部分来自同一机房(雪崩攻击的拓扑控制),你以为在公网,实际在别人的沙盒——出块与确认信息可被针对性封锁。真实实现里对等节点会持续抽查、轮换邻居,降低被围困的概率。
工程现实:网络分区与同步
跨国链路的物理现实(海底光缆中断、防火墙策略)可能把网络切成互不通信的岛。分区期间每座岛照常出块,各自延伸出岛内最长链;重新连通后,节点按统一规则(累积难度最高或最终性标记,视第 4 章的熔炉类型)选择保留链,落选岛上的交易回到交易池重新等待打包。这个过程叫重组。对用户的影响是:分区期间获得的"确认"可能在重组后消失,金额回到原点——所以重要支付要等跨过重组深度的确认数。工程上评估一条链的网络健康度,常用的指标是对等节点数量及其分布、区块与交易的传播延迟分位数、孤块率(网络传播太慢会让诚实矿工的块白挖)。
💡 一句话锚点:共识层决定谁说了算,网络层决定话传得多快。传播慢的链即使共识无懈可击,也会因孤块浪费与重组频发而贫血。
攻防边界:传输层的射程
传输层不判断对错,只负责送达——消息真伪由验证环节就地过滤,区块取舍由共识裁决。传输层能被攻击的姿势:日蚀攻击围困单个节点(上文拓扑围困)、延迟攻击拖延消息制造分叉窗口、交易池洪水抬高正常费用。防御思路也一致:拓扑多样化、消息传播计时监控、费用市场机制化。这些攻击全部属于"拖后腿"而非"伪造",再次印证本车间的分工哲学:结构与网络提供舞台,攻防主线在熔炉。
单元会流动了,账本能验证了。下一章进入全厂的心脏——熔炉工段:谁有资格出块、多份候选如何仲裁、坏车间在场时如何表决,共识机制的全家福即将展开。