6.4 量子计算对密码学与区块链的冲击
6.4 量子计算对密码学与区块链的冲击
量子计算对密码学的威胁分层明确:舒尔算法多项式时间内破解大整数分解与离散对数(公钥密码与签名首当其冲),格罗弗算法仅平方级加速对称与哈希的安全搜索(加倍参数即可免疫)。区块链的应对是后量子迁移:换用格、哈希、码等难题构造的签名与加密,迁移窗口与"先收获后解密"的今日窃听构成排期压力。本节算清威胁账、盘点算法族、排出迁移路线。
「Harvest now, decrypt later」,今天偷走,明天开锁
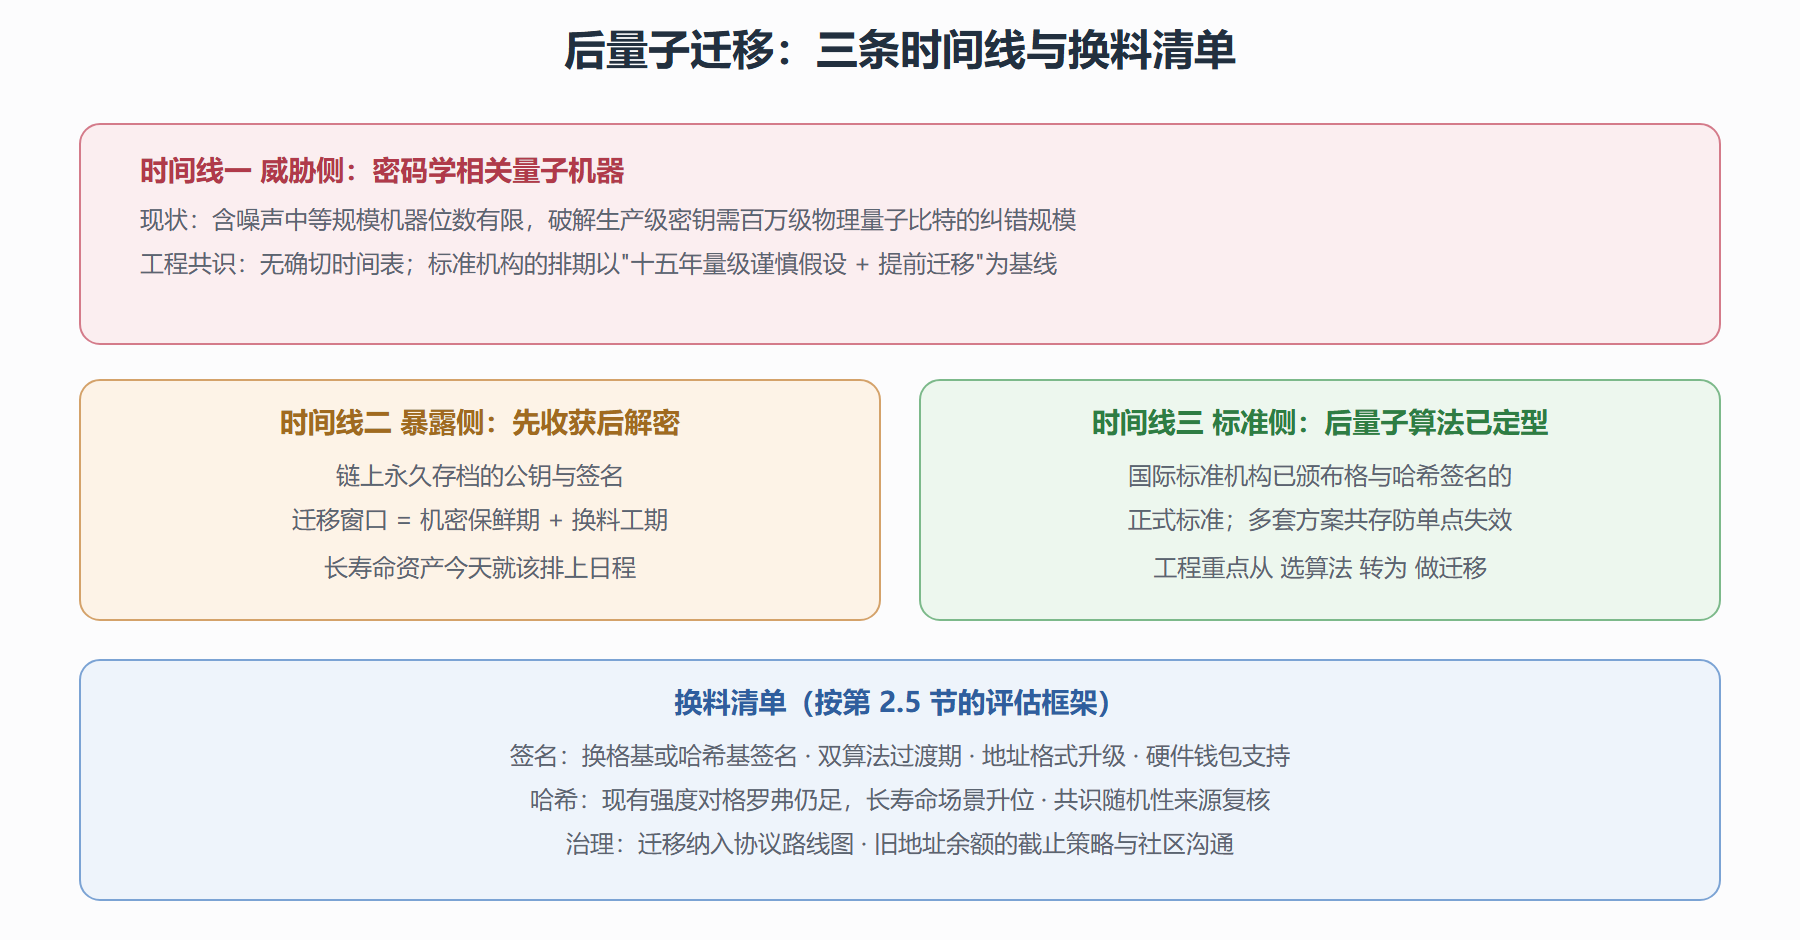
「Harvest now, decrypt later」,先收获后解密——情报机构的经典作业方式,也是量子威胁排期的核心论据。思路:对手今天截获你的加密流量与公开密钥材料,存进仓库,等未来的量子计算机开锁。对多数通信机密(战术情报、商业合同),保鲜期以年计,威胁真实;对区块链,剧本更具体:今天的交易签名、公钥、地址派生关系全部永久躺在链上,若未来量子计算机能从公钥倒推私钥,整条链的历史暴露面会被整体开锁——不只是未来交易失守,是"过去存档的每回公钥亮相"都成了待开的保险柜。
先把威胁算准,再谈恐慌与否。量子算法对密码学的杀伤力是分层的,不是"量子来了全部失效"。第一层:舒尔算法,对大整数分解与离散对数问题提供多项式时间解法——现代公钥体系的两大支柱(基于分解、基于离散对数,含椭圆曲线)整体塌方,签名可伪造、密钥交换可解密。第二层:格罗弗算法,对无结构搜索提供平方级加速——暴力破解的难度从二的次方级降为平方根量级,等效于安全强度减半。用代码把"减半"翻译成工程参数:
def grover_impact(classical_bits: int) -> dict: """格罗弗加速下的有效安全强度""" effective = classical_bits / 2 return { "经典安全强度": classical_bits, "量子有效强度": effective, "等效结论": ("仍安全" if effective >= 112 else ("需换用更长参数" if effective >= 80 else "不建议继续使用")), } print("SHA-256 哈希(256 位抗碰撞性考虑生日界为 128 位):") import json print(json.dumps(grover_impact(128), ensure_ascii=False)) print("AES-128 对称密钥:") print(json.dumps(grover_impact(128), ensure_ascii=False)) print("AES-256 对称密钥:") print(json.dumps(grover_impact(256), ensure_ascii=False))
结论直接可读:哈希与对称密钥翻倍参数即可免疫(SHA-256 的量子有效强度约一百一十二位,仍属安全区;需要更高裕度就上 SHA-512 或 AES-256),区块链的链式焊缝与区块钢印因此相对稳。真正的重灾区是签名与密钥交换——第 2.3 节装机的椭圆曲线签名,处在舒尔算法的正面打击区。还有一个常被忽视的细节:多数链的地址是公钥的哈希,哈希在量子搜索下仍有约半数强度的抵抗力——公钥未曝光的地址比已亮相的(发起过交易的旧式地址)多一层缓冲,但缓冲是战术级的,不是战略解。
图 6-4 后量子迁移:换料工程的三条时间线
算法族盘点:换什么料
后量子候选的难题地基与工程性格各不相同,选型前先认脸:
| 算法族 | 数学难题 | 签名尺寸感觉 | 性能感觉 | 成熟度与风险 |
|---|---|---|---|---|
| 格基 | 格上向量困难问题 | 中(几 KB 级) | 快 | 标准化最早、生态最全;个别早期方案被经典攻击破解过,族内仍稳健 |
| 哈希基 | 哈希单向性 | 大(数十 KB,一次性或状态化) | 签快验快 | 安全假设最保守;状态管理是工程难点 |
| 码基 | 纠错码译码困难 | 中大 | 中 | 历史最久的抗量子构造;参数曾被攻破后修复 |
| 多变量 | 多元方程求解 | 小 | 验证快 | 多次被攻破,存留方案少而精 |
| 同源类 | 椭圆同源困难问题 | 小 | 慢 | 数学优雅;近年一次重大破解震动全族,教训深刻 |
尺寸一栏是区块链最敏感的神经:区块链上的签名随每笔交易上链,后量子签名比现役椭圆曲线签名大一到两个数量级,直接放大区块体积与手续费——这就是为什么卷叠的数据压缩(6.1 节)与签名聚合技术在后量子时代从优化项变成必选项。标准机构的正式标准已覆盖格基签名与密钥封装,多套并存的用意明确:单一难题地基被攻破时,全体系仍有退路。
迁移工程单:谁先换、怎么换
迁移的排序原则与第 2.5 节的换料框架一致,写成决策骨架:
def pq_migration_order(asset) -> str: """按 寿命 x 暴露度 排迁移优先级""" score = asset.lifetime_years * asset.exposure_factor if asset.type == "通信密钥交换" and asset.lifetime_years >= 10: return "最优先:先收获后解密的直接受害者,立即混合模式" if asset.type == "链上签名" and asset.longest_lived_addresses: return "次优先:公钥永久存档,按地址年龄与余额排期" if asset.type == "哈希钢印": return "复核即可:现有强度对格罗弗仍足,长寿命场景升位" if asset.type in ("对称加密", "会话密钥"): return "参数翻倍即免疫,随常规升级走" return "入队评估" portfolio = [ Asset("通信密钥交换", lifetime_years=15, exposure_factor=1.0), Asset("链上签名", lifetime_years=20, exposure_factor=0.7, longest_lived_addresses=True), Asset("哈希钢印", lifetime_years=30, exposure_factor=0.3), Asset("对称加密", lifetime_years=5, exposure_factor=0.5), ] for a in portfolio: print(f"{a.type:<8}: {pq_migration_order(a)}")
排序的直觉是寿命乘以暴露度:活得越久、亮得越多的资产越先换。链侧迁移的施工顺序通常是:先在测试网与平行地址格式跑双算法共存(新地址用后量子签名、旧地址照常),给钱包、硬件、交易所留适配期;再设旧地址余额的迁移窗口与社区沟通("沉睡的旧币怎么办"是治理难题:强制作废伤产权,永久保留留攻击面);最后移除旧算法。每一步都是硬分叉级别的协调工程,这也是"提前排期"比"算法选型"更难的原因。
⚠️ 两条现场提醒:其一,警惕"抗量子"营销——正确表述是"基于被认为抗量子的难题构造",数学结论随研究演进(同源族的破解就是教训);其二,迁移期间的双算法阶段是攻击者最喜欢的窗口(实现复杂度翻倍、旧新衔接处易出漏洞),回归测试与形式化验证的预算要提前批。
💡 判词:舒尔砸公钥,格罗弗磨哈希;前者要换料,后者加参数;真正的工程难题从来不是"选哪个算法",而是"十几年的共存期怎么活得干净"。
攻防边界:量子时代的安全图景
后量子时代的图景不是末日,是重新校准:哈希链与对称密码近乎无恙,签名体系完成换代,链的承重结构(第 2 章的焊缝与封装)保留。值得放进长期视野的三件事:量子计算也会帮防御方(量子密钥分发、量子随机数增强共识随机性);混合模式(经典加后量子双签名)是过渡期标配,别嫌它笨;标准与实现的落差永远是最大攻击面——算法标准化快,库与硬件的审计跟不上。材料学的长线工程到此收工。下一节把镜头从车间拉到市场:Web3 与元宇宙的产品图景里,这台信任机器到底被摆在什么位置。