5.1 云计算中的隐私保护
5.1 云计算中的隐私保护:外包计算的完整数据流
本节摘要:云外包是同态加密最古老的应用设想:客户端加密上传,云端在密文上求值并返回加密结果,全程不接触明文。本节给出完整数据流与信任模型、三个真实部署案例(浏览器密码监测、加密分析服务、私有信息检索)、选型与性能的现实约束,并诚实讨论"诚实但好奇"假设的边界。
从三十七年前的设想说起
一九七八年那篇"数据银行与隐私同态"论文设想的场景,几乎逐字预言了云计算:用户把加密数据存进远程"银行",银行在不解密的前提下做检索与统计。云时代把这个设想变成了真实需求:企业想把敏感数据放上公有云享受弹性算力,又不能把明文交给云厂商;监管要求数据在第三方环境里保持不可见;跨区域的数据出境限制使得"数据不出域、密文出去算"成为合规解法。同态加密在这里的卖点是唯一性的——可信执行环境要信硬件厂商与物理防护,数据脱敏有不可逆的信息损失,而密文计算的不可见性由数学保证。
图:云外包计算的完整数据流
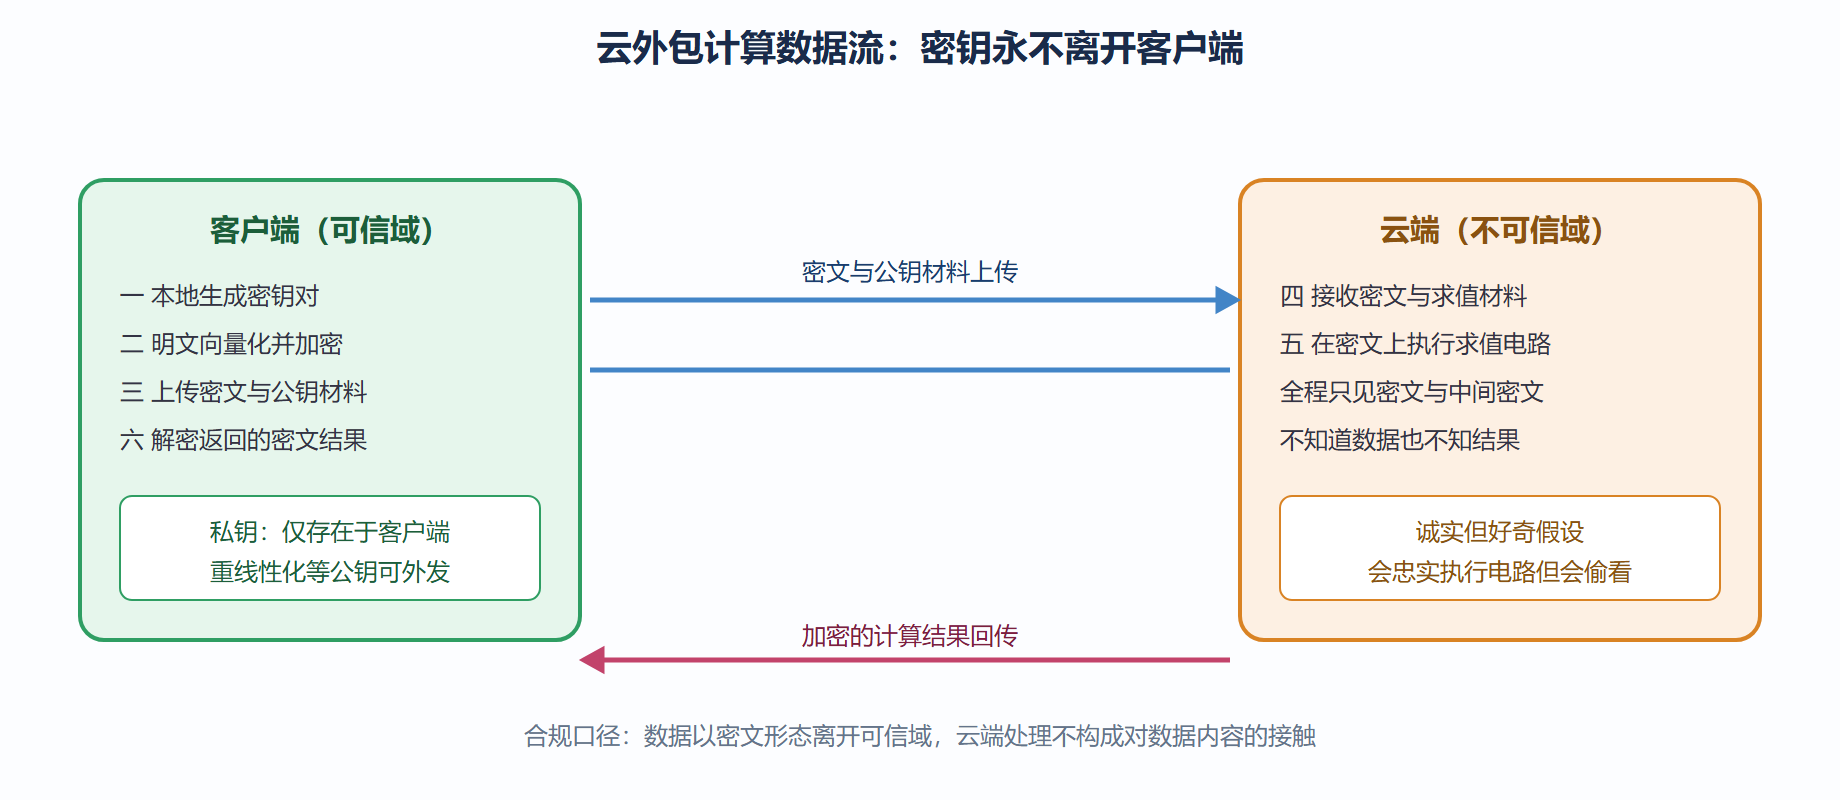
数据流里最容易被忽视的细节是"求值材料"的行进方向:重线性化密钥、旋转密钥、自举密钥这些公开辅助物要随密文一起上传,云端才能完成求值。它们不泄露私钥(依赖第四章讲过的环路安全假设),但体积以兆字节计,批量任务的初始化开销要把它们算进去。
三个真实部署
案例一,浏览器密码泄露监测。某大型浏览器厂商在二零二一年前后把同态加密部署进了密码管理器的"暗网泄露检查"功能:用户浏览器本地加密密码特征,发送到服务端与泄露库做加密比对,服务端全程看不到密码本身。这个案例的选型很讲究——比对逻辑是简单的匹配运算,用轻量级同态构造(配合不经意传输)就够,没有动用重型的全同态;部署规模是数亿用户级,证明同态部件可以在消费级产品里静默运行。
案例二,加密数据分析服务。云厂商把同态加密作为大数据平台的可选算子:统计聚合(求和、均值、方差)在密文上执行,明文只在客户端出现。这类服务的技术内核是第一章的线性工具箱(加法同态即可覆盖求和类算子),复杂统计(回归、聚类)则按第三章的近似线配置。给一个量级:百万行数据的加密求和,打包后在秒级完成;同样的数据做加密逻辑回归训练则以小时计——线性与非线性负载的鸿沟在此清晰可见。
案例三,私有信息检索。用户想从服务端的百万条库里查一条记录,又不想让服务端知道查了哪条。朴素做法是把全库下载回来本地筛,带宽不可接受;同态做法是用户加密一个"选择向量"发上去,服务端对全库做密文点积返回一条密文。带宽从"整库"降到"一条密文加全库计算",把通信成本换成了计算成本——这是同态加密的经典交换律,弱客户端强服务端场景里极其划算。上面的密码监测案例正是这个模式的安全加固版。
选型的现实约束与假设边界
云场景的选型决策树其实很短:负载是纯线性聚合?用加法同态方案(便宜两三个数量级)就够。负载有轻量非线性?整数线打包配置加低次逼近。负载是深度模型或迭代训练?近似线分层加自举,或者考虑混搭布尔线。性能预期管理同样重要——把第四章的成本表翻译成云场景的话术:同态算子比明文算子慢两到四个数量级(摊销后),密文存储膨胀十倍以上,密钥包初始化以兆字节计。这些数字决定了"全量数据上同态"不现实,正确姿势是识别敏感列、只加密必要字段、聚合在密文域、明细留在可信域。
最后要诚实面对假设的边界。"诚实但好奇"模型假设云厂商忠实执行电路——若云端恶意返回错误结果或执行偏离协议的电路,基础的同态部署并不设防。防御手段包括:把关键计算附带可验证性(零知识证明或重复执行比对),或者在协议层设计结果可校验的结构(如附带校验和的聚合)。信任模型不是二选一的开关,而是可以分层配置的策略,这一点在第四节区块链场景里会走到极端形态。
💡 关键直觉:外包计算的商业本质是"用廉价的远程算力换数据暴露风险"。同态加密把这笔交换的汇率改写了——数据风险从"信任对方机构"降为"信任数学难题",代价是算力成本乘一个大系数。合算与否取决于数据的敏感度与算力的价格,而不是技术本身的先进性。
本节要点回顾
- 要点一:云外包数据流的要点是密钥不出客户端、求值材料随密文上传;公开辅助物体积以兆字节计要计入初始化开销
- 要点二:三个真实部署(密码监测、加密分析、私有信息检索)证明消费级与云级部署都已可行,且都按负载选了最轻的方案
- 要点三:私有信息检索体现同态的经典交换律——把通信成本换成计算成本,弱客户端强服务端场景最划算
- 要点四:"诚实但好奇"不防恶意服务器;可验证性要靠附加机制(证明或校验结构),信任模型应分层配置
四、一个云侧落地的分层架构
把云计算场景的落地抽象成一个四层参考架构。数据层:客户侧完成加密与打包(密钥永不离开客户域),密文与元数据分离上传。计算层:云函数或容器按编排描述执行同态算子——编排描述里显式声明每一算子的深度消耗与重缩放时机,让调度器能预估资源。密钥层:客户可选择本地托管(最强主权)或门限分片(多方便携),密钥服务只参与密文初始化与最终解密,计算全程零接触。可验证层:计算结果的正确性靠重放抽样或零知识证明背书,抽样策略按业务的信任等级配置。四层架构的实用价值是把上云做同态的工程决策拆成了四张独立的采购单——每层都有替代供应商与替代技术,锁定风险被结构性稀释。给决策者的评估口诀:问每层的数据流与信任假设,不问厂商的品牌与 PPT——同态加密上云的成败,从来取决于信任边界的图纸质量,而不是算子的快慢。
再补一组行业实态的观察:公有云侧,各大厂商的同态能力正从独立服务退居为机密计算套件的一部分(与可信硬件、差分隐私打包出售),原因是单卖同态的目标客户太窄;行业侧,真正起量的落地集中在两条窄缝——金融的联合风控(多家机构对同一客群的加密评分)与医疗的多中心统计(病案数据的加密聚合),两条缝的共同特征是数据不可动、算力可集中、监管有明确抓手。对创业与选型的启示:不要做通用的同态云,要做某个窄缝里把四层架构(数据、计算、密钥、可验证)打磨到一键可用的垂直方案——窄缝足够深,就足以养活一家公司。