1.2 PQC定义与目标
1.2 PQC 定义与目标
本节摘要:SOURCE 1.2 定义后量子密码(抗量子密码)为在经典与量子计算机上均难以攻破的算法,通常基于格、编码、多变量、哈希、同源等新困难问题。
本节目标
- 写出 PQC 的三项目标:安全、效率、可实现
- 区分 PQC 与量子密钥分发 QKD
- 说明 NIST 标准化进程的角色
一、定义(SOURCE 1.2)
Post-Quantum Cryptography (PQC):假设攻击者拥有大规模量子计算机,仍无法多项式时间破解的密码方案。
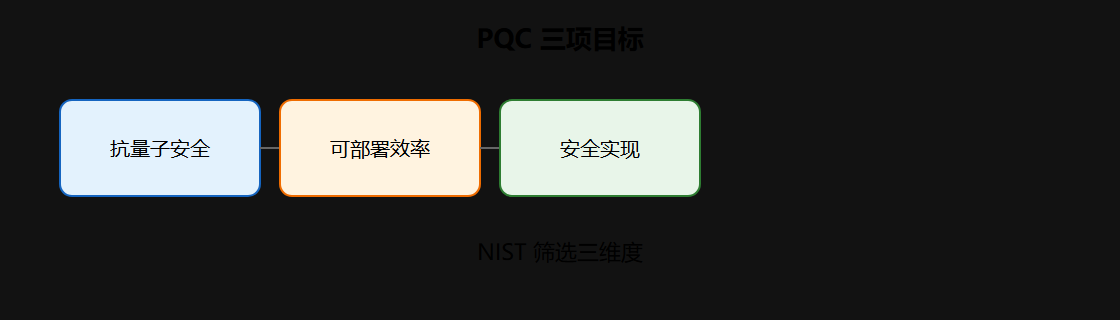
| 目标 | 含义 |
|---|---|
| 安全性 | 抗已知量子攻击 + 经典攻击 |
| 效率 | 密钥/密文尺寸可部署 |
| 可实现 | 恒定时间、无侧信道泄漏 |
PQC 不是 QKD——QKD 需专用量子信道;PQC 在现有 TCP/IP 上运行。
PQC 设计目标三角
二、设计约束对比
| 维度 | 经典 RSA-2048 | Kyber-768 (PQC KEM) |
|---|---|---|
| 数学基础 | 整数分解 | Module-LWE 格 |
| 公钥尺寸 | ~256 B | ~1.1 KB |
| 量子安全 | 否 | 是(当前假设) |
⚠️ 常见坑:把「后量子」理解成必须用量子设备——PQC 全在经典 CPU 运行。
💡 关键直觉:PQC 是更换数学地基,不是更换通信介质。
一节小结
- PQC = 抗量子 + 可经典实现
- 与 QKD 路径不同
- 效率是标准化筛选硬指标
- NIST 提供互操作基准
深入讨论:安全、效率、可实现如何落地到具体指标
「安全性」在 PQC 语境里不是一个含糊的口号,而是由安全级别(security level)与安全归约两条线共同支撑。NIST 定义了五档安全级别,其中 Level 1 对应破解 AES-128 的难度,Level 3 对应 AES-192,Level 5 对应 AES-256。选型时把「我们想达到哪种经典对称强度」翻译成「选用哪个 Level 的参数集」,可以让新旧系统之间的安全强度保持可比性,这也是 3.2 中 Kyber-768 与 AES-192 对标的由来。
「效率」在标准化筛选中几乎是决定生死的指标,因为它直接决定方案能否被真实协议接纳。TLS 握手要求在数百毫秒内完成,密钥交换的密文必须塞得进 ClientHello 的扩展字段,证书签名不能大过 MTU 触发 IP 分片。编码方案的公钥动辄达到兆字节,即便数学上非常稳健,也因握手带宽而落选;而格方案的公钥与密文都控制在 1 KB 上下,才得以进入标准。
「可实现」强调的是实现层面的现实性:算法必须能写成恒定时间代码,能在受限 CPU 上运行,不能依赖昂贵的专用硬件。NIST 评估阶段会专门考察参考实现的性能、内存占用与侧信道风险,团队提交的方案都要在通用 CPU 上给出可复现基准。
# 从需求到参数集的翻译流程(概念示意) 1. 确定数据保密年限(如 10 年) -> 决定安全级别 Level 3 2. 选择用途:密钥交换还是签名 -> KEM 用 Kyber,签名用 Dilithium 3. 测量带宽与延迟预算 -> 决定是否可用 Falcon / SPHINCS+ 4. 检查实现栈:liboqs / oqs-provider -> 决定工程成本 5. 记录参数集版本与 FIPS 编号 -> 保证供应链可追溯
把这三个目标放在一起看,PQC 的设计本质上是在「更强的数学假设」「更小的传输尺寸」「更简单的实现」之间做折中。安全归约越强,往往密钥越大;密钥越小,实现越复杂。理解了这个三角,后续阅读算法家族对比与 NIST 淘汰原因时,就能看出每一条淘汰决定背后是哪个目标被牺牲了。
工程实践扩展:需求翻译成选型的完整推演
把「安全、效率、可实现」落实到具体方案,需要一层层做需求翻译。以一家中大型互联网公司为例:平台有面向用户的 Web 服务、内部 VPN、长期归档系统与对外 API,如果统一按 Level 3 选型,公网 TLS 用 Kyber-768 混合套件,VPN 网关用 ML-KEM 与 ML-DSA 组合,归档系统用 SPHINCS+ 做长期签名——这就是把安全目标「数据十年保密」翻译成了不同场景的参数要求。
需求翻译过程中最容易犯的错误是「一刀切」。内部系统的流量模型与公网完全不同,VPN 隧道每次连接都要做密钥交换,对握手延迟的敏感度远高于静态归档;归档系统一年只做几次签名,却要保证签名在几十年后仍可验证。如果不区分场景,统一上最重的参数集,会白白浪费带宽与计算资源;统一上最轻的参数集,又会让长期保密数据暴露在风险里。
# 需求翻译检查表(从业务需求到参数集) 业务需求 翻译成密码指标 推荐方向 Web 会话保密 握手延迟 < 100ms Kyber-768 混合套件 VPN 隧道安全 每次连接密钥交换 ML-KEM + ML-DSA 长期归档可验 签名保存 > 20 年 SPHINCS+ 或 ML-DSA 固件签名可信 签名体积 < MTU Falcon / ML-DSA-44 监管合规审计 可引用 FIPS 编号 标准算法 + 版本登记
这张检查表的关键点在于,每一项业务需求都对应一个可测量的密码指标,而指标又收敛到具体的参数集。只有把这三层对应关系写清楚,选型评审才有依据,后续 4.1 软件实现里的集成验证、5.1 迁移路线里的试点指标,也都从这里取数。