2.3 多变量与同源
2.3 多变量与同源
本节摘要:SOURCE 2.3 与 2.5:多变量二次方程(Rainbow 等)与超奇异同源(SIKE)曾在 NIST 中受关注,但多变量与 SIKE 遭遇经典攻击而出局。本节强调对比选型必须跟踪 cryptanalysis 动态。
本节地图
- 说明多变量密码的 MQ 困难问题
- 复述 SIKE 被经典攻击攻破的教训
- 在标准化未定型算法上保持密码敏捷
一、多变量(SOURCE 2.3)
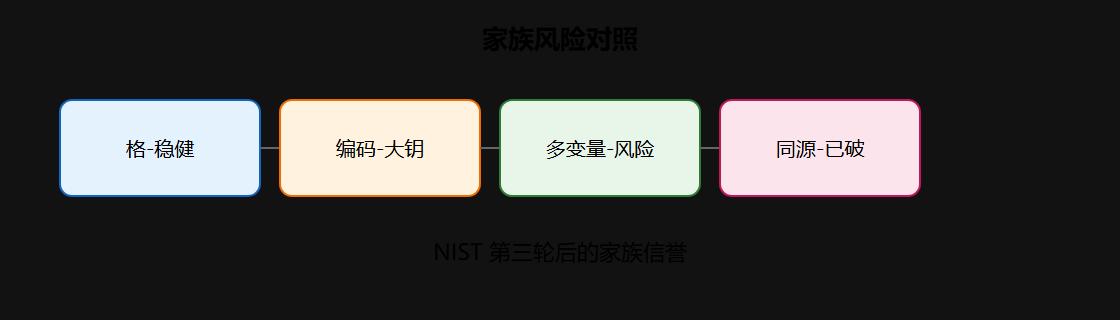
求解有限域上多变量二次方程组被认为困难,但 Rainbow 等在 NIST 第三轮被攻破——家族整体风险上升。
| 方案 | 状态 | 备注 |
|---|---|---|
| Rainbow | 已攻破 | NIST 淘汰 |
| GeMSS | 备选 | 密钥极大 |
二、同源密码 SIKE(SOURCE 2.5)
基于超奇异椭圆曲线同源映射;曾以最小公钥著称,2022 年经典算法可在普通 PC 上破解 SIKE——震惊密码社区。
三、选型启示
- 优先 NIST 已发布标准(Kyber、Dilithium、SPHINCS+、Falcon)
- 跟踪 IETF CFRG 草案与 OpenSSL 3.x 支持进度
- 保留算法协商与快速下线能力
⚠️ 常见坑:因「密钥小」选用未充分分析的 SIKE 类方案——性能优势一夜归零。
💡 关键直觉:对比驱动不仅是横向比家族,还要纵向比时间线上的攻击进展。
要点串联
- 多变量:Rainbow 攻破,谨慎
- SIKE:经典攻击致淘汰
- 生产应锁定 NIST 标准算法
- 密码敏捷应对研究突变
深入讨论:Rainbow 与 SIKE 出局的教训
多变量密码学的基础困难问题,是求解有限域上的一组随机二次方程组(MQ 问题)。这类问题在理论上非常诱人,因为签名可以做到很小、验证极快,一度是低功耗设备的候选。但 Rainbow 在 NIST 第三轮被 Castryck-Decru 等人用代数结构攻击在普通计算机上快速破解,直接出局。教训很清楚:MQ 问题的「一般性困难」并不能保证「带特定结构的方案」安全,方案设计者为了性能加上的代数结构,恰恰可能成为攻击者的突破口。
SIKE 的失败更具戏剧性。它基于超奇异椭圆曲线同源,曾以「最小公钥」著称,公钥只有几百字节,被认为是带宽受限场景的完美候选。2022 年,研究者发现了一条只依赖经典算法就能逐步计算同源映射的路径,在普通 PC 上即可破解 SIKE 参数,整个方案在数天内被宣布死亡。这个案例说明,密码分析是动态的,任何未经足够时间检验的方案,其「安全性」都只是当前认知下的假设。
# 从 SIKE 事件提炼的选型纪律 1. 只把 NIST 已发布的 FIPS 标准算法放入生产基线 2. 对「第四轮候选」与草案算法,只允许在隔离环境评估 3. 每个依赖项都要记录算法版本与安全公告跟踪渠道 4. 设计算法下线开关:配置可切换、数据可迁移、证书可重签 5. 定期复跑公开安全审计与攻击论文的复现脚本
这些纪律的核心是「把不确定性当成部署的一部分来管理」。标准化未定型算法的性能优势再明显,一旦被攻破,代价是全线回滚与信任危机;而等待标准成熟损失的是时间窗口内的性能,二者对比之下,生产环境的选择是清晰的。本章通过多变量与同源两条被淘汰的路线,说明了为什么「选型先看家族、再看具体方案、最后确认标准化状态」这个顺序不能颠倒。
工程实践扩展:如何跟踪密码分析动态并保持敏捷
SIKE 事件的另一个启示是:密码团队需要一套「跟踪—评估—响应」的机制,而不是等攻击论文变成头条才知道。可执行的轻量做法有三种:订阅 NIST PQC 论坛与 IACR ePrint 的更新,按季度扫一遍与在役算法相关的论文标题;把社区复现脚本纳入 CI,对在役参数集定期跑公开攻击的验证;建立一份「算法风险雷达」,标注每个在役算法的已知攻击复杂度与距离设计目标的余量。
当某个在役算法出现预警时,响应路径应当是预演的而不是临时的。以算法下线为例,完整预案至少包含:确认受影响版本与范围、评估存量密文与签名的暴露、切换备用算法并验证兼容、通知客户与监管、执行回退演练。这里的关键是「备用算法」要提前存在——只部署一套 PQC 算法,等于把单点失败从经典搬到了格假设上。
# 算法风险雷达示意(每季度更新) 在役算法 已知攻击现状 余量评估 行动 ML-KEM-768 尚无实质威胁 充足 维持 ML-DSA-65 有格攻击进展,未破 中 关注新论文 SLH-DSA 仅量子优化,无结构攻击 充足 维持 FN-DSA 侧信道论文较多 中 关注实现层 备选 KEM 第四轮观察中 未知 隔离环境评估
雷达的意义在于把「有没有人攻破」这个模糊问题,变成「离设计阈值还有多少余量」这个可判断的问题。有了余量数字,是否触发响应、何时触发响应都有了依据,密码团队的决策也从「感觉不安全」升级为「余量已低于阈值,启动预案」。