6.5 零知识证明与隐私计算前沿
6.5 零知识证明与隐私计算前沿
本节摘要:零知识证明让证明者说服验证者"某命题为真",却不泄露命题之外的任何信息——完整性、可靠性、零知识三条性质构成这台机器的三根轴。本节用离散对数的交互协议亲手跑一遍证明流程,比较 SNARK 与 STARK 的取舍,并把同态加密与安全多方计算一并纳入"数据可用不可见"的版图。
证明我知道,但不告诉你是什么
传统证明的产出是"论证过程",读者看完也就知道了全部。零知识证明(ZKP)要的是另一件事:验证者核实完"命题为真",却对为什么为真一无所知。三条性质精确定义这台机器:
- 完整性:命题为真且双方诚实,验证必然通过;
- 可靠性:命题为假,证明者无论怎么作弊,通过验证的概率都低到可忽略;
- 零知识:验证者跑完整个流程,除"命题为真"外得不到任何可复用的信息(严格定义借助"模拟器":存在一个不掌握秘密的算法,能产出与真实交互无法区分的记录)。
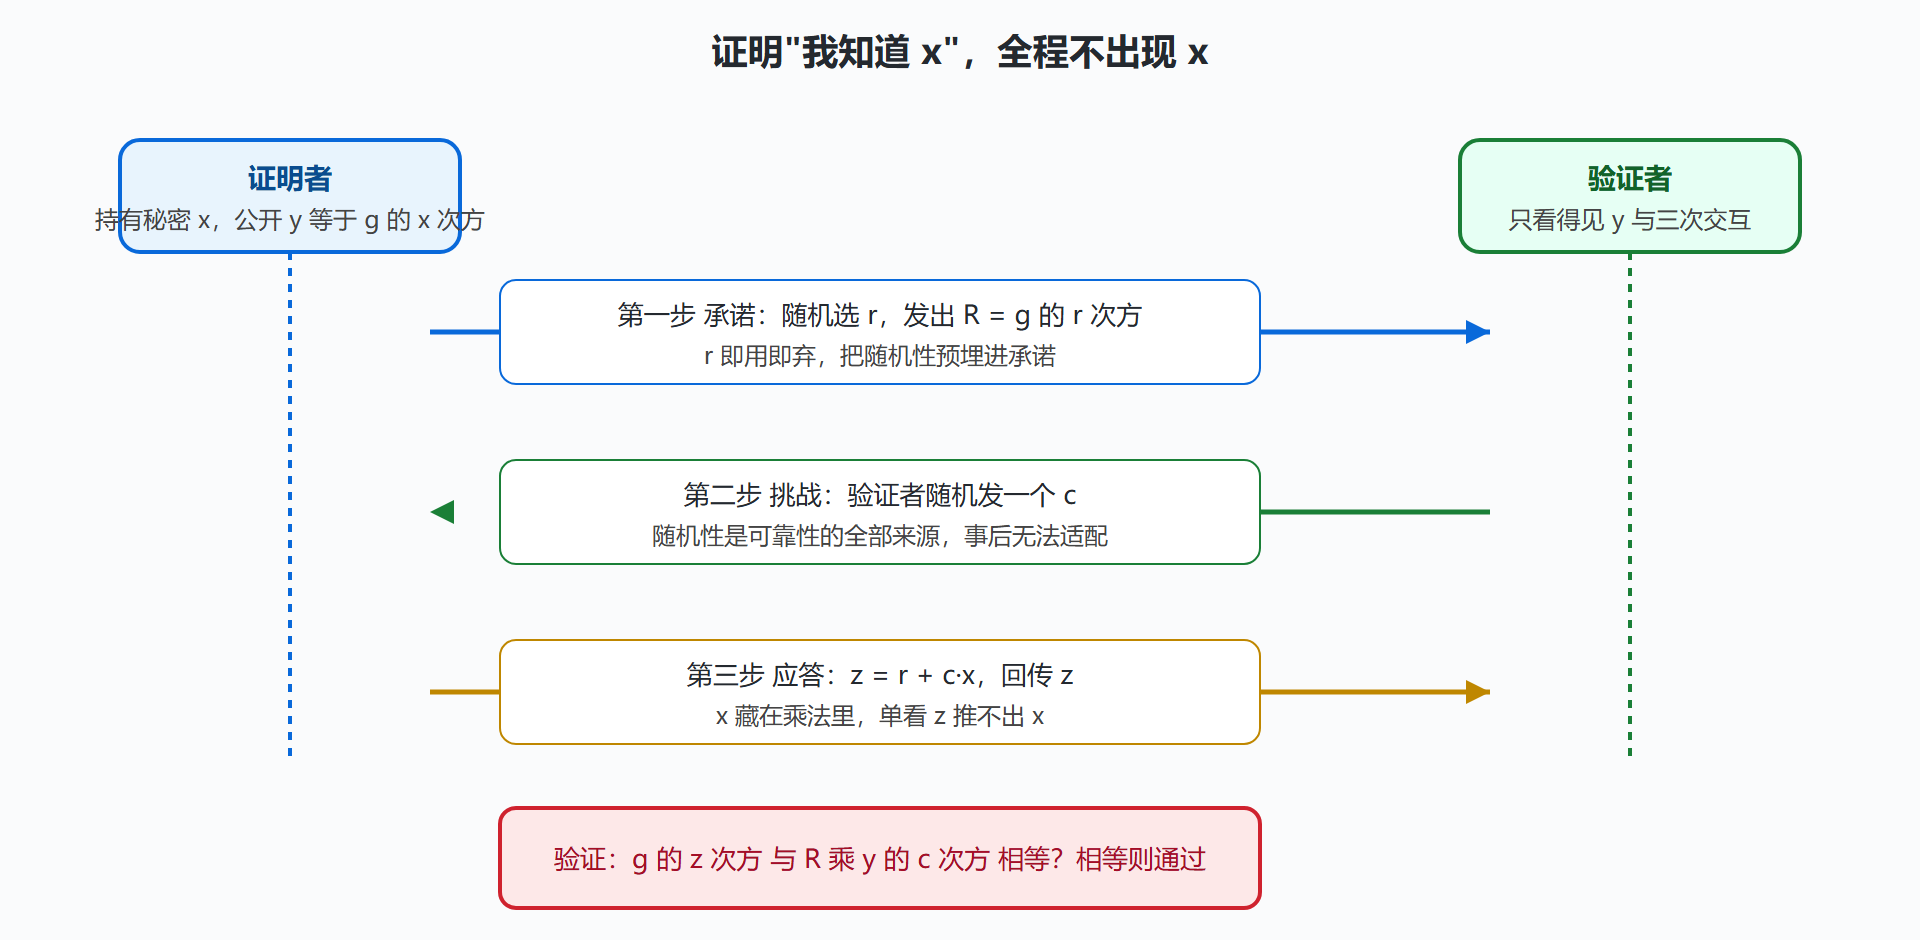
最直观的构造来自离散对数——又是这位老演员。证明者持有秘密 x,公开 y = g^x mod p,想证明"我知道 x"而不出示 x。流程三步走:证明者随机选 r,把承诺 R = g^r 递过去;验证者随机发挑战 c;证明者回应 z = r + c·x。验证者只需核对 g^z 是否等于 R·y^c——等式成立即完整性;作弊者没掌握 x,随机挑战一旦对不上承诺就穿帮,可靠性由挑战的随机性担保;而 r 每次全新、可加性把 x 藏在模幂的迷雾里,零知识由可模拟性论证。挑战可重复多轮,作弊概率指数级衰减。
图:西格玛协议的三步交互
二、从交互到折叠:SNARK 与 STARK
上述交互协议有个工程不便:要轮次足够多才压得住作弊概率。Fiat-Shamir 启发式用哈希函数把挑战变成"对承诺的哈希"(Transcript 决定挑战,作弊者无法预适配),交互证明就此折叠成一条非交互消息——第 5 章的哈希又多了一项职责。在此基础上有两大家族:
- zk-SNARK:证明极小(几百字节)、验证极快(毫秒级),适合链上验证。早期构造依赖可信设置仪式(生成并销毁噪声参数,2016 年 Zcash 的多方便用了放射性废料式的仪式梗),新构造已大幅简化;
- zk-STARK:无可信设置、仅依赖哈希假设(对量子更从容),代价是证明体积大一到两个数量级,适合证明计算量巨大的批处理。
两者的现实落点已经铺开:隐私币的遮蔽交易、以太坊二层扩容(把上万笔交易折算成一个证明)、交易所的准备金证明(证明"总资产大于总负债"而不泄露账户)、隐私身份(证明"我已成年"而不出示生日)。零知识证明正在从密码学的冷板凳走进生产环境,它是本书"构造力"主题的当代注脚。
三、隐私计算的另两块拼图
**安全多方计算(MPC)**回答"多方如何合算一份结果而不交出各自输入":姚期智 1982 年的百万富翁问题是它的开山寓言——两人比较谁更富,全程不透露具体财富。工程实现靠秘密分享(把秘密拆成若干份,凑齐才能复原)与混淆电路,今天的门限签名钱包(多把私钥碎片合作签名,任何单点拿不到完整密钥)就是 MPC 的落地。
**同态加密(HE)**走得更远:允许在密文上直接做加法和乘法,结果解密后恰等于对明文做同样运算。2009 年 Gentry 给出首个全同态构造,回答了持续三十年的开放问题;代价是速度——比明文运算慢三个数量级以上,目前落地集中在云外包计算与隐私统计等窄场景。"数据可用不可见"的三件套——ZKP 管证明、MPC 管协同、HE 管外包——共同构成隐私计算版图,它们全部踩在本书前六章的数学地基上。
用 Python 跑一遍西格玛协议的三步:
import random p, g = 2147483647, 5 x = random.randrange(1, p) # 证明者的秘密 y = pow(g, x, p) # 公开值 r = random.randrange(1, p) # 第一步:承诺 R = pow(g, r, p) c = random.randrange(0, 2) # 第二步:随机挑战(实际可多次) z = (r + c * x) % (p - 1) # 第三步:应答 ok = pow(g, z, p) == (R * pow(y, c, p)) % p print(ok) # -> True;全程 x 未出镜
💡 关键直觉:零知识证明把"信任"替换成"验证",把"披露"压缩到"结论"。它与 MPC、HE 共同指向同一句话:密码学的终极形态不是藏住数据,而是让数据在不可见的状态下继续干活。
三问三答
问一:如果证明者碰巧猜中挑战呢?一次交互确实有五成机会蒙混过关,所以协议要重复多轮——猜中全部挑战的概率按轮数指数衰减,二十轮之后已低于硬件随机出错的可能。可靠性从来不是一次定终身,而是统计意义上的压倒性。
问二:零知识证明与加密有什么区别?加密是"你先别看,以后能看",零知识是"你永远看不到,但你已经确信"。前者保护机密性、可逆、有密钥;后者保护论断、不可逆、无密钥。两者经常搭配:密文保证数据不外泄,零知识证明保证执行合规。
问三:任意程序都能被零知识证明吗?理论上一切有限计算都可编译成算术电路来证明,这正是 SNARK 家族的用法——把"我执行了某段程序且输入合法"折叠成一个几百字节的证明。工程瓶颈在于电路编译的效率与证明生成的耗时,这也是各条扩容链优化竞赛的核心指标。
三个答案合起来,就是零知识证明从密码学玩具走向生产基础设施的全部路径。
工程现状速览
零知识证明的生产化节奏可以用三个数字感受:链上验证一个 SNARK 证明的开销已压到几十万 gas 的量级,让每个以太坊区块装载上万笔被折叠的二手交易成为可能;证明生成的耗时从早期的分钟级进入百毫秒到秒级,通用证明虚拟机让开发者用熟悉的语言写电路逻辑;隐私身份场景的一次披露证明已能在手机端实时生成。代价仍然存在——证明系统类型繁多、互不兼容,安全审计门槛高——但它已经不是论文里的概念,而是每天处理数百万笔交易的在产基础设施。
本节要点回顾
- 三条性质:完整性、可靠性、零知识(可模拟性),随机挑战是可靠性与零知识的共同支点;
- 西格玛协议:承诺、挑战、应答三步证明离散对数知识,Fiat-Shamir 用哈希折叠成交互式;
- SNARK 与 STARK:小证明快验证与无可信设置的两难取舍,扩容与隐私场景各取所需;
- 隐私计算三件套:ZKP 管证明、MPC 管协同计算、HE 管密文外包,全部复用前六章的数学基础。
防御的边界已经画到极限。最后一章调转镜头看威胁侧:当量子计算机让 Shor 算法跑起来,RSA 与 ECC 的地基同时松动——后量子迁移如何为全书的加密大厦补上那块正在松动的砖。