7.3 量子威胁与后量子密码迁移
7.3 量子威胁与后量子密码迁移
本节摘要:1994 年的 Shor 算法已在数学上宣判 RSA 与 ECC 的死刑,只等量子硬件执行——而"先存后解"的窃听者从今天就开始收集密文。2024 年 8 月 NIST 定稿首批后量子标准(ML-KEM、ML-DSA、SLH-DSA),浏览器与云厂商的 TLS 混合迁移已经跑通。本节算清两代算法的威胁账,给出迁移时间窗的推算方法。
一台尚未建成的机器,如何改变今天
先把算法账算清。量子计算对密码学的威胁来自两个具体算法,威力与波及面截然不同:
- Shor 算法(1994):在多项式时间内解决大整数分解与离散对数——RSA、DH、ECC 的全部地基同时塌方,且没有"加长密钥"的缓刑空间(多项式对指数,位宽救不了)。这是致命伤;
- Grover 算法(1996):对穷举类问题给出平方根加速——AES-128 的有效强度跌到 64 位(不够用了),AES-256 跌到 128 位(仍然充足);SHA-256 的原像抵抗同理折半至 128 位。对称与哈希家族只需加宽参数即可继续服役。这是减分项,不是死刑。
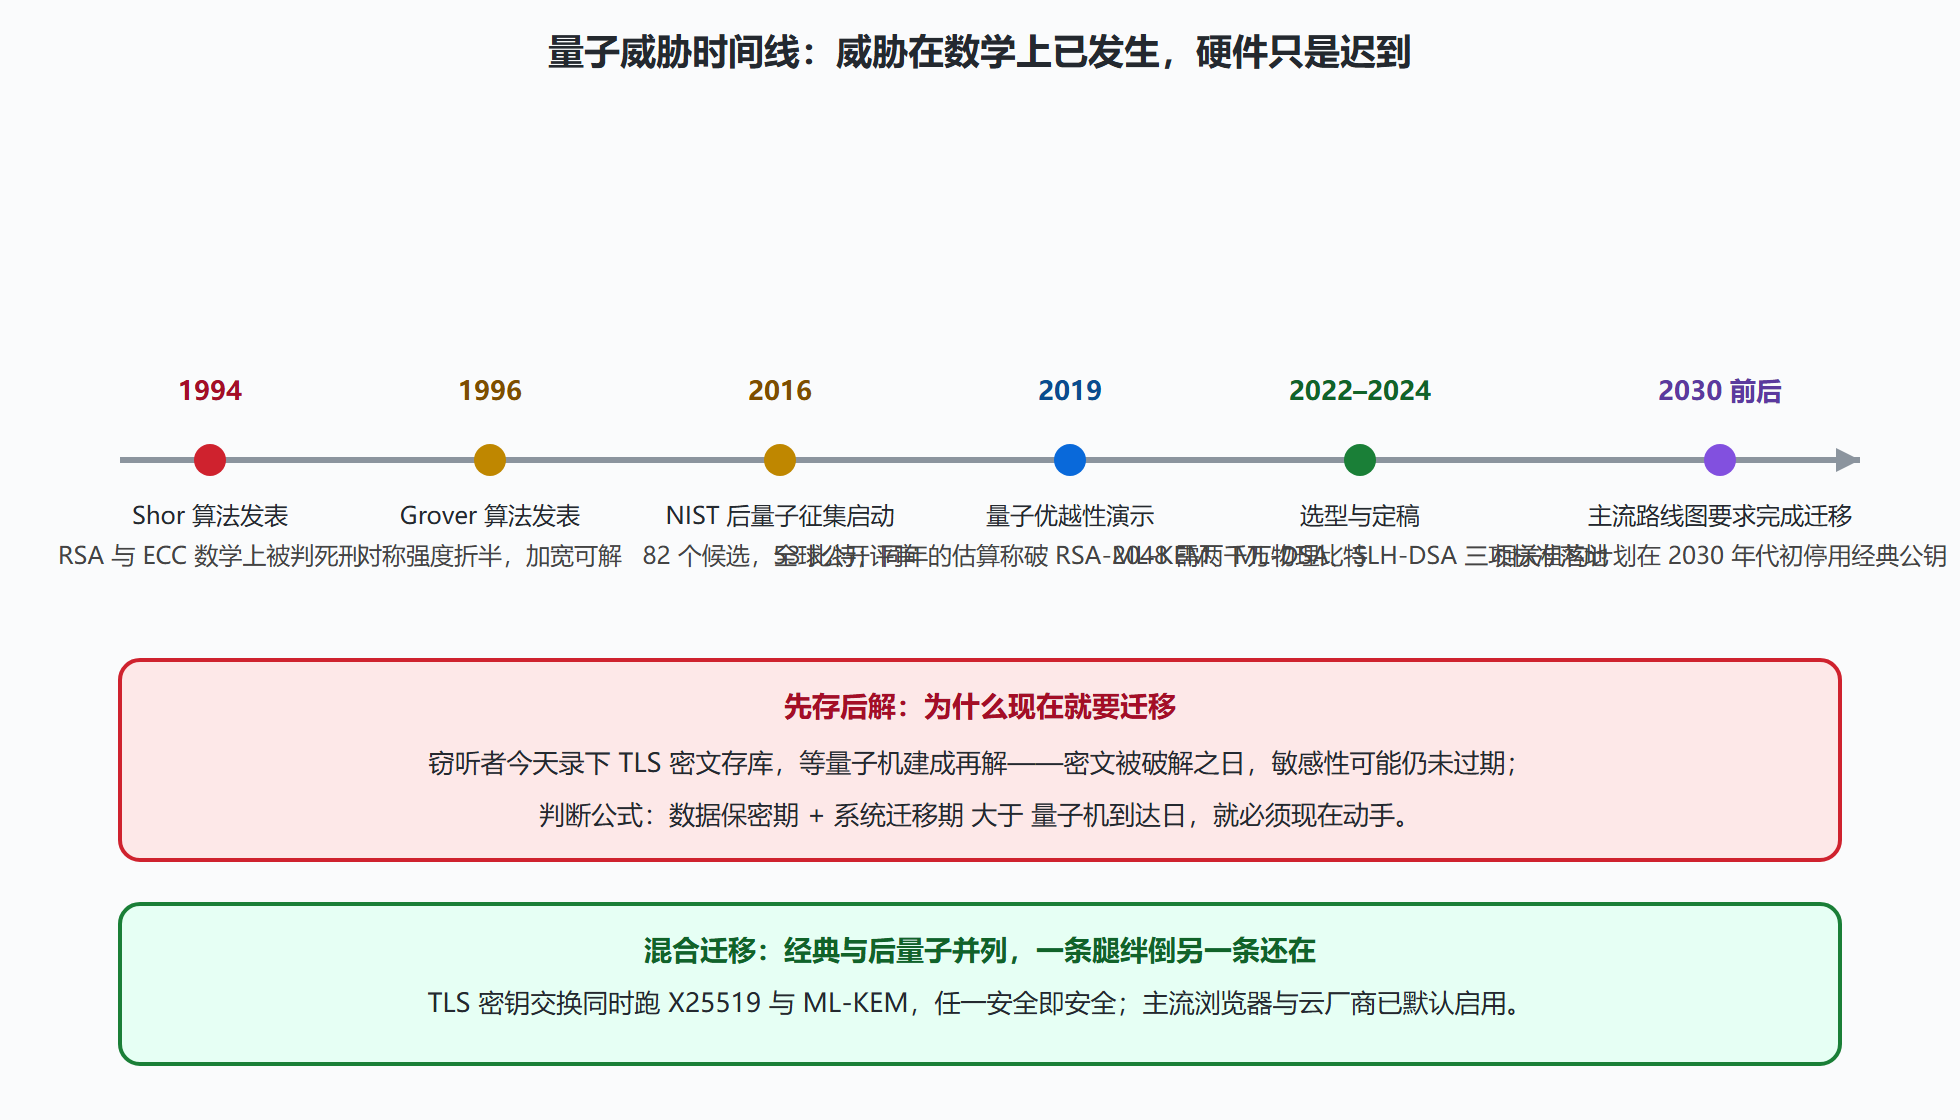
再看硬件账。破解 RSA-2048 需要的不是一个"量子优越性"演示装置,而是一台装备数百万物理量子比特、能支撑成千上万个纠错逻辑比特的通用量子机——2019 年 Gidney 与 Ekerå 的估算约为两千万个含噪物理比特运行 8 小时。截至 2024 年前后的公开进展(53 比特的量子优越性实验、千比特级芯片、早期逻辑比特演示)距离这个量级仍有数个数量级的工程鸿沟。但鸿沟不等于安全——威胁的时间逻辑藏在下一张时间线里。
图:量子威胁与后量子迁移时间线
二、后量子家族与迁移的工程代价
NIST 八年竞赛选出的标准全部来自两道新数学难题。格密码是绝对主力:ML-KEM(原 Kyber,FIPS 203)做密钥封装,ML-DSA(原 Dilithium,FIPS 204)做签名,两者的安全性悬在"带误差学习"(LWE)等格问题上——该问题自提出近三十年没有已知的经典或量子多项式算法。哈希签名是第二梯队:SLH-DSA(原 SPHINCS+,FIPS 205)仅依赖哈希函数的安全性(第 5 章的保守主义红利),速度慢但假设最少,适合签名低频高敏感的场景;另有一支基于编码的 HQC 在 2025 年被选为 KEM 备胎。共同点是:它们都能在普通 CPU 上跑——后量子不是量子计算,防御方不需要量子硬件。
代价是尺寸。椭圆曲线的密钥是 32 字节的优雅,ML-KEM-768 的公钥 1184 字节、密文 1088 字节;Ed25519 签名 64 字节,ML-DSA-65 签名约 3309 字节。握手多传几 KB 尚可接受,证书链里塞满格签名则是数倍膨胀——这也是签名迁移滞后于密钥交换的原因。工程界给出的过渡答案是混合模式:TLS 密钥交换同时执行 X25519 与 ML-KEM,两者各算一份共享秘密再合并,任一被攻破仍保安全——主流浏览器与云厂商自 2024 年起已将其设为默认,全球流量中后量子保护的占比在持续攀升。政府侧的路线图更为激进:美国国家安全体系的迁移指南要求 2030 年代初全面停用经典公钥算法。
各就各位的清单如下:
- 密钥交换与签名(RSA、ECC、DH):全部换新,无经典候补,混合模式过渡;
- 对称加密(AES):不换算法,密钥升到 256 位;
- 哈希(SHA-2/SHA-3):不换算法,保持 256 位以上输出即可。
def migration_deadline(data_secret_years, migration_years, quantum_arrival): """先存后解的决策公式:保密期 + 迁移期 是否越过量子机到达日""" horizon = data_secret_years + migration_years margin = quantum_arrival - horizon verdict = "必须现在启动迁移" if margin <= 0 else "尚有缓冲,但应列入路线图" print(f"保密期 {data_secret_years} 年 + 迁移期 {migration_years} 年 " f"对 量子机预计 {quantum_arrival} 年 -> {verdict}") migration_deadline(data_secret_years=15, migration_years=7, quantum_arrival=2035) # 医疗记录、图纸、身份信息等长敏感期数据,几乎必然落在风险侧
⚠️ 常见误解:"量子机还没建成,等它建成了再迁移不迟。"先存后解把时间窗整个搬到了今天;何况密码学迁移的历史(SHA-1 退役、RC4 禁用)说明:从定稿到全网收尾,正常需要十年。
组织侧的四步行动
第一步,清点密码资产:哪些系统在用 RSA、ECC、DH,密钥藏在哪,证书谁管——没有账本就无法迁移,业内所称的"密码物料清单"正为此而生。第二步,按先存后解的暴露面排序:保密期十年以上的数据链路优先,公钥暴露频繁的握手次之,内部短生命周期密钥殿后。第三步,向供应商发问卷:产品的后量子路线图、混合模式支持时间表、固件更新承诺。第四步,小流量试点:混合密钥交换对性能的影响以百分比计,但证书链尺寸与握手字节的膨胀值得提前压测。迁移是项目而不是新闻,四步走完,路线图自然成形。
常见问答:对称加密要换吗
问:量子机来了,AES 与 SHA 要换成"量子算法"吗?不需要,也不存在什么"量子加密算法"需要部署。Grover 的加速只是把穷举折半,把 AES 密钥从 128 位升到 256 位、哈希保持 256 位输出即已对冲;真正要动手换的是公钥层——密钥交换与签名。这也是迁移预算的分配依据:把工程力气花在证书、握手与密钥体系上,对称层只做参数升级。
本节要点回顾
- 两个算法两把刀:Shor 对公钥是死刑(位宽无效),Grover 对对称只是折半(加宽即可);
- 硬件鸿沟:破 RSA-2048 估算需两千万级物理比特,离现有演示装置仍有数个量级,但 HNDL 使威胁提前生效;
- 新地基:格密码(ML-KEM/ML-DSA)与哈希签名(SLH-DSA)承担防御,普通 CPU 可跑,代价是密钥与签名尺寸膨胀;
- 迁移战术:混合模式保底、密钥交换先行、签名与证书跟进、对称与哈希只需加宽参数。
威胁与对策的全景已经收拢。最后一节放下算法,处理工程与制度:一张把全书教训装进实践的清单,以及密码学与技术、法律、伦理纠缠的那段公案。