1.3 密码学发展简史与现代分支
1.3 密码学发展简史与现代分支
本节摘要:SOURCE 1.3 从凯撒密码、DES/RSA 到 AES/ECC/SHA-256,并分支为对称、非对称、哈希、PKI 等。理解演进有助于解释「为何禁用 DES/SSLv3」。
故障场景:合规扫描报「使用 DES / 3DES」
老系统仍配置 DES-CBC3-SHA 套件,PCI-DSS 与 modern 浏览器均已淘汰。SOURCE 近代密码学里程碑:DES(1970s)→ AES(2001 标准)取代;RSA(1977)开启公钥时代。
一、三阶段对照
| 阶段 | 代表 | 特点 | 现状 |
|---|---|---|---|
| 古典 | 凯撒、维吉尼亚 | 手工替换 | 仅教学 |
| 近代 | DES、RSA | 计算机化 | DES 已淘汰 |
| 现代 | AES、ECC、SHA-256 | 可证明安全倾向 | 生产主流 |
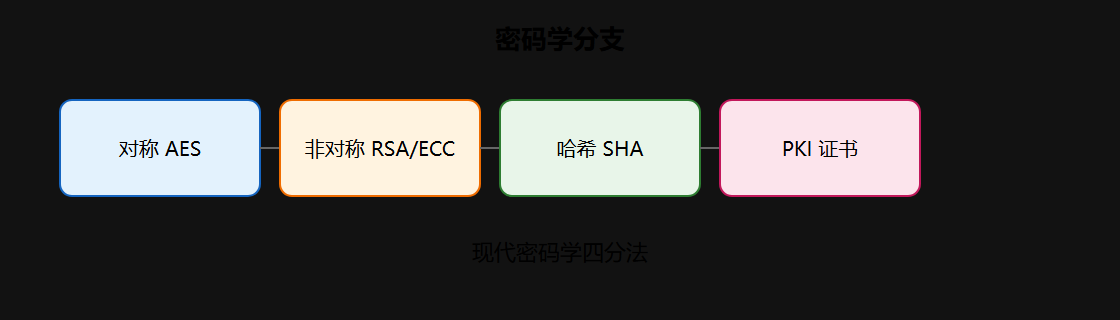
二、现代分支(SOURCE 1.3)
- 对称密码学:AES、3DES(勿新部署)
- 非对称密码学:RSA、ECC、DH/ECDH
- 哈希函数:SHA-256、SHA-3;MD5 仅遗留兼容
- 公钥基础设施 PKI:CA、证书、CRL/OCSP
⚠️ 常见坑:为兼容老客户端长期保留 SSLv3/TLS 1.0——BEAST、POODLE 风险仍在。
💡 关键直觉:选算法看标准与生命周期;TLS 1.3 大幅缩短「允许的历史算法列表」。
核心回顾
- AES 取代 DES 是容量与安全性双驱动
- ECC 在相同安全强度下密钥更短,适合移动端 TLS
- PKI 是 TLS「认证」目标的工程实现
深入讨论:算法演进背后的工程动因
密码算法的每次换代,表面上是安全强度不够,实质上是「密钥长度、性能与攻击进展」三者的再平衡。DES 的 56 位密钥在 1990 年代末已被暴力破解可行,于是有了 3DES 的临时过渡与 AES 的公开竞赛;AES 胜出不只是因为更安全,还因为它在软硬件上都能高效实现,具备 AES-NI 指令加速。RSA 的密钥从 512 位一路涨到 2048/3072 位,代价是握手与签名的计算开销不断上升,这才推动了 ECC 在移动端与 TLS 里的普及。
这个规律对今天的启示是:算法选型必须预留「再次换代」的机制。如今 RSA/ECC 面临量子威胁,下一次换代(PQC)已经在路上;上一轮换代沉淀下来的经验——公开竞争、参数分级、过渡期共存——正是 5.2 算法演进章节要复用的方法论。
# 密码算法换代时间线(对照记忆) 1977 RSA 发布,开启公钥密码学 1978 DES 成为 FIPS 标准(56 位密钥) 1998 EFF 制造 DES 破解机,56 位不再安全 2001 AES(Rijndael)成为 FIPS 197 2001 SHA-256 随 FIPS 180-2 发布 2006 3DES 开始被淘汰,AES 全面普及 2015 TLS 1.3 草案开始精简算法集 2020 主流浏览器拒绝 SHA-1 签名证书 2022 NIST 公布首批后量子密码标准
对照时间线可以得出一个判断框架:任何算法都有「标准发布—广泛部署—攻击进展—淘汰替换」的生命周期。运维排期里所谓「技术债」,本质就是系统停留在了生命周期的后半段却没有安排替换。本章的简史不是历史课,而是理解这种生命周期的入门。
附录速查:算法生命周期与替换决策
# 主流算法的生命周期状态(对照评估) 算法 引入年份 生命周期状态 淘汰原因 / 风险 DES 1977 已淘汰 56 位密钥可暴力破解 3DES 1998 淘汰中 Meet-in-the-middle、性能差 MD5 1992 已淘汰(安全用途) 碰撞攻击 SHA-1 1995 已淘汰(签名) 碰撞成本现实可行 RC4 1987 已淘汰 RC4 偏差攻击 AES 2001 主流 当前安全 SHA-256 2001 主流 当前安全 RSA 1024 1977 淘汰中 分解可行性上升 RSA 2048+ 1977 主流,向 PQC 过渡 量子威胁(Shor) ECC P-256 1999 主流,向 PQC 过渡 量子威胁(Shor) ML-KEM/ML-DSA 2022 新标准启用 —(后量子) # 判断算法是否需要替换的检查项 1. 是否被 NIST / 行业标准明确禁用? 是 -> 立即下线 2. 是否已被证明存在可行攻击? 是 -> 排期替换 3. 密钥长度是否低于当前安全基线? 是 -> 加长或换算法 4. 供应商 / 库是否已进入 EOL? 是 -> 随组件升级 5. 是否有更强的替代且兼容成本可接受? 是 -> 规划迁移
把检查项作为评审模板,每次安全评审时对在役算法逐项打钩,算法演进就从「被动等攻击」变成「主动排期」。第 5 章 5.2 的 CBOM 方法论正是把这张检查表落到资产层面的延伸。
需要补充的一点是:算法演进并非只会发生在「被攻破」之后,性能与生态变化也会推动替换。ECC 取代 RSA 的一部分动力来自更短的密钥与更快的握手,而 AES 取代 DES 则同时受益于安全强度与硬件加速的可实现性。理解「安全、性能、生态」三股力量,有助于预判未来 PQC 时代的迁移节奏,也提醒我们在今天的新系统选型时,尽量选择那些标准化进程成熟、实现生态丰富的算法,减少将来被迫迁移的工程量。
举例来说,若今天要为一个生命周期五年的系统选签名算法,仅看强度都够的 RSA-3072 与 ECC P-384 之间,就应从生态与性能角度优先考虑 ECC;而若系统要存续到量子时代,则需要把 PQC 混合方案纳入讨论。把时间维度放进选型,是本章生命周期观念最实际的应用。