5.2 密码学算法演进与替换
5.2 密码学算法演进与替换
本节摘要:SOURCE 5.2:淘汰 MD5/SHA-1 签名、短 RSA、3DES;推广 TLS 1.3、AEAD、PQC(与 528 教程衔接)。
故障场景:SHA-1 签名证书 2024 仍被信任边缘案例
浏览器已拒 SHA-1;内网旧 PKI 需重签 SHA-256。SOURCE:TLS 1.3 移除大量遗留算法;后量子密码学应对 Shor 算法威胁 RSA/ECC。
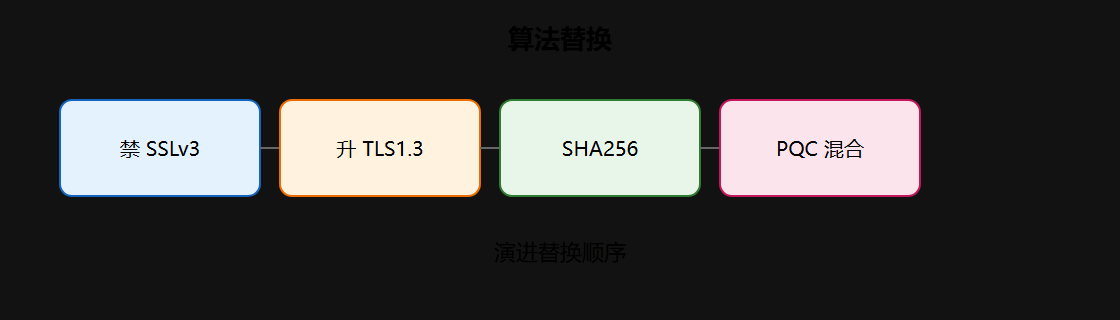
一、替换路线图
| 现状 | 目标 | 优先级 |
|---|---|---|
| TLS 1.0/1.1 | ≥1.2,优选 1.3 | P0 |
| RSA 1024 | ≥2048 或 ECC | P0 |
| SHA-1 证书 | SHA-256 | P0 |
| RSA key transport | ECDHE | P1 |
| 经典公钥 | PQC 混合 KEM | P2 规划 |
⚠️ 常见坑:只升级 Web 服务器忽略邮件/IoT 老 TLS——攻击面转移。
💡 关键直觉:替换是资产清单工程,不是单次改 Nginx。
一节小结
- TLS 1.3 是协议层最大幅安全增益
- PQC 迁移需混合模式试点
- 文档化每系统密码算法 CBOM
深入讨论:算法替换为什么必须做成资产清单工程
SHA-1 证书替换、RSA 密钥加长、TLS 1.3 升级,这些动作单独看都不难,难在「不知道系统里还有哪些地方在用旧算法」。邮件服务器、数据库备份链路、IoT 固件、老接口网关,任何一处遗漏都会成为整条链上的短板。因此算法替换的第一生产力是资产盘点:像软件物料清单一样,逐系统登记使用的密码算法、密钥长度、证书签发者与依赖库版本,形成 CBOM。
盘点的颗粒度决定替换的执行质量。至少需要记录:系统名与负责人、涉及算法与密钥长度、证书与密钥的存放位置、依赖的 TLS 版本、以及维护者的升级意愿。有了这张清单,P0(SHA-1、RSA 1024)的替换才能按资产逐个销项,而不是靠「抽查几个域名」来估算覆盖率。
# 算法替换路线图模板 阶段 动作 产出 盘点 扫描证书、套件、算法清单 CBOM 初稿 定级 按风险分级 P0/P1/P2 优先级矩阵 试点 选 1-2 个系统跑替换流程 验证脚本与回滚 推广 逐资产销项,更新 CBOM 完成率报告 常态 基线扫描 + 新资产准入规则 持续合规
最后强调新资产准入:任何新系统上线时,密码基线检查应作为必经环节,否则今天填平的坑明天又会被新系统重新挖开。把 CBOM 变成「动态档案」而不是「一次性盘点」,算法替换才能从一次专项变成可持续的常态能力。
附录速查:密码资产盘点表模板与替换优先级
# CBOM 条目字段模板 资产名称:生产 Web 网关 负责人:平台组 算法清单:TLS 1.2/1.3,RSA-2048 证书,AES-128-GCM 证书来源:Let's Encrypt(ACME 自动续期) 密钥载体:软件密钥库(非 HSM) 数据保密期:中(5 年内) 量子威胁等级:中(RSA/ECC 依赖) 替换优先级:P1 当前状态:观察中 # 替换优先级划分标准 P0:SHA-1 签名、RSA 1024、SSLv3/TLS1.0、DES/3DES/RC4 —— 立即下线 P1:TLS 1.1、RSA 2048 可接受但需记录、CBC 套件 —— 随计划升级 P2:经典公钥体系(RSA/ECC)整体 —— 规划 PQC 混合迁移 P3:AES-128 —— 视数据保密期决定是否升 AES-256 # 替换动作与验证对照 动作 验证方式 完成标志 禁用 SSLv3/TLS1.0 ssl-enum-ciphers 扫描 扫描无旧版本 替换 SHA-1 证书 openssl x509 检查签名算法 签名算法为 sha256 升级 TLS 1.3 ssl Labs 评级 评级 A 以上 启用 AEAD 套件 套件列表核对 无 CBC/RC4 PQC 混合试点 握手日志确认混合码点 试点系统 100% 混合
把模板字段与优先级标准配合使用,任何系统都能快速定位「它在迁移地图的哪一格」。CBOM 的核心价值不是登记本身,而是让「替换什么、先换谁、怎么验证」三个问题都有明确答案,这正是算法演进从口号变成工程的关键。
补充一个与后量子迁移直接相关的点:本节的 P2 优先级(经典公钥体系整体替换)会是与 528 后量子密码教程衔接最深的部分。RSA/ECC 在足够大的量子计算机面前面临 Shor 算法威胁,届时 TLS 证书与密钥交换都需要换到 ML-KEM/ML-DSA 等后量子算法。但因为量子计算机时间线不确定,业界普遍采用「混合过渡」:在保留经典算法的同时叠加 PQC 密钥份额,先建立能力、再逐步切换。把 CBOM 里的「算法与密钥长度」字段扩展到「量子威胁等级」,就能为未来两年的 PQC 试点直接提供候选资产清单,让今天的盘点成为明天的迁移底座。
对大多数团队,立即可以做的不是换算法,而是把「算法、密钥长度、证书来源、数据保密期」四项记入资产台账,并订阅 NIST 公告——这笔投入很小,却是未来任何算法演进决策的数据基础。
四步落地:扫描一遍线上证书与套件;给每类资产打上量子威胁等级;把结果写进 CBOM 台账;在季度安全评审里新增一个「算法演进」固定议题。做完这四步,后量子迁移对你就不再是口号,而是一张带优先级的工作清单。