6.1 密码学安全:威胁与重建
6.1 密码学安全:威胁与重建
本节摘要:密码学是量子计算威胁最明确、防御时间表最紧迫的领域:Shor 算法在数学上宣判了 RSA 与椭圆曲线体系的死刑(尽管行刑硬件尚未建成),Grover 把对称密钥的有效长度砍半。本节给两类威胁配上量化时间尺度,解释"先存后解"为什么逼着现在迁移,并对比后量子密码与量子密钥分发两条防御路线。它也是第 4 章两个算法最严肃的现实注脚。
先分清威胁的两种形状
对现有密码体系的量子威胁分两档,份量完全不同。
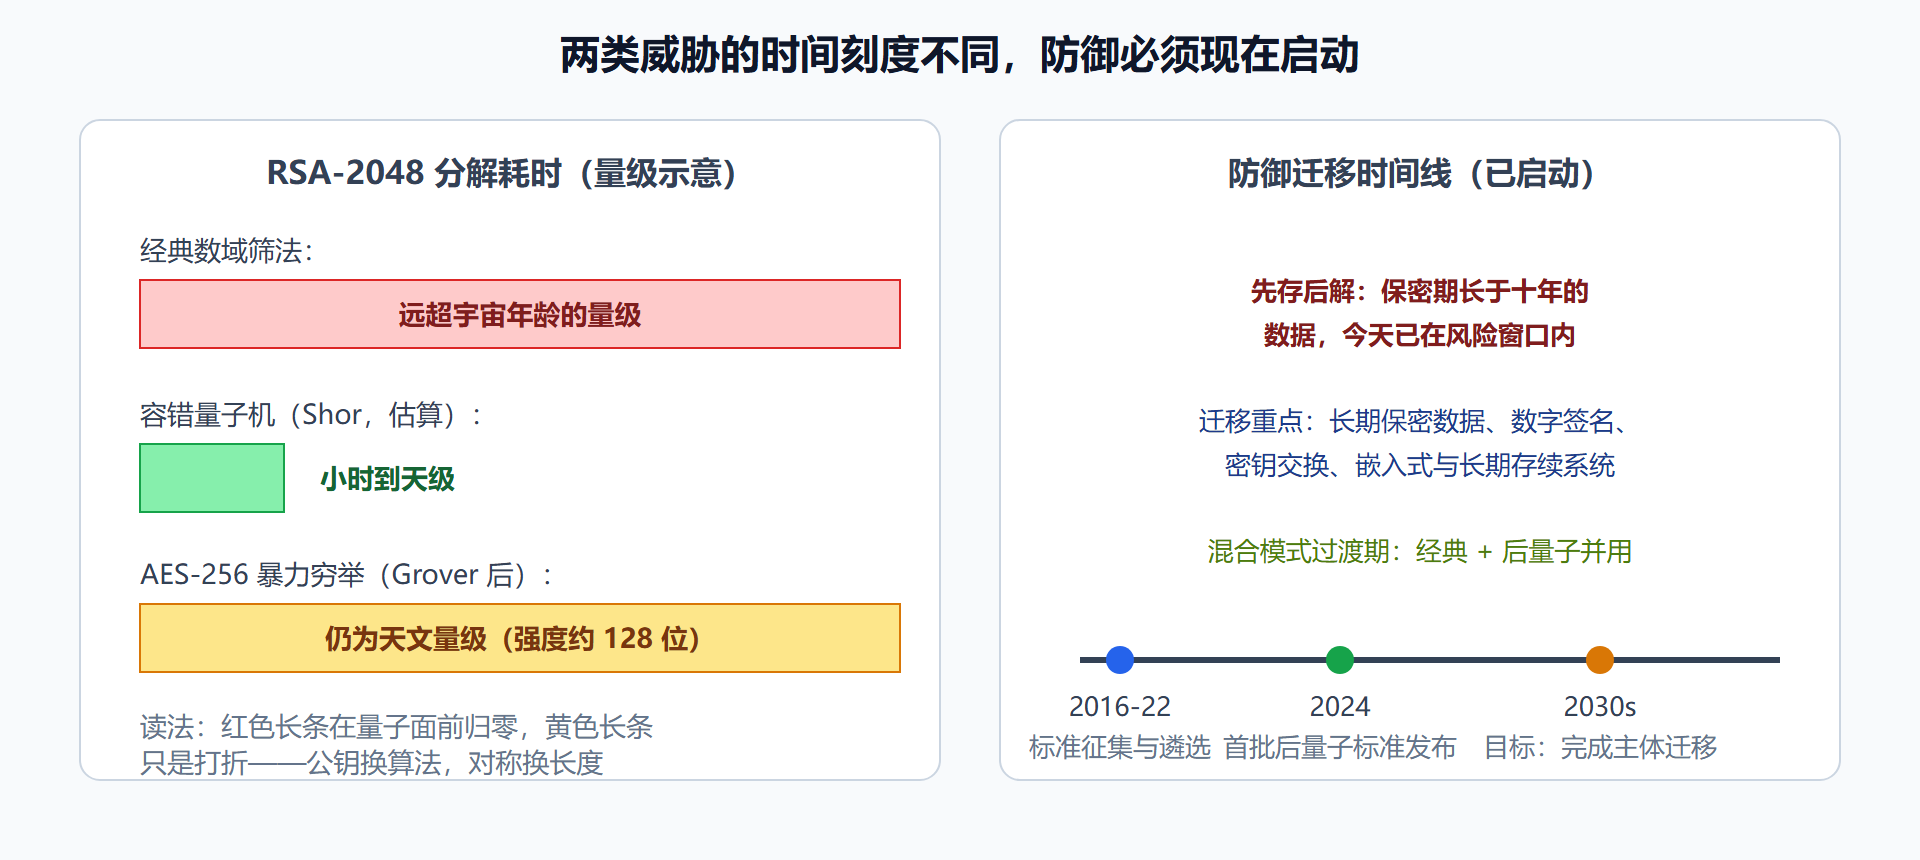
第一档:Shor 对公钥密码的死刑判决。 RSA 的安全建立在"两个大素数相乘容易、把乘积拆回去极难"上,椭圆曲线密码(ECC)同理依赖离散对数困难。第 4.3 节讲过,Shor 把分解降到多项式时间——这不是"变难了",是"数学上不存在难度"。同样的判决覆盖 Diffie-Hellman 密钥交换、数字签名等几乎所有主流公钥设施:今天的 HTTPS 握手、软件签名、区块链账户,无一幸免。
第二档:Grover 对对称密码的打折。 AES-128 的暴力穷举在 Grover 面前从 2^128 次降到约 2^64 次量级——听起来吓人,但对策廉价:密钥翻倍。AES-256 面对理想 Grover 仍有 2^128 量级的搜索量,工程上依然不可行。对称加密只需换长度,公钥体系必须换算法——记住这句话,迁移工作的重点自动清晰。
| 密码资产 | 量子威胁 | 后果等级 | 应对 |
|---|---|---|---|
| RSA / ECC 公钥体系 | Shor:多项式时间破解 | 致命 | 必须整体迁移到后量子算法 |
| AES-128 对称加密 | Grover:有效强度减半 | 中等 | 升级到 AES-256 即可 |
| 哈希(SHA 系列) | Grover 削弱原像搜索 | 较轻 | 加长输出,影响有限 |
| 会话加密流量 | 被截获可"先存后解" | 长期 | 现在就开始防(见下) |
"先存后解":为什么 2030 年的威胁今天就要防
行刑硬件还没有,威胁却已经生效——因为存在"先存后解"(harvest now, decrypt later)攻击:对手今天截获并囤积密文,等量子计算机建成后再解。任何保密期跨越未来十余年的数据(医疗记录、国家档案、长期合同、基因数据)都已经在风险窗口内。
这让迁移的时钟不由硬件进度决定,而由数据保密期决定。全球标准机构(如美国 NIST)自 2016 年启动后量子密码征集,2022 年公布首批入选算法,2024 年正式发布标准(如基于格的 ML-KEM)。主流浏览器与操作系统已开始混合计钥。我国密码管理部门也在推进商用密码体系的抗量子升级。迁移慢的原因从来不是算法未备好,而是全球基础设施的更新周期以十年计——TLS 证书链、嵌入式设备、硬件安全模块,每一环都是慢变量。
图:破解时间刻度与迁移时间线
两条防御路线:换算法与换物理
后量子密码(PQC):仍是经典数学算法,只是把困难问题从"分解"换成量子算法也攻不动的类型——主流是基于格的方案(ML-KEM 密钥封装、ML-DSA 签名)与哈希签名。优点是跑在现有硬件上、升级即用;开放问题同样是数学的:格问题的安全性论证比分解问题年轻,标准会随研究演化。
量子密钥分发(QKD):换物理层。密钥编码在单光子量子态里,窃听行为必然扰动量子态(测量即坍缩,2.3 节的规则直接变成安全性质),通信双方可检测到窃听并弃用该段密钥。京沪干线等骨干网已投入运营,配合可信中继覆盖数千公里。短板是依赖专用硬件与距离限制,当前主要服务高价值专线,与 PQC 是互补而非替代——PQC 保"全民日用品",QKD 保"高价值金库"。
顺带一提密码学里一个诚实的细节:QKD 的安全证明假设设备理想,现实器件的侧信道(探测器漏洞)仍需工程手段封堵;而 PQC 的安全依赖"格问题够难"的计算假设。两条路线都 offering 不完美的确定性——密码学从来如此,区别只是假设摆在哪里。
一个真实的迁移检查清单
组织层面的抗量子迁移,行业通行做法分四步,值得原样抄走:
① 资产盘点:列出全部使用公钥密码的系统与数据流, 标注每类的保密期需求(哪些数据 2035 年后还必须保密?) ② 优先级排序:长期保密数据与签名系统先行, 短期会话流量可随基础设施自然更新 ③ 混合过渡:密钥交换采用 经典ECDH + 后量子KEM 双保险, 任一算法被攻破仍有另一层 ④ 供应商核查:硬件安全模块、云服务、证书体系是否支持 后量子标准——链条强度取决于最弱一环
本节要点回顾
- 两档威胁:Shor 对公钥体系是数学死刑;Grover 对对称密码只是长度打折。
- 先存后解让威胁提前生效:保密期跨十年的数据今天就要防。
- PQC 与 QKD 互补:一个换算法保日用品,一个换物理保金库。
- 迁移慢变量是基础设施:标准已备,慢在更新周期,自查清单先行。
密码学是"被威胁催熟"的应用。下一节看机理最匹配的那个:让量子计算机干它出生时的本职工作——模拟量子系统。
常见疑问三则
问题一:量子计算机造不出来,是不是就不用迁移了
这个推理有两处硬伤。其一,"造不出来"从未被证明,被反复修正的只是时间估计;其二,迁移周期本身就是十余年——等到机器建成再启动迁移,输的是时间差。安全工程的基本纪律是按"最坏假设 + 最长周期"排期,这也是各国标准机构把截止线划在 2030 年代的逻辑。
问题二:区块链受什么影响
分层看。签名层面,主流公链用的椭圆曲线签名在 Shor 面前与 ECC 同判——公钥一旦上链暴露(转账后的地址常如此),囤积私钥等待未来破解成为现实攻击模型,这比"先存后解"更直接。共识与哈希层受 Grover 影响有限(对称结构,降半强度)。社区已有后量子签名的迁移提案,难点在于链上治理:硬分叉替换签名算法,协调成本远高于技术成本。
问题三:QKD 会被量子计算机破解吗
问反了方向——QKD 的安全性不依赖计算困难性,而是物理原理(窃听必然扰动),所以 Shor/Grover 对它无效。它的风险清单是另一类:设备实现漏洞(探测器侧信道)、距离衰减、以及可信中继节点的管理安全。一句话总结两条路线的信任模型:PQC 信任数学假设,QKD 信任物理定律加工程实现——各自的软肋不同,组合使用才是稳健解。