1.1 事故是命运的偶然还是系统的必然
1.1 事故是命运的偶然还是系统的必然
本节摘要:一起事故发生前,它真的"没有征兆"吗?本节论证一个安全科学的立身之论:事故在给定条件下是概率意义上的必然,所谓偶然只是观测不全。理解这一点,是从"事后追责"转向"事前预防"的认知前提。
事故真的只是运气不好吗?同样一条产线、同样一批人、同样一套规程,为什么事故落在这一个班次、这一次操作上?如果把答案归结为"倒霉",那么安全就无从管理——你无法管理运气。这门学科的第一个立足点,就是否认这种归因:**事故是系统的输出,不是命运的抽签。**条件齐备时它必然发生,条件破坏时它必然消失;工程师要做的,是找到那些"条件"。
一、为什么说事故是系统的输出
把一起事故拆开,你会发现它从不由单一原因构成。以一起典型的机械伤害为例:冲压机的双手启动按钮有一路触点氧化,点检表上这一项连续多个月被打了勾却没人实测;操作工为赶产量练出了"单手按按钮、另一只手送料"的习惯;班组长看见过,没纠正,因为产量指标压着他;新工吸入这套习惯时,没人告诉他为什么规程要求双手启动。事故那天,触点彻底失效,单手启动的连锁保护恰好没起作用。
七个环节,每一个都不必然导致事故,每一个都在悄悄削薄安全裕度。事故发生的那一刻,只是这条被拉长的因果链刚好接通。这就是"系统输出"的含义:**事故的原因不在事故里,而在事故发生前漫长的日常里。**它是被制造出来的,只是制造过程无声无息。
这个立场有一百年的证据支撑。保险精算师很早就发现事故率在相似企业间稳定分化——同样的设备市场、同样的工人来源,有的工厂就是年年出事;若是运气主导,各厂事故率应当趋同。统计规律的存在本身就说明,事故背后有稳定的、可干预的结构性因素。安全科学的工作,就是把这些因素从混沌里分离出来。
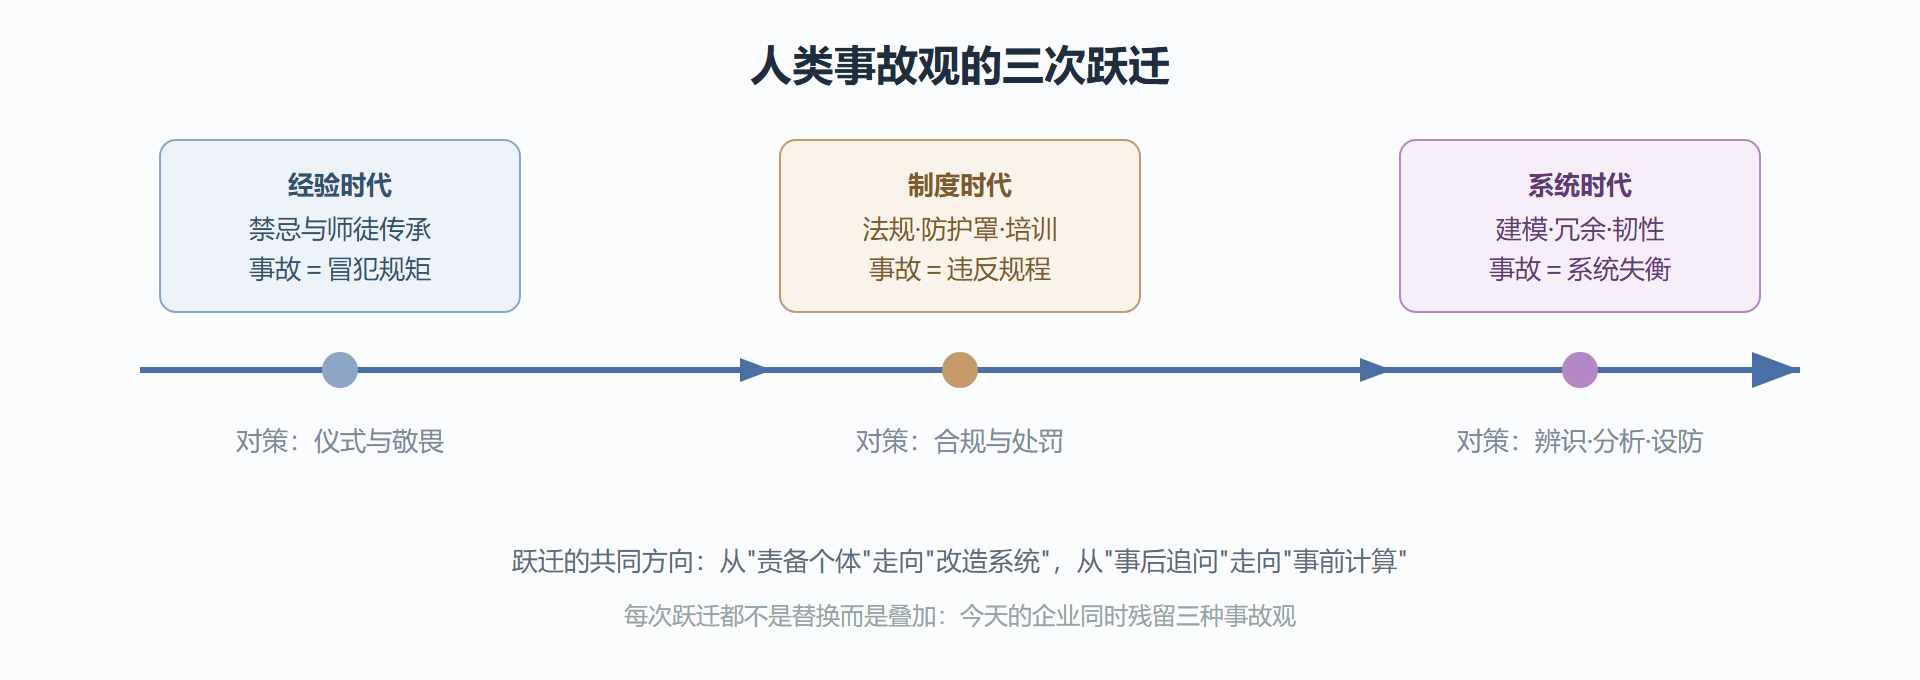
图:事故认知的三次跃迁
二、三次跃迁:这门学科怎么走到今天
人类管理风险的历史,大体走过三个阶段,每个阶段对"事故为什么发生"给出了不同的答案。
经验阶段:农业与手工业文明把安全知识压缩成禁忌和口诀——"铁器勿淬火过急""风从西来不返航"。这些口诀是大量伤亡换来的经验拟合,有效,但无法迁移,也无法解释为什么。师父死于这条河,徒弟就不走这条河;至于河水为什么在这季节发怒,没人追问。经验阶段的致命短板是样本私有:知识跟着人走,人亡则学绝。
制度阶段:工业革命把事故变成了社会问题。十九世纪英国工厂法开始用法律约束劳动条件,二十世纪初泰勒制科学管理把操作拆成规程,安全第一次成为"可管理的变量"。这一阶段的贡献是把经验升级为普适的规程与法规,事故率随之大幅下降。但它有一个盲区:规程假设已知所有危险。核电站、化工联合装置、大型客机这类系统里,危险组合呈指数增长,"把规程写全"在数学上就不可能。
系统阶段:二十世纪中叶起,随核武与航天工程发展起来的系统安全工程给出新答案:与其穷举危险,不如给系统建模,分析失效路径、计算失效概率、按路径设防。事故从"违规事件"变成了"系统失衡的共振",安全从一门手艺变成了有模型、有公式、有工具链的工程学科。
需要强调:三次跃迁是叠加而非替换。今天随便走进一家工厂,三种事故观往往同时在场——墙上的禁忌标语、抽屉里的操作规程、还有一套没人认真跑的风险辨识流程。本教程的任务,是帮你看清第三阶段的完整形态,同时诊断前两个阶段留下了哪些"活化石"。
三、必然性与概率:一套可操作的世界观
"事故是必然的"听起来宿命,工程上的含义其实很积极:它把安全问题翻译成概率问题。给定系统的结构、元件的可靠度、人的行为分布、组织的资源分配,事故发生率就大体被决定了——就像给定骰子的物理参数,掷出六点的频率就大体确定。工程师不必预测"哪一次"出事,只需要持续做三件事:
- 降低单点失效概率:更可靠的元件、更简单的结构、更宽容的容差(第 3、4 章的 FTA 与本质安全设计)。
- 切断失效传播路径:让局部故障无法级联为全局事故(第 4 章的隔离、连锁与冗余)。
- 压缩暴露时间与频次:同样的风险,接触少一半,期望损失就少一半(第 2 章的 LEC 法正是把 Exposure 作为独立变量)。
这三件事都不依赖运气,也因此都可考核、可复盘。反过来,凡是不改变这三者的话术——"提高认识""加强重视""克服麻痹思想"——都无法单独降低事故率。它们不是没用,而是没有作用点;作用点永远在结构里。
把"事故是偶然的"翻译成"我看不见全部原因",是本节最想交付的观念转换。看不见不等于不存在,只是你的观测系统还不够好。
四、一个反例的检验:为什么"老司机"也会翻车
有一种常见反驳:很多事故当事人经验丰富,"不该犯这种错",可见是偶然失手。拆解一起矿难数据会更清楚:某矿十年事故记录里,工龄不足一年的新工人事故占比约四成——这符合"不熟练"直觉;但工龄十年以上的老工人占比并不低,且其事故多发生在"赶工期""换新设备""交接班混乱"等场景。老司机的技能没有退化,退化的是系统余量:任务压力吃掉了确认时间,设备变更吃掉了熟悉度,交接混乱吃掉了信息完整性。技能是个体属性,余量是系统属性;个体再强,也扛不住系统性余量枯竭。
这正是本节的结论,也是全章的起点:与其追问"人为什么会失误",不如追问"系统为什么把失误变成事故"。后面的章节会把这个追问层层展开——1.2 看第一代模型如何描述因果链,1.3 看防御层如何被穿透,1.4 看最深处的文化变量。而第 2 章起,追问将变成工具与数据:哪里余量最小,先补哪里。
本节要点回顾
- 事故是系统输出:原因散布在事故前漫长的日常里,事故时刻只是因果链接通的瞬间。
- 统计规律证明可干预性:事故率在相似条件下的稳定分化,说明结构性因素存在且可管理。
- 三次跃迁叠加共存:经验、制度、系统三种事故观在今天的企业里同时残留,诊断它们是改进的第一步。
- 三个可操作的作用点:降单点失效概率、断失效传播路径、压暴露频次——一切有效措施都落在这三条上。
- 余量概念:个体技能不等于系统安全,任务压力、变更与信息断裂才是把失误放大为事故的真正变量。
带着"系统输出"的世界观进入下一节:海因里希在一百年前给出的第一个定量模型——它说对的部分沿用至今,说错的部分恰好划出了现代理论生长的起点。