7.3 安全与合规考量
7.3 安全与合规考量
本节摘要:压测不是想压就能压,有规矩。本节讲授权、数据安全、生产环境保护——守规矩才能合法合规地做性能测试。
本节地图
阅读完本节,你应当能够:
- 获取压测授权
- 保护测试数据安全
- 避免压测影响生产
概念脉络
一、获取授权
压测前必须获得授权,尤其是压生产或共享环境:
- 明确授权范围:压哪些接口、什么时间、多大负载
- 告知相关方:运维、业务、安全团队知晓
- 报备流程:按公司流程报备,留记录
- 生产压测慎之又慎:非必要不压生产,用独立测试环境
未授权压测可能被视为攻击,有法律和合规风险。
二、数据安全
图 7-3 安全合规要点
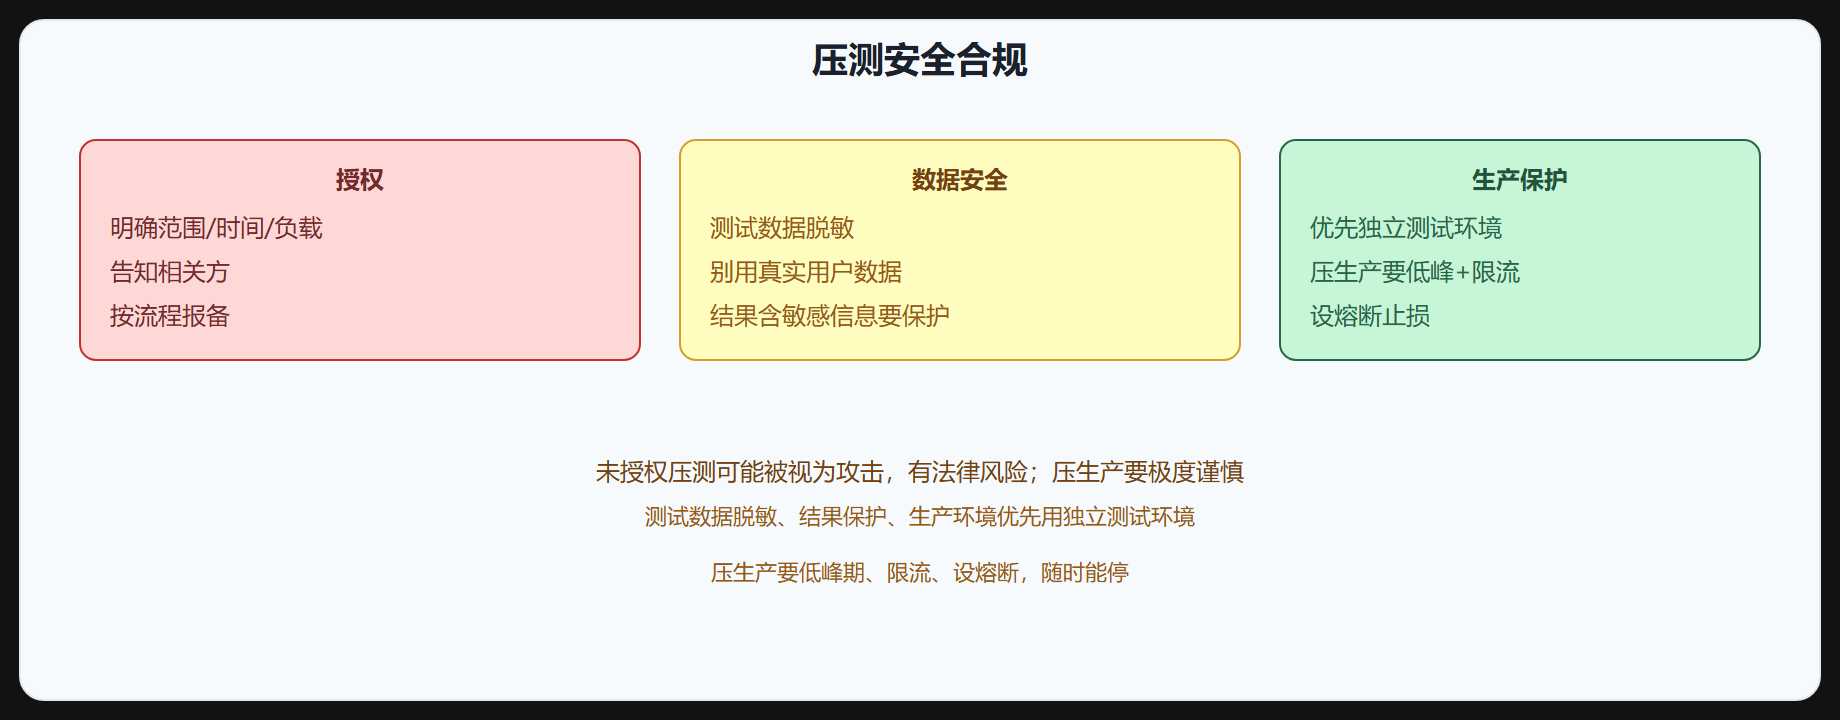
- 测试数据脱敏:别用真实用户密码、身份证、手机号,用生成或脱敏数据
- 别用生产真实数据:参数化数据用测试账号或生成数据
- 结果含敏感信息要保护:响应里可能有用户数据,结果文件要保护,别外泄
- 测试账号隔离:用专门测试账号,别用真实用户账号
三、生产环境保护
压生产风险高,能不压就不压:
- 优先独立测试环境:配置接近生产但独立
- 必须压生产时:低峰期、限流(限制并发和 QPS)、设熔断(错误率/RT 超阈值自动停)
- 随时能停:准备好停止机制,出问题立即停
- 监控被测系统:压测时盯监控,异常立即停
四、合规要点
- 遵守公司安全规范和数据保护法规
- 压测数据不外泄、不留存敏感信息
- 压测行为可追溯(授权记录、执行日志)
- 涉及第三方接口的压测要获对方同意
五、常见风险
- 未授权压测被当攻击,触发安全告警/封 IP
- 压测数据含真实用户信息,泄露风险
- 压生产把服务压挂,影响真实用户
- 压测结果外泄,暴露系统容量/瓶颈信息
⚠️ 常见坑:未经授权压生产或第三方接口——被当攻击封 IP,甚至法律风险。压测前一定获授权,尤其是生产环境。
💡 关键直觉:压测有规矩——获授权、数据脱敏、保护结果、优先独立环境、压生产要低峰限流熔断。未授权压测有法律风险,压生产极度谨慎。
重点提炼
- 授权:明确范围/时间/负载,告知相关方,按流程报备,生产慎压。
- 数据安全:测试数据脱敏、别用真实用户数据、结果含敏感信息要保护。
- 生产保护:优先独立测试环境,必须压生产时低峰+限流+熔断+随时能停+监控。
- 合规:遵守法规、数据不外泄、行为可追溯、第三方接口获同意。
- 风险:未授权被当攻击、数据泄露、压挂生产、结果外泄。
全书结束。回顾七章:概述→架构→脚本→高级→实践→生态→排错。JMeter 不难,难的是设计贴近真实的测试和守住合规底线。把工具用对、把测试设计好、把规矩守住,才是真正的性能工程。
安全要点
性能压测的安全考量:目标授权(仅压测获得授权的系统,避免对生产系统造成事故);数据合规(测试数据脱敏,不携带真实用户隐私);限流保护(设置最大并发与时长,防止压垮生产);沙箱隔离(独立环境压测,与生产网络隔离)。
合规清单
- 压测前取得书面授权,明确范围与时间窗口
- 测试数据使用脱敏或虚构数据,不碰真实用户数据
- 设置自动熔断(并发上限、时长上限、错误率阈值)
- 压测期间安排值守,异常时立即停止
- 结果与日志保留可追溯,供审计
- 涉及生产环境严格遵守变更流程与回滚预案
责任边界
压测人员的责任边界:对压测过程与结果负责,但也要清楚压测可能引发的连锁反应(缓存击穿、依赖服务雪崩)。建议先在预发环境验证脚本与参数,再谨慎扩展;对高风险场景(核心交易、支付)优先使用影子流量或只读场景。安全与合规是压测专业性的底线。
风险评估清单
压测风险评估清单:是否可能影响生产(授权范围与时间窗口);是否涉及真实用户数据(脱敏与最小化);是否存在依赖服务级联风险(熔断与限流预案);是否有数据写入(避免污染生产数据);是否可回滚(变更前快照)。评估完成后输出风险登记表,明确责任人、缓解措施与紧急止损方案,由相关负责人审批后执行。
应急止损流程
压测中的应急止损:预设熔断开关(达到并发或错误率阈值自动停止);值守人员实时观察监控大屏;异常时一键停止(CLI 下 Ctrl+C 或 Kill 命令);停止后第一时间恢复受影响服务并记录现场(日志、监控截图)供复盘。演练过止损流程的团队,在真实事故中能显著缩短恢复时间。
命令行示例
压测授权单要素: - 被测系统与范围 - 时间窗口(避开业务高峰) - 最大并发与时长上限 - 应急联系人 - 数据与日志处理要求
合规流程
压测合规流程:申请授权 → 风险评估 → 环境与数据检查 → 演练止损 → 执行 → 复盘归档。全流程留痕可追溯,既保护被测系统,也保护压测团队自身。