6.2 网络层防御:认证、抗欺骗与抗劫持
6.2 网络层防御:认证、抗欺骗与抗劫持
物理层把窃听变贵之后,攻击者的下一步不是放弃,而是换姿势:不再被动地听,而是主动地"骗"——假装是合法星、合法信关站、合法终端,或者劫持一条你以为安全的控制链路。协议与系统层的防御围绕一个词展开:认证。但卫星网络的认证有个地面网没有的软肋——信任锚(信任的起点)往往在物理上够不着的地方。本节拆开四大攻击面,逐面给出认证与防御设计。
四大攻击面:从假星历到供应链
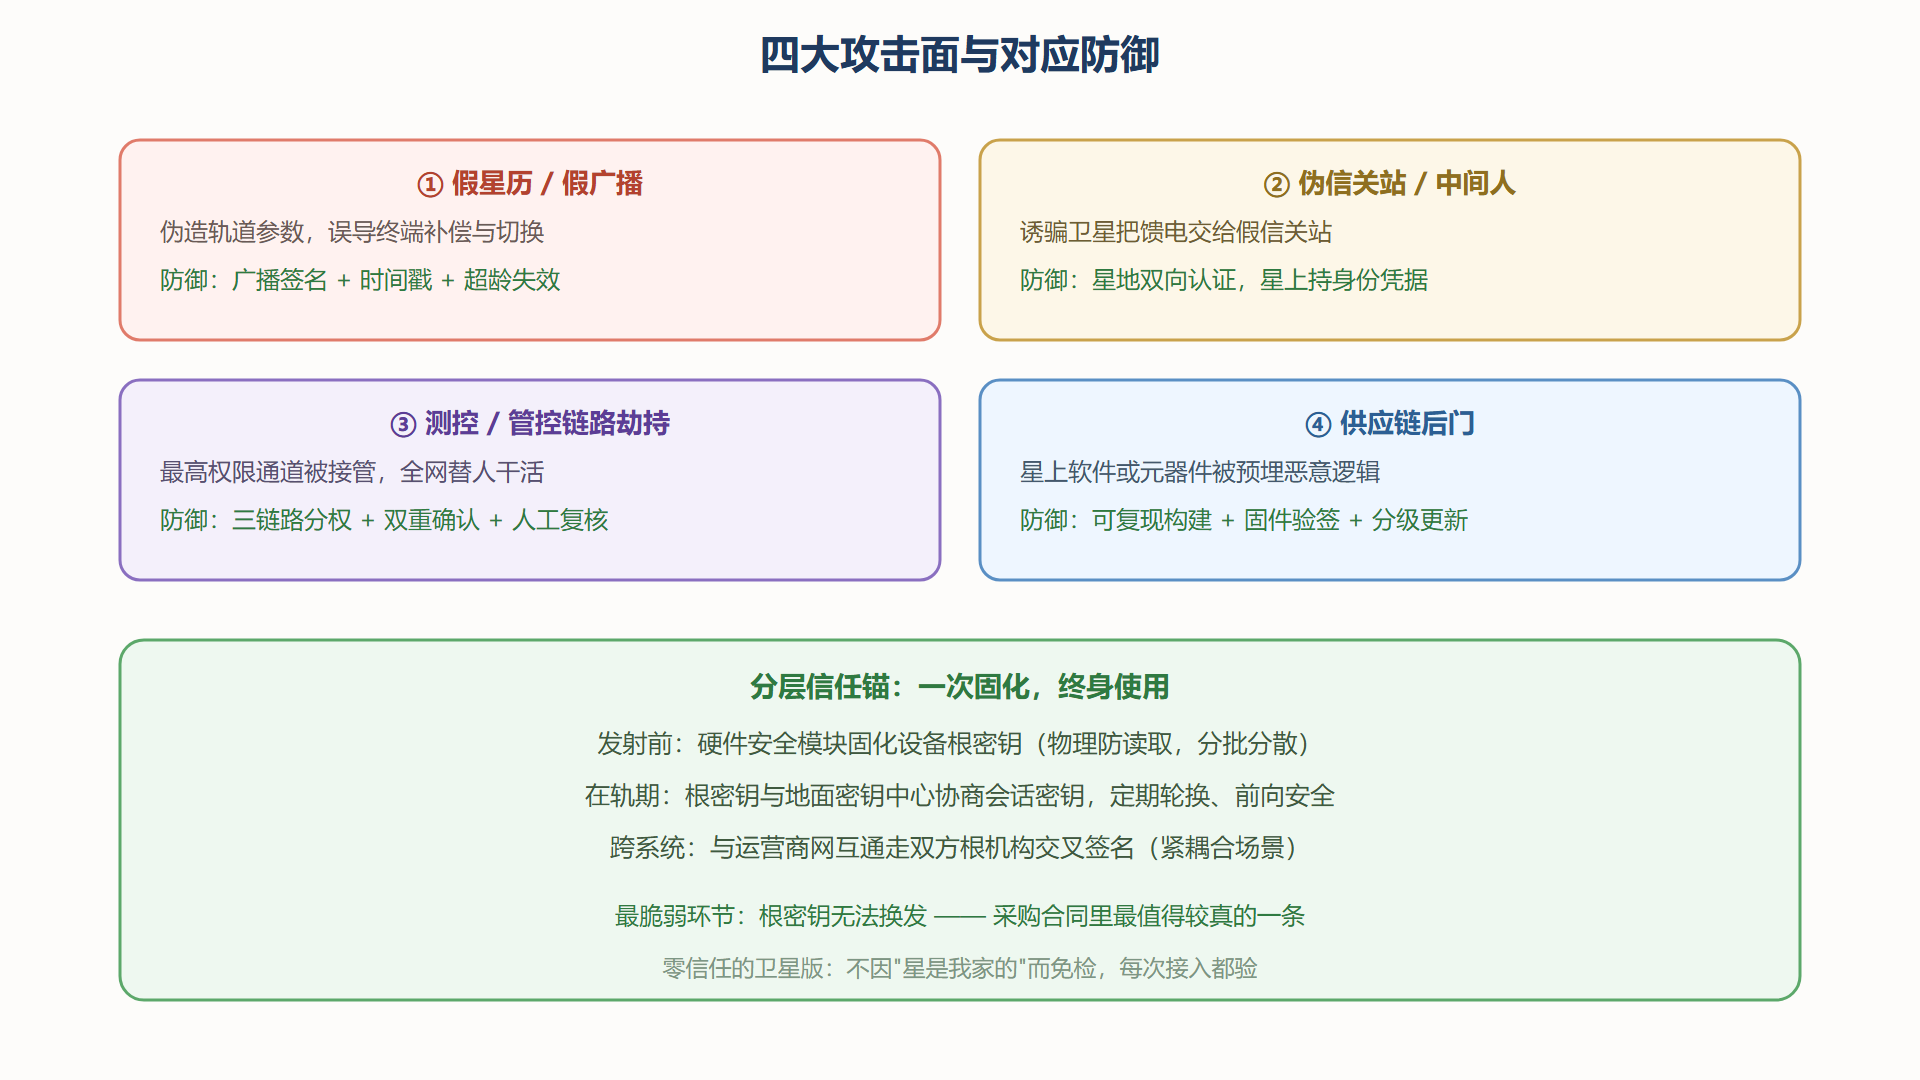
攻击面一:假星历与假广播。终端信任网络广播的星历与公共参数(4.2 节),一旦攻击者注入伪造星历,终端的定时提前、多普勒补偿、切换预案全部建立在假轨道上——轻则服务劣化,重则诱导终端接入攻击者控制的"星"。防御是广播消息的签名与新鲜度机制:每条星历广播附带可验证的签名与时间戳,过期或验签失败即弃用(与 4.2 节的"超龄判失效"机制天然同构)。攻击面二:伪信关站与中间人。透明转发架构下,卫星完全信任可见的信关站;若攻击者在卫星覆盖区内架设假信关站并诱骗卫星切换馈电,就能截走整片波束的流量。防御要求星地双向认证——卫星不只验终端,也要验信关站,这要求星上持有可验证的身份凭据。攻击面三:测控与管控链路劫持。测控链路(指挥卫星机动的通道)是整星最高权限入口,3.3 节的 SDN 管控面则是全网最高权限入口,两者被劫持的后果都不是丢流量,而是"网替别人干活"。防御是分离权限(测控、管控、业务三链路独立加密与鉴权)+ 命令双重确认 + 关键操作的地面人工复核。攻击面四:供应链。几千万行代码的星上软件、全球采购的元器件——任何一个环节被植入后门,前面三面的防御都是纸上谈兵。防御是可复现构建、固件签名验签、在轨软件的分级更新流程。
信任锚难题:发证件的机构够不着卫星
地面网的认证模型有一个隐含前提:证书机构、密钥管理中心这些"发证件的机构"与被认证对象之间有可靠通道。卫星场景里这个前提要重新设计——星在几百万米高空,发射前写入的凭据用一辈子,发射后无法换发。工程上的解法是分层信任锚:发射前固化设备根密钥(硬件安全模块保管,物理防读取);在轨期间以根密钥为信任起点,与地面密钥中心建立会话密钥(前向安全的密钥协商),会话密钥定期轮换;跨系统信任(与地面运营商网互通,5.3 节的紧耦合场景)依赖双方根机构交叉签名。这套设计里最脆弱的环节是根密钥的"一次性":一旦泄露无法补救,所以硬件安全模块的防护等级与根密钥的分批分散(不同批次卫星不同根)是采购合同里值得较真的条款。
图:卫星网络四大攻击面与防御映射
零信任在卫星网怎么落地
地面安全圈讲零信任("永不信任,持续验证"),卫星网落地时要处理一个度的问题:星地链路 RTT 大、星上算力小,"每次交互都全量验证"在性能上不现实。可落地的版本是分级持续验证:高价值动作(软件更新、波束策略变更、切换目标变更)每次验证并双重确认;普通数据面的会话密钥按周期轮换(小时级),轮换即隐式重认证;异常行为(信令模式突变、位置与星历矛盾)触发强制重认证。这个分级与 4.4 节的切换时序兼容:验证动作不落在切换的关键路径上,切换性能与安全开销两不误。
攻击面的优先级:预算有限时先防什么
安全设计的现实约束是预算有限,四大攻击面不能平均用力。排序的依据是"影响半径 × 可达性"。测控与管控劫持(攻击面三)影响半径最大——全网替攻击者干活,但可达性最低(需要深厚的情报与工程能力),适合国家级对手,防御上"分权 + 双重确认 + 人工复核"的组合性价比最高,必须 first。假星历(攻击面一)影响半径大、可达性中等(广播信令可被近场注入),且防御手段成熟(签名 + 时间戳),属于"花小钱堵大洞",优先级同样靠前。伪信关站(攻击面二)与供应链(攻击面四)介于其间:前者随再生载荷普及而变大——星越聪明,被骗的价值越高;后者是慢变量,靠流程治理而非单点技术,适合作为长期制度建设而非一次性的采购验收。
把排序交给一句话:先防"一句话毁全网"的,再防"慢慢渗透"的。这个排序还应随架构演进而重估——5.3 节的深融合路线会把更多权限放上星,攻击面三的防御权重就要相应加码,安全预算的分配是架构决策的影子,架构变了影子必须跟着动。
终端侧的防御:被忽视的最后一米
讨论安全时注意力容易都放在星与网,终端这最后一米常被轻视,但它恰是攻击者性价比最高的入口:终端在用户手里,物理可接触;固件升级链路复杂,最易被版本管理疏漏钻空子;终端被控后可以合法身份发起一切攻击(假测量报告扰乱切换、滥用鉴权耗资源)。终端侧防御的四件套:安全启动(固件验签后才能引导)、密钥与根证书的硬件隔离存储、最小权限(终端只保留完成接入所必需的凭据与能力)、可远程吊销(终端凭据失窃后网络侧能即时拉黑)。四件套没有一项是新技术,难点全在规模化运营:百万级终端的固件版本管理、凭据生命周期管理、异常行为基线——安全运营中心在卫星网络里的分量,不比在互联网公司轻。
把终端安全放回本章框架,它对应攻击面一到三的"末端放大器":假星历要靠终端才产生危害、伪信关站要骗终端接入才截流、管控劫持的命令也要终端配合执行。末端守住,前三面的攻击收益就大打折扣——这是"终端不设防则全网设防成本翻倍"的另一种说法。
演练清单:防御体系怎么验收
与 6.3 节的降级演练同理,认证与防御体系也要定期实弹验收,四项演练值得写进年度计划。演练一:广播注入——在试验环境向终端注入过期签名与伪造星历,验证终端的验签、时间戳与超龄三道闸是否全部生效。演练二:伪造信关站——用试验站模拟未认证馈电接入,验证星上双向认证的拒绝路径与告警上报。演练三:管控权接管演习——模拟控制器失联后星上生存包的自治运行、恢复后的增量同步,验证 3.3 节故障剧本。演练四:终端失窃——拉黑一台测试终端的凭据,测量从吊销到全网生效的时延。四项演练的输出不是"通过/不通过",而是每一道闸的实测时延与失效模式清单,它们构成安全体系下次迭代的输入——安全不是一次建成的工程,是持续验收的流程。
本节要点回顾
- 四大攻击面:假星历、伪信关站、测控/管控劫持、供应链,前两者骗终端与卫星,后两者接管权限与源头。
- 认证设计三原则:广播必签名、星地必双向、高权限必双确认。
- 信任锚一次固化终身使用:根密钥泄露不可补救,硬件防护与分批分散是底线条款。
- 零信任要分级落地:高价值动作全量验证,数据面按周期隐式重认证,不堵切换关键路径。
防住了听与骗,最后一问是底线:如果攻击或故障仍然得手,这张网怎么带着伤继续活?下一节讲生存性。