6.2 NFV安全架构
6.2 NFV 安全架构
本节摘要:虚拟化在带来灵活性的同时放大了攻击面——hypervisor 漏洞、VNF 逃逸、东西向流量失控都是传统网络没有的新威胁。本节讲清 NFV 环境下特有的安全风险,以及应对手段:零信任架构(不默认信任任何内部流量)、微分段(细粒度隔离 VNF)、ETSI 的 NFV 安全规范框架。
学习目标
阅读完本节,你应当能够:
- 说清 NFV 相比传统网络多出的三类安全威胁
- 解释 hypervisor 漏洞和 VNF 逃逸的风险
- 说明零信任架构在 NFV 里的应用
- 解释微分段怎么实现细粒度隔离
- 给 NFV 部署设计一个基本的安全分层
一、问题与直觉
传统专用硬件网络设备的安全性,部分依赖于"物理隔离"——一台防火墙就是一台物理机器,攻击者要攻击它得先物理接触到网络。NFV 打破了这种隔离:多个 VNF 跑在同一台物理服务器上,共享同一套虚拟化层,通过网络互联。这种共享带来了传统网络没有的新攻击面。
想象一个场景:一台服务器上同时跑着一个 vFirewall(安全功能)和一个 vTest(测试功能,可能防护较弱)。如果 vTest 被攻击者攻破,他能不能通过虚拟化层的漏洞"逃逸"到 hypervisor 层,进而访问同台的 vFirewall?这在传统物理网络里不可能(物理隔离),但在 NFV 环境里是真实风险——这就是"VNF 逃逸"威胁。
更隐蔽的是东西向流量(VNF 之间的内部流量)的安全。传统网络的边界防火墙管的是南北向流量(进出网络的流量),但 NFV 里 VNF 之间的东西向流量大量增加,如果不管控,攻击者攻破一个 VNF 后就能横向移动到其他 VNF。这就是为什么 NFV 安全要引入零信任和微分段。
二、核心原理
2.1 NFV 的三类特有安全威胁
威胁一:hypervisor 漏洞。hypervisor 是所有虚拟机的"宿主",一旦它有漏洞被利用,攻击者可能获得对全部虚拟机的控制权。这是 NFV 最大的单点风险——一个 hypervisor 漏洞等于所有 VNF 暴露。历史上确实出现过严重的 hypervisor 漏洞(如 Xen 的 XSA 系列、KVM 的 CVE),每次都让运营商紧急打补丁。
威胁二:VNF 逃逸。攻击者攻破一个 VNF 后,利用虚拟化层的漏洞"逃逸"到 hypervisor 层或宿主机系统,进而访问同台其他 VNF。这打破了 VNF 之间的隔离假设。容器场景下风险更大——容器共享宿主机内核,容器逃逸漏洞(如 runc 的 CVE)能让攻击者拿到宿主机权限。
威胁三:东西向流量失控。VNF 之间的内部流量如果不加密、不认证,攻击者攻破一个 VNF 后就能横向访问其他 VNF 的接口。传统边界防火墙管不到内部流量,需要新的手段。
| 威胁 | 传统网络 | NFV 环境 |
|---|---|---|
| hypervisor 漏洞 | 不存在(无 hypervisor) | 最大单点风险 |
| VNF 逃逸 | 不存在(物理隔离) | 共享虚拟化层带来 |
| 东西向流量 | 内部流量相对可信 | VNF 间流量大量增加 |
2.2 零信任架构
传统网络安全模型是"城堡护城河"——边界(防火墙)保护内部,内部默认可信。这种模型在 NFV 环境下失效了,因为攻击者一旦突破一个 VNF,就被当成了"内部可信"的,可以横向移动。
零信任架构(Zero Trust Architecture) 的核心原则是"永不信任,始终验证":
- 不默认信任任何流量:不管来自外部还是内部,都要验证身份和授权。
- 最小权限:每个 VNF 只授予完成任务所需的最小权限,不多给。
- 持续验证:不是一次认证就永久信任,而是持续检查访问行为是否合规。
在 NFV 里应用零信任:
每个 VNF 之间的访问都要经过认证、授权、加密、监控。这样即使攻击者攻破一个 VNF,他横向移动时也要通过这些检查,大幅增加难度。
2.3 微分段
微分段(Microsegmentation) 是零信任在网络层的实现手段。传统网络分段是粗粒度的(按 VLAN 或子网分),微分段做到 VNF 或容器粒度——每个 VNF 都有自己的安全策略,严格控制它能跟谁通信、什么协议、什么端口。
对比:
| 分段方式 | 粒度 | 效果 |
|---|---|---|
| 传统 VLAN 分段 | 子网级 | 一个 VLAN 内的设备互信 |
| 微分段 | VNF/容器级 | 每个 VNF 独立策略,最小权限 |
微分段通常基于软件定义(SDN 或服务网格)实现,策略集中管理、动态下发。比如策略规定"vFirewall 只能接收来自 vClassifier 的流量,不能直接接收外部流量",即使攻击者绕过 vClassifier 直接访问 vFirewall,也会被微分段策略阻断。
微分段的价值:限制攻击者的横向移动。攻破一个 VNF 后,攻击者只能访问该 VNF 策略允许的少数目标,不能在整个网络里乱窜。这把"一次突破等于全网失守"变成了"一次突破影响有限"。
2.4 ETSI NFV 安全规范
ETSI 专门制定了 NFV 安全相关的规范(GS NFV-SEC 系列),覆盖几个方面:
- 信任根与安全启动:NFV 基础设施从可信启动开始,确保 hypervisor 和 VNF 镜像未被篡改。
- VNF 镜像安全:VNF 镜像的签名验证、完整性校验、来源认证。
- 数据安全:VNF 处理的数据的加密存储、加密传输。
- API 安全:MANO 各组件间接口(参考点)的认证授权。
- 审计与合规:操作日志、变更审计、合规检查。
这套规范给运营商提供了一个安全框架,但具体落地还要结合厂商能力和自身需求。
三、工程实践要点
3.1 NFV 安全分层设计
一个稳妥的 NFV 安全架构应该分层:
| 层级 | 防护措施 |
|---|---|
| 物理层 | 机房访问控制、硬件防篡改 |
| hypervisor 层 | 及时打补丁、安全配置、隔离强化 |
| VNF 层 | 镜像签名验证、最小权限、微分段 |
| 网络层 | 东西向加密、零信任认证 |
| 管理层(MANO) | API 认证授权、操作审计 |
每一层都要有防护,单层防护不够——攻击者可能绕过某一层。分层纵深防御让攻击者要突破多重机制,大幅提高成本。
3.2 容器场景的额外安全
CNF(容器化)场景下,安全风险比虚拟机更高(共享内核),要额外注意:
- 限制容器权限:不用 root 运行、禁用不必要的内核能力(capabilities)、用 seccomp 限制系统调用。
- 镜像安全扫描:部署前扫描容器镜像的已知漏洞。
- 网络策略:用 K8s NetworkPolicy 限制 Pod 间通信(就是微分段在 K8s 里的实现)。
- 运行时安全:用 Falco 等工具监控容器运行时异常行为。
3.3 安全运维的持续投入
NFV 安全不是一次性配置,而是持续运维:
- 漏洞跟踪:持续关注 hypervisor、容器运行时、VNF 软件的漏洞披露,及时打补丁。
- 策略审计:定期审计微分段策略是否还合理(业务变化后策略可能过时)。
- 红蓝对抗:定期做攻防演练,检验防御有效性。
- 日志分析:分析访问日志,发现异常横向移动迹象。
⚠️ 常见坑:很多团队重视南北向安全(边界防火墙强),忽视东西向安全(VNF 之间默认互信)。NFV 环境下东西向流量是主要攻击面,不做微分段和零信任,攻破一个 VNF 就能横向蔓延。东西向安全比南北向更要做。
安全章要点
- NFV 有三类特有安全威胁:hypervisor 漏洞(最大单点风险)、VNF 逃逸(共享虚拟化层带来)、东西向流量失控(内部流量默认可信的旧思维)。
- 零信任架构核心是"永不信任,始终验证":不默认信任内部流量,每次访问都认证授权。
- 微分段做到 VNF/容器级隔离:每个 VNF 独立安全策略,限制横向移动。
- ETSI NFV 安全规范提供框架:覆盖可信启动、镜像安全、数据安全、API 安全、审计合规。
- 安全要分层纵深防御:物理、hypervisor、VNF、网络、管理层各有防护。
- 容器场景风险更高:要限权限、扫镜像、用 NetworkPolicy、监控运行时。
- 东西向安全比南北向更关键:NFV 的主要攻击面在 VNF 之间的内部流量。
最后一节看 NFV 的生态系统——开源社区、厂商格局、以及真实的落地案例。
四、信任边界的四个切片
图:NFV 安全面分层切片
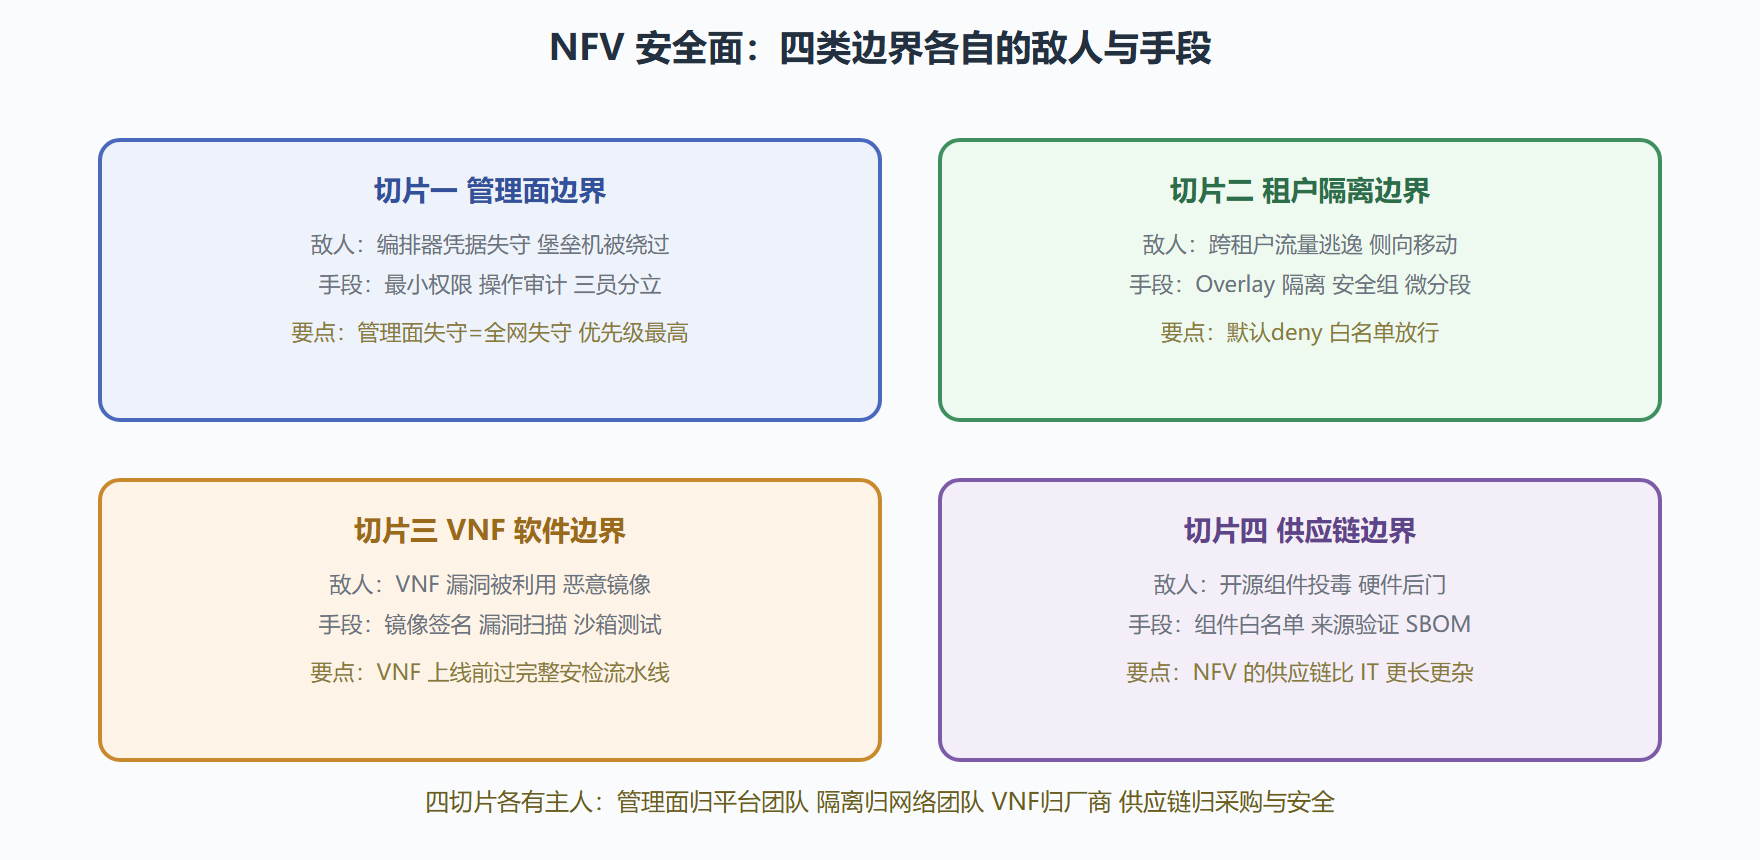
NFV 安全的本质困难是攻击面从硬件盒扩大到全软件栈:原来攻击一台防火墙要摸到设备,现在编排器、虚拟化层、容器镜像、开源依赖全是入口。四个切片的框架价值是把庞大问题切成有主人的责任田——安全审计时按切片逐块检查,每块问"敌人是谁、手段齐了吗、主人是谁"三问。特别提醒管理面切片的权重:拿到编排器凭据的攻击者等于拿到了整网的遥控器,它值得你投入全部安全预算里最大的那一块。
五、安全运营的日常化
安全架构的最后一公里是运营——切片检查是图纸,日常运营才是施工。三件日常化的事。其一,管理面的最小权限审计:每季度复核一次编排器账号的实际权限与使用记录,清掉"为临时调试开的、后来忘了关的"高权限账号——管理面失守的最大来源不是外部攻击,是权限的慢性累积。其二,VNF 上线的安检流水线:镜像签名校验、漏洞扫描、配置基线比对作为上线强制卡点,任何"这次急、下次补检"的例外都要登记追责——例外流程一旦常态化,流水线就名存实亡。其三,供应链台账的持续更新:软件物料清单与实际运行版本定期对账,新爆出的组件漏洞能在两小时内反查到受影响的 VNF 清单——没有台账的团队,每次行业漏洞通告都是一次通宵。这三件事的技术含量都不高,难的把它变成像每日巡检一样的肌肉记忆。安全这个领域,架构决定上限,运营决定下限,而生产环境的实际水位,永远由下限决定。
再补一个安全验收的小仪式感:重大项目上线前做一次"四切片走查"——四个边界各花半小时,按"敌人是谁、手段齐了吗、主人是谁"三问过一遍检查表,团队一起当面走完。这个仪式的技术含量有限,但它把安全责任在上线前显式化到人,事后追责与改进都有据可依——安全管理的成熟度,很多时候就体现在这类低成本高纪律的仪式上。
补一句合规视角:多数市场的监管要求最终都会落到本章四切片的具体控件上(管理面审计对应可追溯条款、租户隔离对应数据主权条款、供应链台账对应安全审查条款)——把合规映射表维护进四切片检查清单,监管检查季就不再是全公司加班季。安全工程与合规工程的合一,是成熟团队的标志。
再补一个跨章节的安全联动点:本章四切片中VNF软件边界的安检流水线,与第4章生命周期管理的上线卡点是同一个机制的两面——前者是安全视角的表述、后者是运维视角的表述,落地时合并成一条流水线,避免两套检查重复跑;安全与运维的融合点远比多数组织以为的多,识别它们是降本增效的稳定来源。