2.2 可信执行环境 (TEE)
2.2 可信执行环境 (TEE)
本节摘要:硬件隔离能保护隐私吗?TEE 给答案。本节讲清楚 TEE 原理(飞地隔离)、主流方案(SGX/TrustZone/SEV)、远程证明、侧信道威胁、以及 TEE 在 PETs 中的定位。读完你能判断项目该不该用 TEE。
一、TEE 是什么
可信执行环境(Trusted Execution Environment, TEE):处理器内的隔离区域(飞地/enclave),数据和代码在飞地内执行,操作系统、hypervisor、其他进程都看不到飞地内部。
核心保证:
- 机密性:飞地内存加密,外部(含 OS)看不到内容。
- 完整性:飞地代码加载时度量,运行时防篡改。
- 证明:远程证明让外部验证飞地跑的是预期代码。
对比软件密码学 PETs(HE/MPC)——TEE 用硬件隔离,性能接近原生,但信任假设不同(信任硬件厂商)。
二、TEE 的工作原理
TEE 工作流程
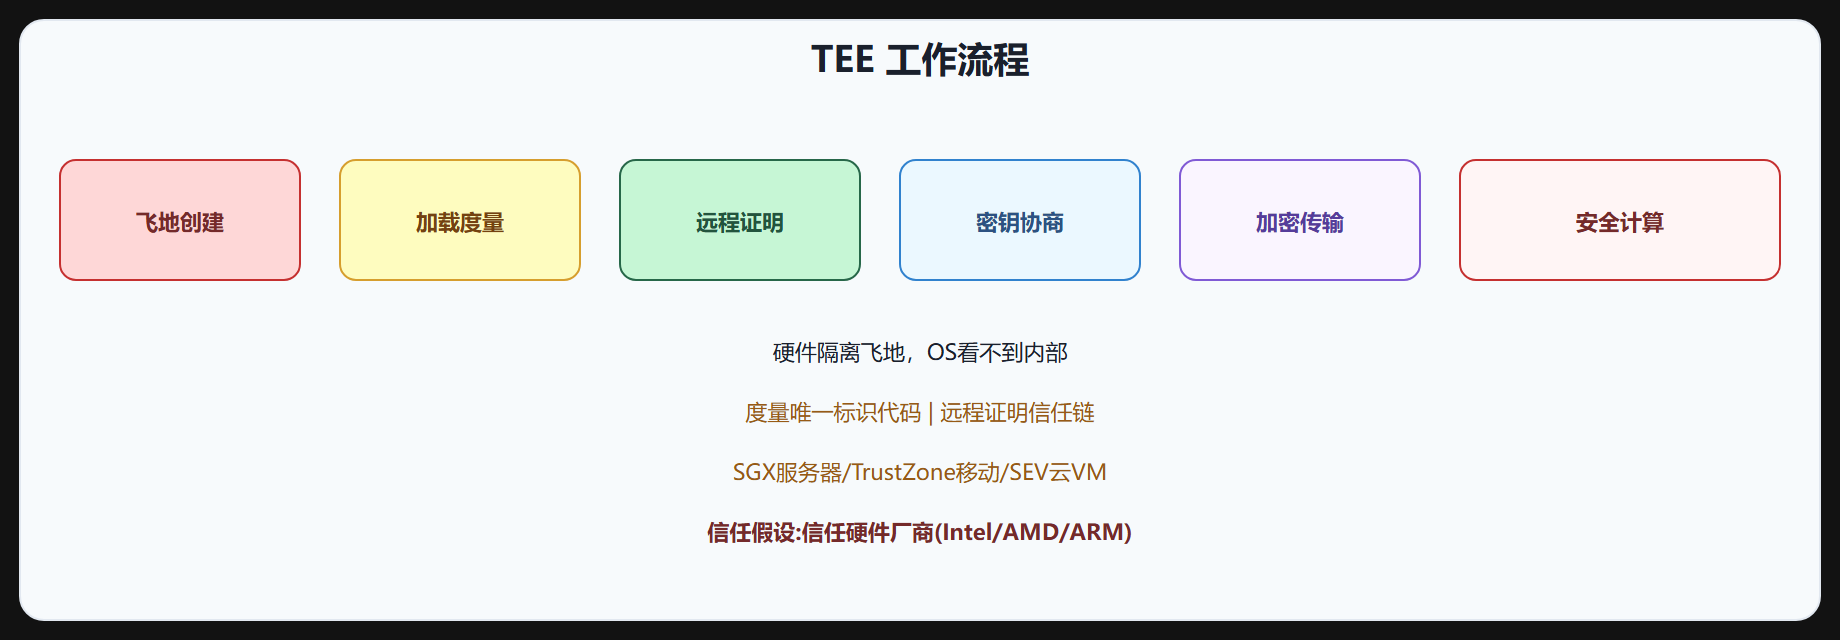
TEE 工作流程:
1. 飞地创建:开发者写飞地代码,编译成飞地二进制。
2. 加载度量:飞地加载到 CPU,硬件计算度量值(MRENCLAVE),唯一标识飞地代码。
3. 远程证明:飞地启动后,向远程方证明"我是这个飞地,跑的是这段代码"——用硬件密钥签名度量。
4. 密钥协商:远程方验证证明后,用飞地公钥协商会话密钥。
5. 加密数据传输:远程方加密数据发飞地,飞地解密计算,加密结果返回。
6. 安全计算:飞地内数据在加密内存中,OS 看不到。
关键:飞地的"可信"基于硬件——CPU 保证隔离和度量,不依赖 OS(OS 可能被攻破)。
三、主流 TEE 方案
1. Intel SGX(Software Guard Extensions)
- 飞地(enclave)隔离,最多 90MB 飞地内存(SGX1),SGX2 动态扩展。
- 2013 年商用,最成熟,生态丰富(SDK、框架如 Gramine、Occlum)。
- 已知侧信道漏洞(Foreshadow/LVI/Spectre 类),需打补丁,但仍是主流。
- 适合:服务器端敏感计算、云上隐私计算。
2. ARM TrustZone
- 把 CPU 分两个世界——安全世界(TrustZone)和普通世界。TrustZone 运行可信 OS 和应用。
- 移动端主流——高通/联发科芯片都有,Android 的指纹/密钥存储用 TrustZone。
- 适合:移动端敏感操作、物联网设备。
3. AMD SEV(Secure Encrypted Virtualization)
- 虚拟机级隔离——整个 VM 内存加密,hypervisor 看不到 VM 内。
- SEV-SNP 加完整性保护,比早期 SEV 强。
- 适合:云上 VM 隔离、多租户保护。
4. 其他
- RISC-V Keystone:开源 RISC-V TEE,研究用。
- AWS Nitro Enclave:AWS 云服务,基于 Nitro 卡隔离。
- Confidential Computing:微软 Azure、Google Cloud 都有 Confidential VM/Container。
四、远程证明
远程证明(Remote Attestation)是 TEE 的关键——让远程方相信"飞地跑的是预期代码"。
流程:
- 飞地启动,硬件生成度量报告(含 MRENCLAVE、MRSIGNER、硬件签名)。
- 远程方挑战飞地,要证明。
- 飞地用硬件密钥(EPID)签名度量报告,发回。
- 远程方用 Intel/AMD/ARM 公钥验签,确认飞地真实且代码正确。
- 验证后,远程方加密数据发飞地。
意义:远程方不信任云,但信任硬件厂商(Intel),通过证明间接信任飞地。这是 TEE 信任链的基础。
五、TEE 的优势
1. 性能接近原生:飞地计算几乎无开销(内存加密有 5-15% 开销,但远小于 HE 的 1000x)。
2. 部署相对简单:现有代码改少量即可跑飞地(用 SDK 包装),不像 HE/MPC 要重写算法。
3. 通用计算:飞地能跑任意代码(机器学习、数据库、图计算),HE/MPC 受限于支持的操作。
4. 生态成熟:SGX 有 SDK、框架、云服务,工程友好。
六、TEE 的劣势和威胁
1. 信任硬件厂商:TEE 的可信基础是 Intel/AMD/ARM——如果厂商留后门或被强制(如 NSA 要求),TEE 失效。这是 TEE 争议核心。
2. 侧信道攻击:TEE 防逻辑访问,但防不住物理侧信道——
- 缓存侧信道:Prime+Probe、Flush+Reload 推断飞地访问模式。
- 时间侧信道:测量飞地操作时间推断数据。
- 功耗/电磁:物理接触设备可测。
- SGX 历史漏洞(Foreshadow、LVI、Spectre 类)多在侧信道,需持续打补丁。
3. 飞地内存限制:SGX1 飞地 90MB,大模型/大数据集装不下(SGX2 动态扩展缓解)。
4. 供应链信任:飞地代码、SDK、编译器都可能被植入后门,需可信构建链。
5. 退出飞地的数据:飞地输出到外部就不再保护——如果输出本身泄露隐私(如原始数据),TEE 不解决。
七、TEE 在 PETs 中的定位
TEE 不是"纯密码学 PETs"——它依赖硬件信任,和 HE/MPC 的"不信任硬件"哲学不同。所以 TEE 在 PETs 生态中定位特殊:
1. 性能敏感场景:HE/MPC 太慢时,TEE 是替代——如实时机器学习推理、大数据库查询。
2. 混合方案:TEE + HE/MPC 组合——TEE 做重计算,HE/MPC 做关键保护。如联邦学习用 TEE 聚合(防恶意聚合)+ 差分隐私(防推断)。
3. 信任权衡:能接受信任硬件厂商的场景用 TEE(如企业内部云),不能接受的用 HE/MPC(如跨竞争企业)。
4. 合规辅助:TEE 帮助满足"数据不出域"合规——数据加密进飞地,云看不到明文。
5. 不是银弹:TEE 不替代 HE/MPC——信任假设不同,侧信道风险不同。要按场景选。
⚠️ 常见误读:以为"TEE 完全安全"。TEE 防逻辑访问但防不住侧信道(缓存/时间/功耗),且依赖硬件厂商信任。SGX 历史漏洞多在侧信道,需持续打补丁。
💡 关键直觉:TEE 是处理器内隔离飞地,保证机密性/完整性/证明。主流 SGX(服务器)/TrustZone(移动)/SEV(云 VM)。远程证明让外部信任飞地(间接信任硬件厂商)。优势是接近原生性能、部署简单、通用计算。劣势是信任硬件、侧信道威胁、内存限制。PETs 定位是性能敏感场景、混合方案、信任权衡——不替代 HE/MPC,按场景选。
本章回顾
- TEE 定义:处理器内隔离飞地,数据和代码在飞地内,OS/hypervisor 看不到,保证机密性/完整性/证明。
- 工作流程:飞地创建→加载度量→远程证明→密钥协商→加密传输→安全计算。
- 主流方案:Intel SGX(服务器,最成熟)、ARM TrustZone(移动,指纹/密钥)、AMD SEV(云 VM 隔离)、RISC-V Keystone(开源)、AWS Nitro。
- 远程证明:硬件签名度量报告,远程方验签信任飞地,是 TEE 信任链基础。
- 优势:性能接近原生(5-15% 开销 vs HE 1000x)、部署相对简单、通用计算、生态成熟。
- 劣势:信任硬件厂商(后门风险)、侧信道攻击(缓存/时间/功耗,SGX 历史漏洞多)、飞地内存限制(SGX1 90MB)、供应链信任、退出飞地数据不保护。
- PETs 定位:性能敏感场景、混合方案(TEE+HE/MPC/DP)、信任权衡(能信任硬件用 TEE,不能信任用 HE/MPC)、合规辅助(数据不出域)、不是银弹。
工程视角
TEE 的实际部署需要关注:飞地内存限制(SGX 的 Enclave Page Cache 大小有限,大数据集需分块处理)、远程认证的信任模型(如何证明飞地运行的是预期代码)、侧信道防护(缓存时序攻击、Spectre 类漏洞的缓解措施)、以及与现有应用框架的集成(Gramine、Occlum 等库操作系统简化移植)。TEE 不是万能的,但其低开销、高兼容性的特点使其成为许多商用隐私计算方案的基座。
综合来看,TEE 以硬件信任根提供了高性能的机密计算能力,是 PETs 生态中不可替代的一环。理解其安全模型、局限与部署要点,有助于在方案设计中合理使用 TEE 而非盲目依赖。