5.1 软件包管理器原理与选型
5.1 软件包管理器原理与选型
本节摘要:包管理器统一解决软件的获取、依赖、校验与卸载四类问题,核心机制是仓库集中存放、元数据描述依赖、签名保证信任、解析器计算安装方案。本节从一次升级引发的依赖地狱完整复盘讲起,拆解包管理器的四大机制,并回答"为什么不建议源码编译装一切"。
事故现场:一个安全补丁 引发三小时瘫痪
某年的例行安全扫描后,运维同学收到通报:线上一台老服务器使用的图像处理库有已知漏洞,需要升级。他执行了升级命令,然后屏幕开始滚动他从未见过的输出:
The following packages have unmet dependencies: libimage-dev : Depends: libimage9 (= 2:1.8.2-1) but 2:1.9.0-2 is to be installed app-render : Depends: libimage8 but it is not installable
依赖冲突。他按网上搜来的建议强行继续,又手工删了几个"碍事"的旧包,半小时后这台机器上的图形相关服务全部起不来——渲染服务、缩略图服务连环报缺库。他掉进了经典的依赖地狱:A 要新库、B 要旧库、C 的版本被前面操作搞乱,手工掰每一步都在加深混乱。
最终解法是请了一位对包系统熟悉的同事:先把机器上所有手工操作的痕迹列出清单,用包管理器的自我修复能力重建依赖一致性,再按依赖顺序分步升级。三小时恢复。复盘记录里写的教训很朴素:在包管理器面前耍手工操作的小聪明,等于在簿记系统里手改账本——短期看着省事,对账日全线崩溃。
一、包管理器解决的四个问题
没有包管理器的年代装软件是什么体验?下载源码或二进制、手工放到各目录、缺什么库再去找、卸载时猜哪些文件是它留下的。包管理器把这四个痛点各给了一个系统化解法。
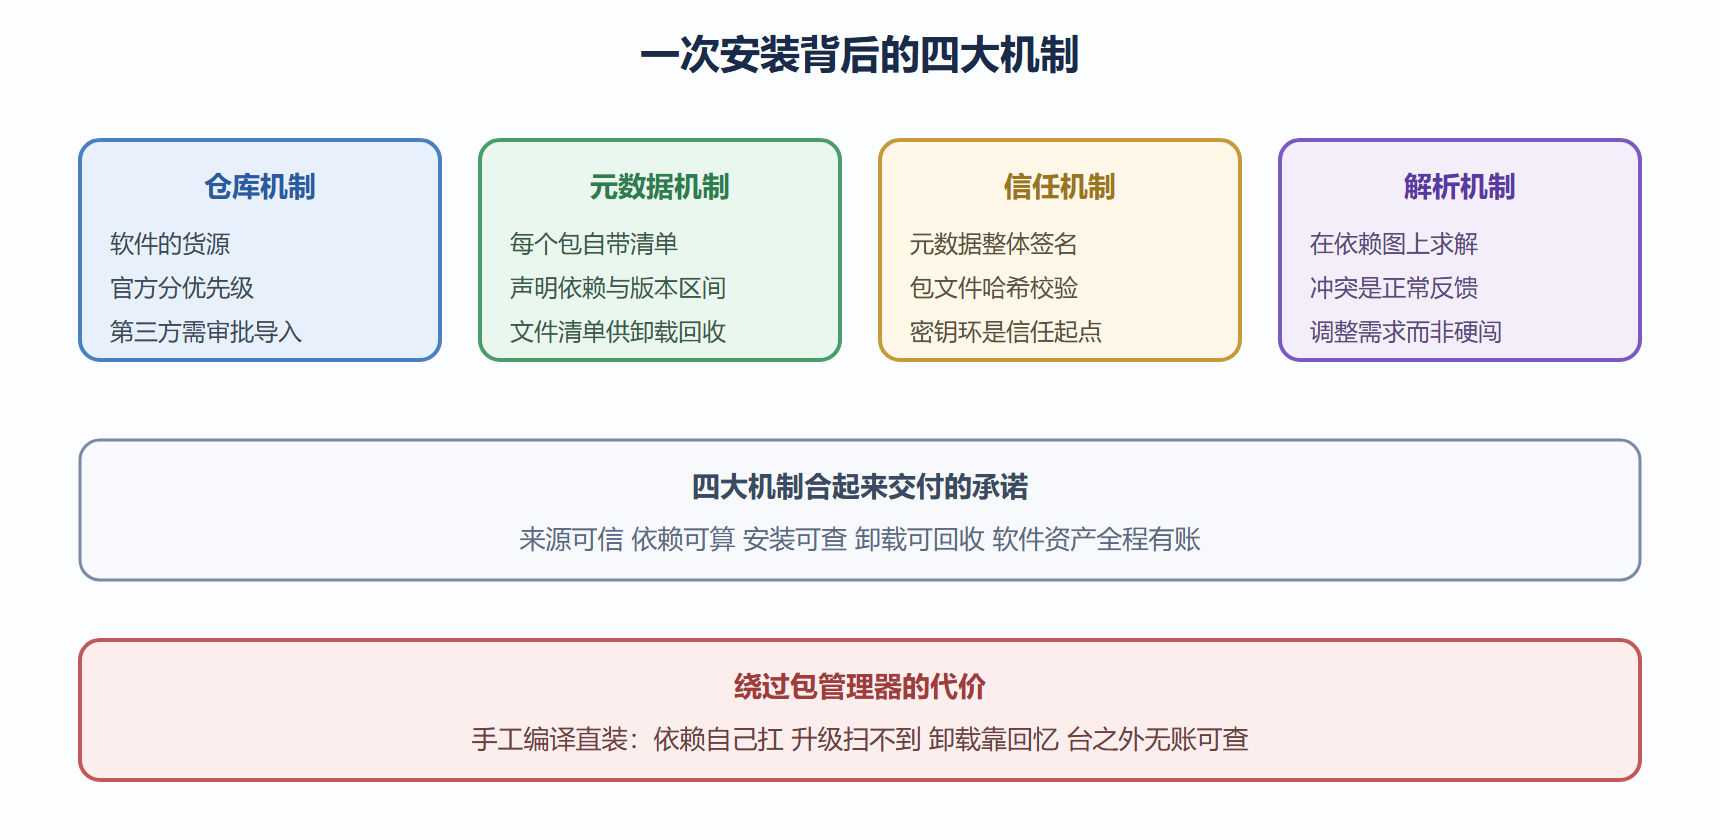
获取问题:软件集中在仓库里,一条命令按名安装。依赖问题:每个包自带元数据,声明"我需要哪些包、什么版本区间",由解析器统一计算方案。信任问题:包和元数据都有维护方签名,安装前验签,防篡改防劫持。卸载问题:包管理器记录每个包安装的全部文件,卸载按清单回收,不留孤儿。
四个问题里依赖是最难的,值得单独展开。一个包的依赖形成有向图:它依赖别人、别人又依赖别人。解析器要在这张图上找到一组同时满足所有版本约束的包组合——这是个不平凡的求解问题,两大家族用了不同的思路(5.2 节对照讲)。对使用者的启示是:依赖冲突不是异常,是求解空间太窄的正常反馈;正确反应是"放宽约束或调整需求",不是"强行继续"。
看一眼本机的包管理视图:
dpkg -l | tail -5
||/ Name Version Architecture Description +++-==============-============-============-================================= ii zlib1g 1:1.2.11 amd64 compression library ii zip 3.0-12 amd64 Archiver for .zip files
每行是一个已安装包的记录:状态两位字母、名字、版本、架构、描述。ii 表示正常安装。这个清单就是系统的"软件台账",第 2 章学过的文本流水线可以直接对它做统计——装了多少包、哪些与图形相关、哪些是手动装的,几条管道的事。
二、仓库:软件的货源与分层
仓库是集中存放包与元数据的服务器目录,包管理器按配置的仓库列表工作。看本机配置:
apt policy | head -12
500 http://mirrors.aliyun.com/ubuntu jammy/main amd64 Packages release v=22.04,o=Ubuntu,a=jammy,n=jammy,l=Ubuntu,c=main 500 http://mirrors.aliyun.com/ubuntu jammy-updates/main amd64 Packages
每个仓库条目带优先级数字和一段发行版信息。数字表示来源优先级,信息的每个字段都有含义:哪个发行版、哪个组件、维护者是谁。安装时解析器在所有可用仓库的并集里找方案。
仓库的分层是质量与稳定性的分级:主组件是官方维护的核心; universe 是社区维护的大池子,量大但保障弱;更新与安全组件是补丁通道;第三方仓库是软件作者自己发布的货源,质量参差——第三方仓库加得越多,依赖求解空间越混乱,开篇事故的一个诱因就是机器上混着三个第三方源。治理建议:第三方源逐个审批、记录用途、定期清理,能不要就不要。
三、信任链:签名为什么重要
从仓库下载的包,凭什么信?信任链的构造分两层。仓库元数据整体有维护方的签名,包管理器下载后先验签——签名对不上就拒绝整个仓库的更新,这是防投毒的第一道闸。包文件本身也有签名与哈希,安装时校验完整性。
密钥的分发是信任链的起点:系统的密钥环里预置了发行版官方的公钥,第三方仓库要你手工导入它的公钥——这一步等于你亲口说"我信任这个源"。所以"导入第三方密钥"从来不是例行公事,是一次授权决定,导入前应该想清楚这个源值不值得信。
apt-key list 2>/dev/null | head -8 || apt trust --list | head -8
输出列出密钥环里的每个信任来源:发行版官方、云厂商镜像、你导入过的第三方。这份清单应该和你的仓库清单对得上——有仓库没密钥或反之,都值得查一查来历。
四、为什么不建议源码编译装一切
源码编译不是不行,是它把包管理器解决的四类问题全部退回手工模式:依赖自己找、版本自己记、文件撒进系统目录、卸载靠回忆。编译安装的软件对包管理器是不可见的,台账上没有,升级扫描扫不到,安全通告对不上号——它成了软件资产的黑洞。
合理的定位是:包仓库里有的,一律用包;仓库里没有或版本特殊需要定制的,才编译,并且编译产物打包成正式包格式再安装,让它进台账。这既满足定制需求又不破坏管理面。
⚠️ 常见坑:为了装一个新版工具,往稳定发行版上混加新版仓库再降级依赖,是依赖地狱的第一大入口。需要新工具时优先考虑:官方是否有向后兼容的独立包、容器里跑、或升级整个系统计划——唯独不要在生产机上混源硬拼。
五、选型:两大家族怎么面对
APT 与 DNF 的差异不在命令名,在设计立场的几点不同:元数据格式不同(deb 与 rpm 生态)、解析器策略不同、仓库管理工具不同。使用层面九成操作一一对应,第 5.2 节给完整对照表。这里只说选型立场:跟发行版走,Debian 系用 APT、红帽系用 DNF,不要跨生态混装;团队统一到一族,经验才能沉淀。真实的复杂不在"哪个更好",在"别混着用"。
图 5-1 包管理器四大机制协作图
常见疑问解答
依赖冲突第一次该做什么
第一反应是读完整报错再动。报错里写着哪个包要哪个版本、冲突在哪两端——读懂了往往方案自现:升级被依赖方、降级需求方、或接受一个折中版本。第二反应是收窄范围,检查是否混了第三方源导致求解空间互相打架。最不该做的是带强制选项硬闯,那是从"解方程"退化成"砸方程"。
snap 和 flatpak 这类新格式怎么看待
它们把应用连依赖打进自包含的包,隔离性好、跨发行版通用,适合桌面应用。服务器侧主流仍是传统包体系:体积更小、启动更直接、与系统集成更深。两者不是替代关系,按场景选即可——桌面要新应用找新格式,服务器要稳底座用传统包。
安全补丁怎么跟
发行版的安全通告按包列受影响版本,对照自己的台账就能筛查。习惯做法:订阅发行版安全通告、每周固定升级窗口处理、高危漏洞走紧急流程。台账准确性是这一切的前提——这又回到"别绕过包管理器"的老话,黑了账的机器连"中没中招"都答不出来。
版本号里的冒号和短横线是什么
完整的版本号分三段:纪元比大小用(极少出现不同)、上游版本、发行版修订。比较版本时是分段比较的,所以 1.10 比 1.9 新(第二段按数字比)。读懂版本号在精确指定版本安装与锁定时是刚需,5.2 节实战会用到。
六、演进一瞥:包管理器的来路
知道一点来路,能帮你理解现在的设计。最早的包格式解决的是"打包与解包"这一个动作;后来发现依赖是核心痛点,才有了依赖声明与解析器;再后来互联网兴起,仓库与在线升级把"下载找包"也自动化了;签名机制则是安全事件倒逼的产物。每一次演进都在回答一个真实故障提出的问题——这与本教程的主线何其相似:技术体系的形状,是被事故塑造的。近年容器把"应用加依赖加运行环境"整体打包,看似要革包管理的命,实则换了层次:容器镜像的构建过程本身仍大量使用包管理器,它把包管理的结果冻结成不可变层。所以学包管理不会过时,它在容器时代是更底层的基本功。理解了这一点,面对任何新工具你都能问出正确的问题:它把哪一层的问题搬走了,哪一层还留在原地。
本节刻意少列具体命令、多讲机理,是因为两族命令在下一节有完整对照,而机理没有第二遍。一个自检方法供你检验机理是否真的懂了:向一个外行解释为什么装软件要去仓库、为什么有签名、为什么会有依赖冲突这三问,能用生活里的比喻讲明白——比如仓库之于货站、签名之于封条——就算懂了;讲不明白就回来再读对应小节。能教会别人的知识才是自己的。
关于信任机制还想补最后半句:密钥会过期、会轮换、会因安全事件被吊销,所以密钥环也需要纳入巡检——过期密钥导致的仓库报错,症状是更新失败,根因在信任链,不知道这一点的排查者很容易往网络问题方向白费力气。包管理器的报错信息通常很诚实,前提是你知道它每个字段的所指。
本节要点回顾
- 包管理器四问:从哪来 靠什么 信不信 怎么删——四大机制各答一问
- 依赖冲突是求解空间的正常反馈:读完整报错再动 强制选项是砸场子
- 仓库分层即质量分层:第三方源逐个审批 定期清理 少一个是一个
- 导入第三方密钥是授权决定:密钥环清单要与仓库清单对得上
- 编译不是罪 绕过台账才是:编译产物打成正式包再装 资产不留黑洞
- 选型跟着发行版走 唯独别混:真正的复杂在混用 不在优劣
下一节进实战——APT 与 DNF 的命令对照、版本锁定与一次升级事故的标准处置。
顺带一提:包的文件清单不止用于卸载,还是排错的利器。"这个配置文件是哪个包装的""这个命令属于哪个包",两个问题都由清单查询回答——按文件反查包名的命令在两族都有,记不住具体参数没关系,知道"能查"并会搜,就已经超过多数人了。