第7章 治理层:安全监控与生产实战
第 7 章 · 治理层:安全监控与生产实战
章节摘要:容器进生产前的最后一层是治理:纵深防御的安全模型、指标与日志的观测体系,以及一场把前六章所有知识串起来的完整部署实战。本章收束全书——每一节用到的原理都能在前面的层里找到出处。
学习目标
- 说出容器安全的三道防线与各自的攻击面收敛手段
- 搭建最小可用的指标采集与日志管理
- 掌握容器故障的分层定位法与常用取证命令
- 独立完成一个三层应用从 Dockerfile 到 Compose 的生产化部署
核心概念速览
安全是层层设卡,观测是处处留痕,实战是把前六章的每一层各就各位。
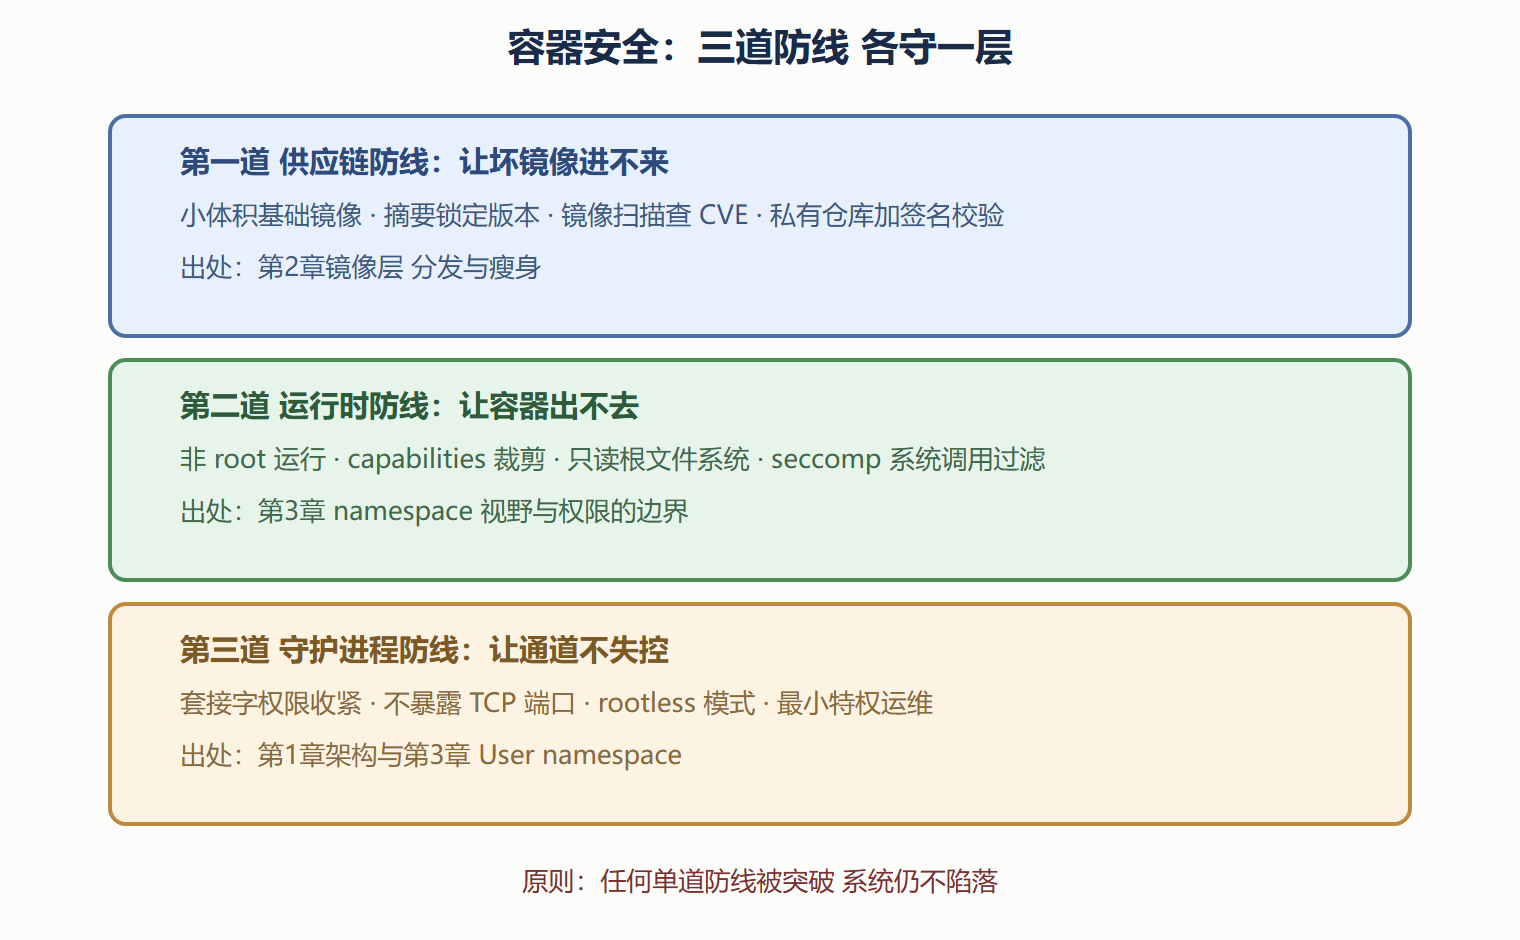
容器安全纵深防御模型
子章节导航
7.1 容器安全纵深防御
从镜像供应链到运行时加固再到守护进程防护,逐道防线给出可执行的加固清单与验证命令。
7.2 监控与日志体系
docker stats 之上的指标采集、日志驱动的选择与轮转、以及"指标定位症状、日志定位原因"的排障协作。
7.3 生产部署实战与排错套路
一场完整的三层应用生产化部署,随后是把故障按层定位的方法论与高频故障速查。
子章节之间的逻辑关系
7.1 与 7.2 是并列的两根支柱(安全管风险、观测管可见性),7.3 把两根支柱连同前六章的层全部装进一次真实部署:
安全三道防线(7.1)+ 观测两条通道(7.2) | v 生产实战:把每一层各就各位(7.3)
用最后一章检验全书
本章每个知识点都能追溯到前面的某一层:安全的三道防线分别建在镜像层、运行时层与守护进程之上;观测的两条通道读的是 cgroup 账本与日志驱动;实战清单的八个问题各对应一章的原理。因此本章既是新内容,也是一次总复习——如果某条加固项或某个排错判据让你想不起它的出处,说明对应章节还值得重读。最后一节的部署实战请务必亲手做一遍,做完它,这套分层知识才真正属于你。
前置知识与后续延伸
- 前置:全书六章——本章每个知识点都有前面章节的出处,是检验学习成果的最好场合
- 为后续延伸:Kubernetes 进阶、服务网格、平台工程,都以本章的治理能力为起点
评论区
(0)
U