4.1 列控系统体系:CTCS 分级与 ETCS 对比
4.1 列控系统体系:CTCS 分级与 ETCS 对比
本节摘要:列控系统是铁路安全的定盘星,中国标准叫 CTCS,欧洲标准叫 ETCS,思路同源:按"行车信息走什么通道"分级。本节讲透 CTCS 从零级到三级的跃迁逻辑、目标距离模式曲线怎么算、为什么 350 公里时速必须上无线闭塞中心。读完你能画出列控层级图,并说清中欧两套体系的同与异。
一场关于追尾的百年防御战
铁路史上最沉重的教训都指向同一个场景:前车停了,后车不知道或来不及知道。防御这场战争的第一代武器是空间隔离——把线路切成闭塞分区,一个分区同一时间只放一列车,后车无论如何进不了有车分区。但空间隔离的代价是密度上限:分区越长,追踪间隔越大,1.3 节算过的运力账就越难看。于是百年防御战的主线变成了一个工程问题:在保证"后车永远停在前车之前"的前提下,怎么把间隔一压再压?
压缩的每一次跃迁都由信息通道的升级驱动。只要后车能更早、更细地知道"前车在哪、自己还剩多少空间",它就能贴得更近而依然安全。列控系统的分级,本质上就是信息通道的分级。
CTCS 分级:按信息通道升级
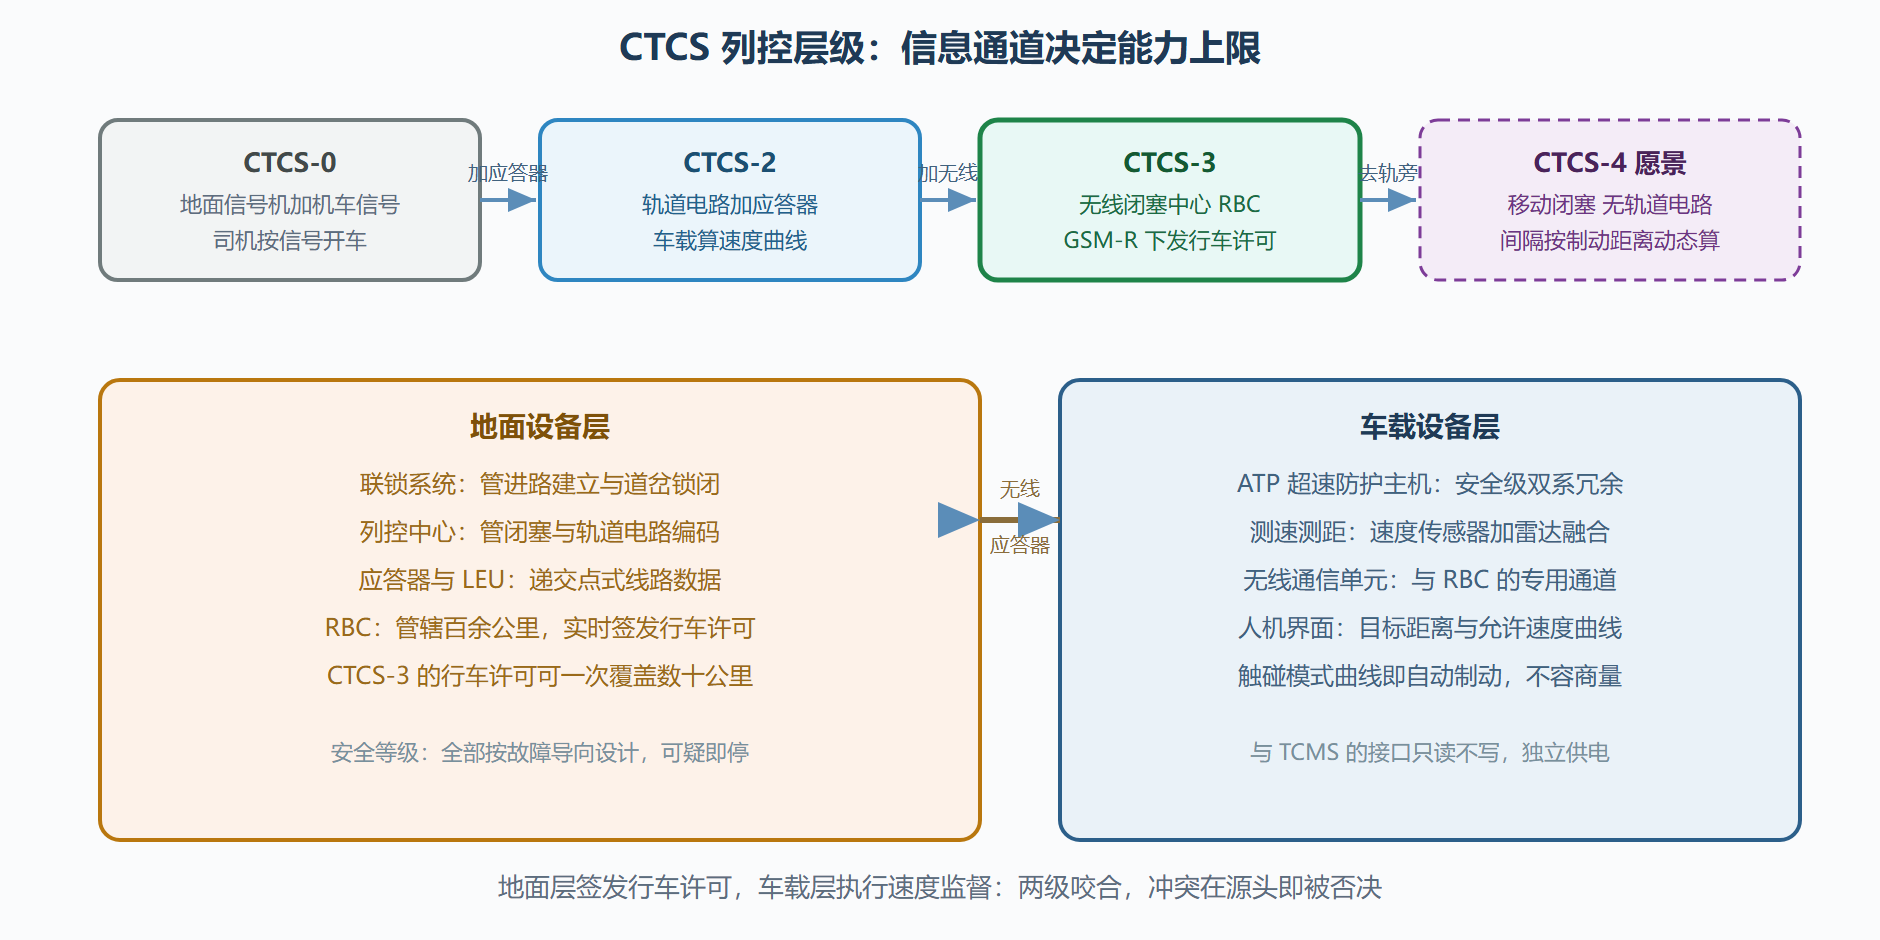
中国列车控制系统(CTCS)按信息通道分四级,逻辑清晰得可以画成一张梯子。CTCS-0 级面向普速铁路:地面信号机给司机看,轨道电路把分区占用传给机车信号,司机按信号开车。CTCS-2 级引入应答器:轨道电路仍然管占用检查,限速、坡道等线路数据由轨旁应答器在列车通过瞬间精准递交,车载计算机据此计算速度曲线,超速自动制动——司机第一次从"守规则者"变成"被监督者"。CTCS-3 级更进一步:轨道电路退居"占空检查"的底线角色,行车许可由无线闭塞中心(RBC)通过 GSM-R 无线通道实时下发给列车,闭塞分区不再是唯一的间隔单元,车载设备拿到的是前方几十公里的连续目标距离与目标速度曲线。CTCS-4 级是愿景态:彻底去掉轨道电路,靠列车自主定位与完整性监控实现移动闭塞,前后车的间隔完全按制动距离动态计算,目前尚无商业应用。
分级的核心算法叫目标距离模式曲线:车载设备根据当前位置、线路限速、坡道制动参数,实时倒算"以当前速度跑下去,每个位置允许的最高速度是多少",速度一旦触碰曲线,制动自动接管。这条曲线把"安全间隔"从静态分区升级成随位置连续变化的一条数学包络线——司机看到的车载屏幕上,那条不断逼近的黄色减速线就是它。
图 4-1:CTCS 列控系统层级与信息流
CTCS 与 ETCS:同源不同径
欧洲的 ETCS(欧洲列车控制系统)与中国的 CTCS 是近亲——CTCS 的分级框架本就借鉴了 ETCS,两套体系在 L1、L2 级的架构上几乎可以逐条对译。分野出现在应用场景与后续路线的选择上:
| 维度 | CTCS(中国) | ETCS(欧洲) |
|---|---|---|
| 分级框架 | 零级至四级,三/二级为主力 | L0 至 L3,L1/L2 为主力 |
| 350 公里时速方案 | CTCS-3:无线加 RBC,CTCS-2 作后备 | ETCS L2:无线加 RBC,架构同源 |
| 无线平台 | GSM-R 专用频段 | GSM-R,正演进 Future Railway 通信 |
| 部署逻辑 | 新建高速线一步到位全网统型 | 多国多厂商既有线渐进改造 |
| 完整性监控 | 依赖轨道电路 | L3 探索列车自监控实现移动闭塞 |
| 互联互通 | 全国一张网,车型全线通跑 | 跨国互通是核心诉求,边界多 |
两条路线的差异根源在起点:欧洲要在几十个国家的存量路网上做互通,改造必须兼容万国牌存量设备,因此 ETCS 的演进克制而缓慢;中国是在新建高速网上做统型,一步到位部署 CTCS-3,反而在 350 公里时速的商业运营上跑到了前面。一个耐人寻味的互证:欧洲运力最紧张的通道同样在向 L2/L3 演进,中国普速改造则在借鉴 ETCS L1 的点式思路——两套体系正在彼此的延长线上相遇。对中国读者,记住一个判断就够了:时速 300 公里以上必须走 CTCS-3,因为它提供的长距离行车许可是压缩追踪间隔、支撑 3 分钟设计能力的前提,轨道电路的点式信息量撑不起这个密度。
本节要点回顾
- 列控百年防御战的主线是压缩追踪间隔,每一次升级都由信息通道扩容驱动;
- CTCS 按通道分级:零级靠地面信号,二级加应答器与车载曲线,三级上无线与 RBC,四级移动闭塞是愿景;
- 目标距离模式曲线把安全间隔从静态分区升级为随位置连续变化的数学包络;
- CTCS 与 ETCS 同源异径:欧洲为存量互通渐进改造,中国为新建统型一步到位;
- 350 公里时速选择 CTCS-3 的根本理由:长距离行车许可支撑高密度追踪,这是二级的信息量给不起的。
常见问题
问:CTCS-3 列车的无线通道中断了怎么办?
答:无线通信单元与 RBC 的连接有严格超时管理,通信中断超过阈值,车载设备按规程自动降级,转入 CTCS-2 后备模式继续运行——地面轨道电路与应答器仍在工作,只是行车许可的更新粒度变粗、效率下降。安全不降级,降的是效率,这套"有备胎的主路"设计是高速列控可靠性的关键。
一次冒进风险的防御推演
把列控的防线放进一个假想场景里推演。设想过岔限速未执行:司机未按目标速度减速,车速逼近模式曲线。第一道干预是车载报警——曲线尚有余量,声光警告提示司机减速;若没有响应,第二道是自动驾驶扣——最大常用制动自动施加,列车按曲线减速停住;若制动系统本身出问题,第三道兜底是紧急制动加列车完整性检查。三道干预层层设防,任何一道生效,事件就止步于邻界事件而非事故。
推演的价值在于看清列控的设计立场:它不信任任何单一环节,包括司机的注意力和制动设备的可靠性。每一道干预都有独立的触发条件与执行通路,这正是 6.1 节纵深防御思想在设备层的预演。而推演的另一个收获是事件分级的视角:绝大多数安全风险在第一道报警处就被消化,能走到第二道的已是极少数——列控系统的日常,是把成千上万次"差一点"无声地掐灭在报警这一级,这也是它作为安全定盘星最被低估的功劳。
追问:临时限速怎么下达
施工或设备异常需要限速时,列控系统走一条专属的严谨通道。调度台起草临时限速命令:限速值、起止里程、生效时间,经校核岗核对——值对不对、里程对不对、与相邻限速是否冲突——确认后写入临时限速服务器,再分配到对应的列控中心与无线闭塞中心;应答器报文与无线行车许可随之更新,列车在到达限速点之前的制动距离外收到命令,车载设备把临时限速纳入速度曲线。整条链路的每个环节都有编号与回执,漏传、错传在闭环核对中现形。
这条通道设计的苛刻之处在于双向防错:命令下早了会影响不该限速的列车,下晚了制动距离不够;里程错一格,限速就落在错误的位置。所以临时限速有专门的校核制度、双确认流程与激活时机的规则——它是列控体系里人为介入最多、也最考验管理纪律的环节。把这条链看懂,就明白了"限速"两个字在高铁上从来不是一个标志牌,而是一整套贯穿地面与车载的分布式事务。