6.1 安全工程与风险管控
6.1 安全工程与风险管控
本节摘要:化工危害的火、爆、毒三座大山,来自石化的高温高压、易燃易爆与危险化学品的密集聚集。本节讲清安全工程的三层思路:本质安全(从源头少危险)、工程防护(把风险挡在容器里)、管理红线(用制度守住操作边线),并结合装置设计与应急救援讲如何把风险压到可接受水平。读完本节,你会明白石化安全不只是「小心点」,而是一整套可计算的系统工程。
为什么化工一谈安全就格外严肃
空气里有氧、管里有可燃气体、塔里有上千度高温、罐里存着有毒介质——这些要素在石化装置里高度密集,天然的火灾、爆炸与中毒风险全占齐了。更糟的是它们彼此还能叠加:一处泄漏点火、蔓延、连环爆炸。正因为后果严重,化工安全才发展成一套从设计就开始介入的规范体系,而不是靠事后「多加小心」。
第一层:本质安全,从源头少危险
安全工程的第一原则叫本质安全——最好让危险本身就小,而不是想办法防住大危险。落地成三类原则:
- 减少危险量:用更小的存量、更低库存和更紧凑的布置,缩短危险介质存在的体量。能少储就少储,能低浓度就不高浓度存放。
- 减缓危险态势:用更温和的操作条件或更稳定的工艺介质,让「即使出事」爆发力也更小。
- 代替危险介质:用低毒、难燃的介质替代高危物质,或在可行时改用更安全的反应路径。
本质安全的境界是「从设计上让事故难以发生」,它比任何一套事发后的应急救援都更根本。这也是为什么工艺路线比选时,安全得分要作为硬性指标参与打分,而不仅是附加说明。
第二层:工程防护,把风险挡在容器里
当危险无法从源头消除,安全工程退而求其次,用工程手段把风险「圈在它该在的地方」。常见的防护手段:
- 材质与耐压设计:按最高工况选用耐温耐压耐蚀的材质与厚度,让容器在异常时也不致命。
- 泄压与防爆:安全阀、爆破片、火炬系统在超压时泄放,防止压力积聚到爆炸临界。
- 泄漏与测控:可燃气体/有毒气体探测器、火焰探测与联锁,一旦异常就自动隔离或停车。
- 防火间距与消防:装置之间留足防火间距,配备固定/移动消防设施,把单点事故限制在可控制范围。
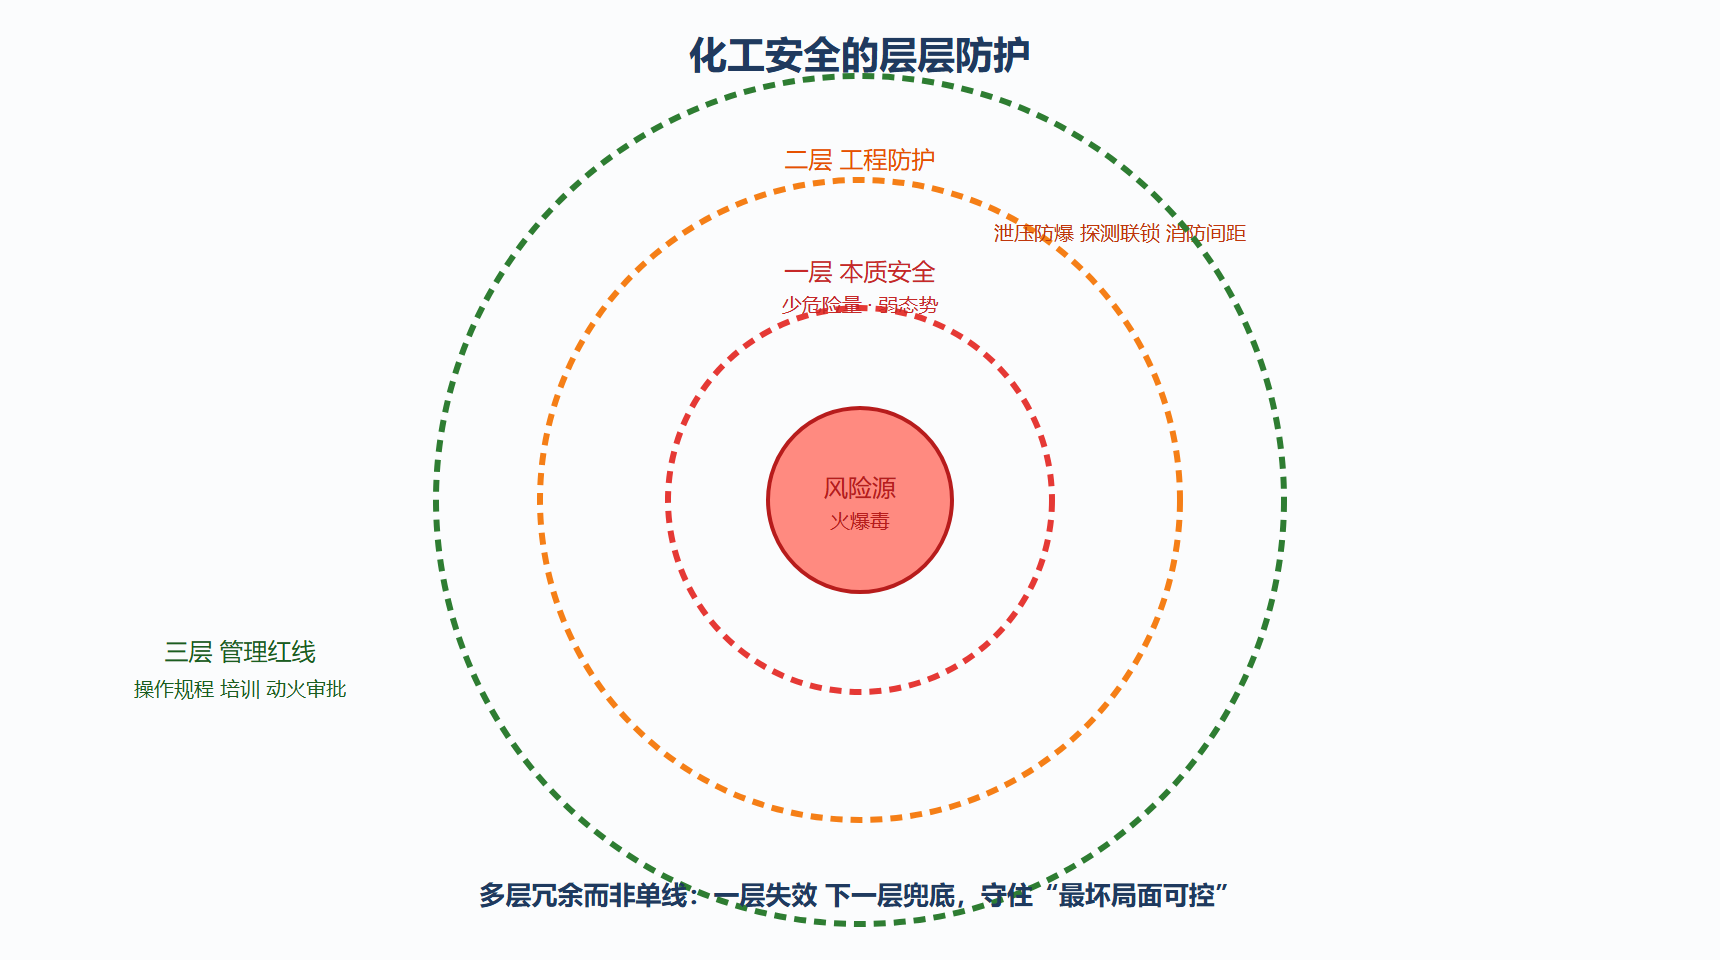
这一层本质上是用「多层冗余」换确定性:即便某一道防护失效,还有下一道兜底。这也是为什么化工装置的安全阀、探测器、联锁系统往往层层相扣——它假设最坏情况会在某一个环节出现,然后把最坏控制在局部。
图:化工安全的层层防护模型
下面这张 SVG 用同心防线把「本质安全→工程防护→管理红线」与应急救援的空间层次画清楚,展示安全是多环嵌套而非一条线。
第三层:管理红线,用制度守住操作边线
再完美的工程,也要有人来操作。石化安全的第三层,是把「不该做的」用制度钉死:
- 标准操作规程(SOP):把每一步操作流程化、文档化、可培训、可审查,防止凭经验蛮干。
- 动火与进罐等特种作业审批:高风险作业层层审批,多方确认隔离与气体检测后再动手。
- 培训与演练:让每个岗位都熟悉异常工况的处置流程与逃生路线,定期实战演练。
- 事故调查与教训闭环:把每一起事件(即使未造成后果)纳入复盘,反哺设计与操作文件。
这三层的关系很清楚:本质安全减少源头危险,工程防护把剩余风险圈起来,管理红线保证人不会犯下让防线失效的错。三者缺一不可,也互为回补。
⚠️ 常见误区:以为「装了安全阀、探测器」就安全了。真正的安全是系统性的——设计、工程、管理三层同时成立;任何一层缺失,多敲一道防护都是运气而非保障。
从单点防护到系统韧性
成熟的化工企业早已把「安全关口」前移到系统层面:风险评估从设计阶段就做,运行期持续做变更管理与工艺危害分析;应急体系在事故前就备好隔离、消防、疏散与救援的一整套预案;企业还把安全绩效拆成可度量的指标,纳入日常运营。这种系统韧性,才是「特大石化装置也能安全运行几十年」的根本原因——安全不是事故应对,而是把风险前置到每一处设计和管理细节里。
在工程与管理两层之下,很多企业用「作业条件危险性评价(LEC)」把风险量化定位。下面这段概念代码演示:风险不是一个拍脑袋的定性词,而是「可能性、暴露频率、后果严重度」三个参数的乘积。
# LEC 简化风险评价(概念示例) def risk(L, E, C): # L 发生可能性(0.1~10) E 暴露频率(0.5~10) C 后果严重度(1~100) return L * E * C score = risk(L=3, E=6, C=15) # 可能性中等、较频繁暴露、后果重大 print(round(score, 1)) # 271.0 → 高度危险,须整改 # 分级参考:<70 低危 · 70~160 显著危险 · 160~320 高度危险 · >320 极度危险 # 用途:把「安全靠感觉」变成「安全可排序」,为整改优先级提供依据。
本节要点回顾
- 三大风险并置:火、爆、毒因高温高压与易燃易爆介质而极易叠加升级。
- 本质安全是源头:减少危险量、减缓态势、代替介质,让危险本来就小。
- 工程防护是圈住:泄压防爆、探测联锁、防火间距与消防,多层冗余兜底。
- 管理红线是钉死:SOP、特种作业审批、培训演练、教训闭环守住操作边线。