10.1 行车安全核心机制
10.1 行车安全核心机制
前九章的组织方法都有一个隐含前提:不出事。本节把这个前提摊开——安全不是一种运气,而是一套被精心设计出来的机制。看懂这套机制,你就同时看懂了铁路规章里那些"繁琐"条文的用意,以及一起事故为什么总能沿着一条清晰的链条被复盘。
本节摘要:行车安全机制的核心是纵深防御:信号与联锁防"办错",列控与自动停车防"冒进",行车指挥与规章制度防"系统性漏洞"。事故分析采用事故链方法——事故是多环失误串联的结果,安全管理就是找到并加固最薄弱的环。安全冗余是效率的对价,任何压缩冗余的措施都要过结构化评估。
三道防线:让失误停在半路
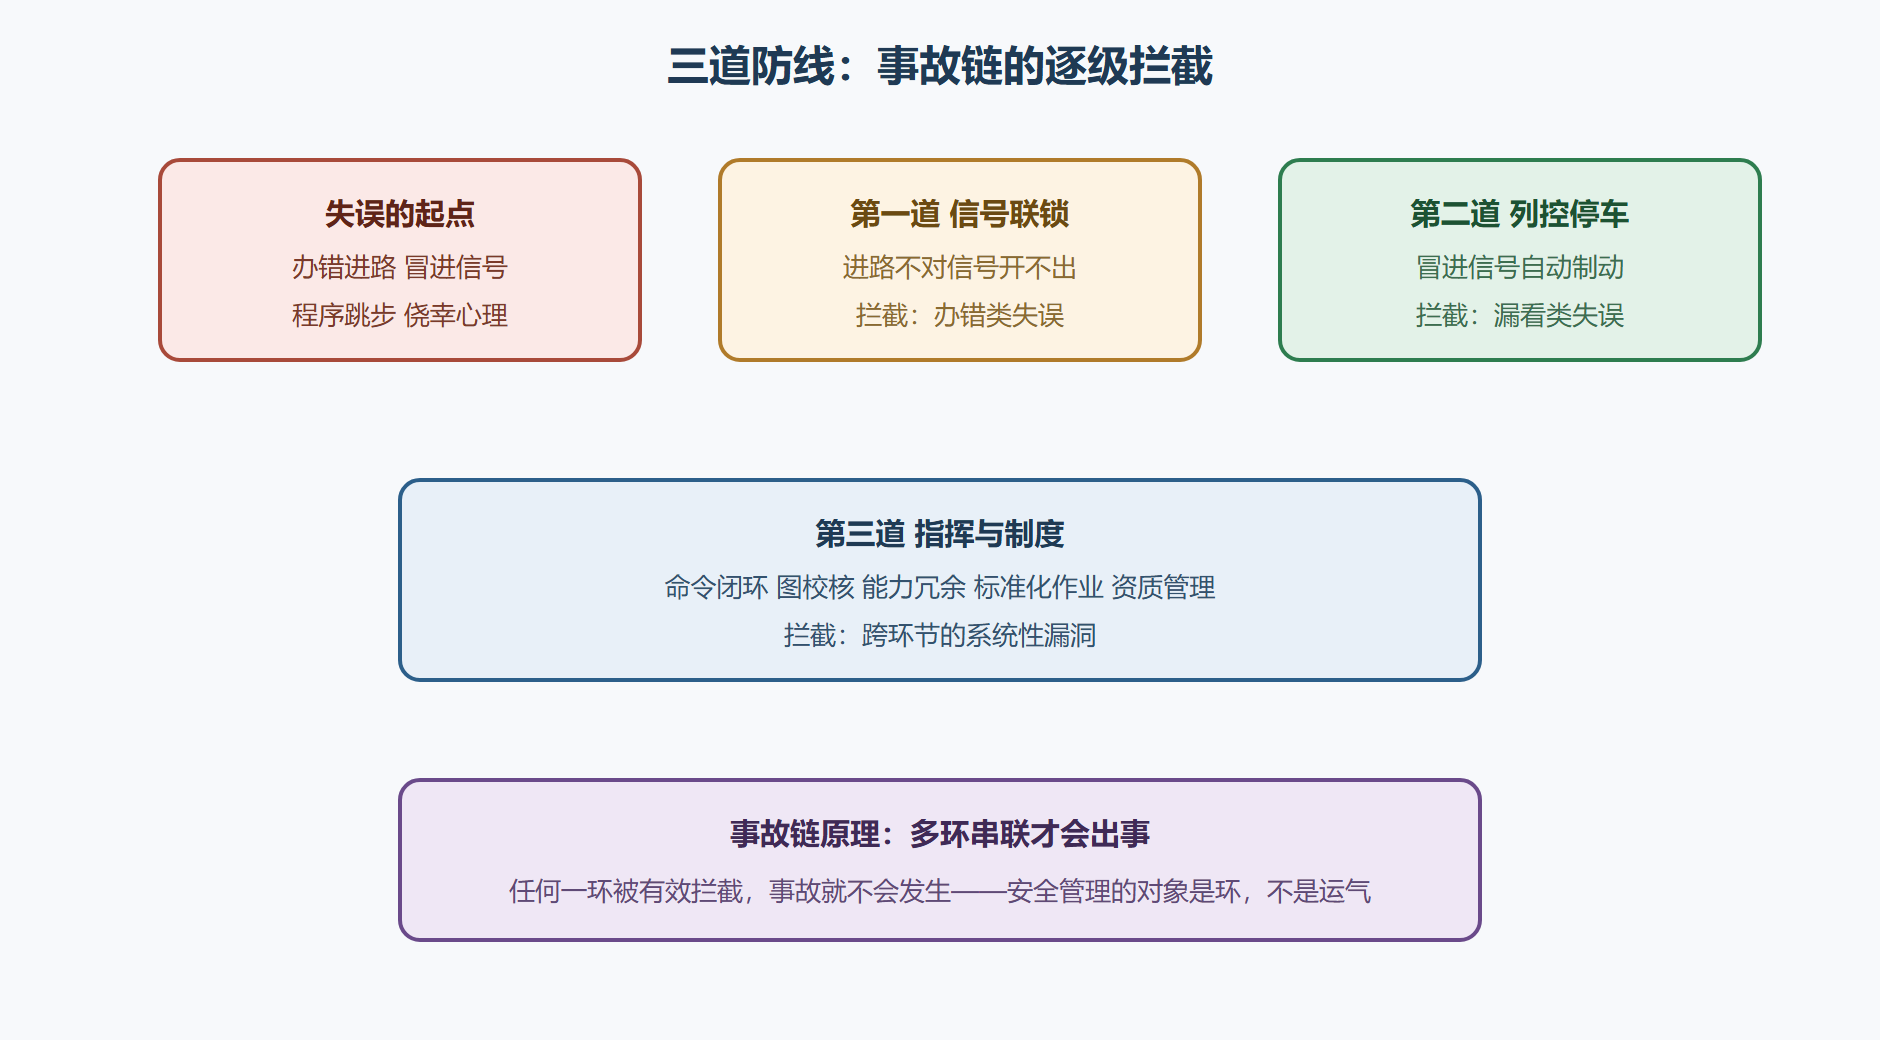
第一道防线:信号与联锁,管的是"办错进路"。联锁的基本承诺是:只要信号能开放,进路必然正确且锁闭——道岔位置不对、进路有冲突、股道被占,信号都开不出去。它把无数种可能的人为失误(记错股道、排错进路、忘扳道岔)压缩成一个简单的判断题:信号开没开。
第二道防线:列控与自动停车,管的是"错过信号"。司机瞌睡、看错、误判,设备假设这些都可能发生:列车冒进出站或通过禁止信号时,列控系统自动实施制动停车。这道防线把"人的最后一眼"也纳入了保护——它默认人会在最不该失误的时刻失误。
第三道防线:行车指挥与规章制度,管的是"系统性漏洞"。前两道防线都是单列车、单车站尺度的,而运行图缺陷、能力透支、程序缺失这类系统性问题需要指挥层与制度层拦截——7.1 节的命令闭环、6.2 节的四道校核、3.2 节的利用率上限,从安全视角看全都是防线的组成部分。
三道防线还有一个共同的特征值得点破:它们拦截失误的方式都是让违规状态无法成立,而不是"违规之后追责"。信号开不出、列控制得停、命令发不出去——防线起作用的那一刻,当事人往往只觉得"今天不太顺"。好的安全体系就是这样一种存在:它默默吸收了大量无人知晓的失误,以至于系统里最常见的安全事件是"什么都没有发生"。理解这一点,才会明白为什么安全总结里最珍贵的材料,恰恰是那些未遂与隐患的记录。
图10-1 纵深防御:失误要在半路被拦截
事故链:复盘的手术刀
事故很少由单一失误造成,它是一串环节串联的产物:设备隐患在、程序有缝、人在疲劳时刻做了非常规操作、恰好没有监控系统捕捉——四环扣上,事故发生;任意断开一环,就只是一次未遂。事故链方法的作业流程是:还原时间轴、逐环标注失效原因、区分直接原因与系统性原因、对每一环提出断链措施。它的价值在于把复盘从"追责个人"扭转为"加固体系"——只处理直接责任人的事故调查,等于把链条原样留给下一个人。
一个案例:一次未遂险情的断链复盘
背景。某站调车作业中,车辆溜逸出站进入区间约三百米后被邻站值班员及时发现并报警,来车紧急停车,构成险性未遂事件。
操作。复盘按事故链走。时间轴还原:调车长撤出防溜铁鞋准备挂车——机车临时故障停车——作业组处理机车约二十分钟——期间一阵大风——车辆缓慢溜逸。逐环标注:环一是撤鞋后未采取其他防溜补充措施(程序允许"短时撤鞋"但未强制替代防溜);环二是机车故障后作业组全部注意力转向排故,无人监护停留车辆(分工设计缺监护位);环三是区间方向无溜逸报警手段,发现全靠邻站人工瞭望(设备缺口)。断链措施对应出台:撤鞋必须同步拧紧手制动机或放置止轮器、作业组任何情况下保留一名车辆状态监护、出站方向坡度为溜逸风险的车站加装区间入侵报警。
结果。三项措施覆盖三个环,同类风险在该站的敞口从三处收窄到零;该案例被整理为全局典型教材。
解读。这次复盘的教科书价值在于它对"直接原因"的克制处理:最容易归罪的环节(作业组没看住车)只是三环之一,而真正让事件免于升级的,是邻站值班员这道偶然在位的"人肉防线"——偶然在位的防线不能算防线,所以第三环的设备补强才最有长期价值。好的安全管理,是把偶然的拦截变成必然的拦截。
变式。把事故链方法正向使用就是风险评估:新措施上线前,沿"它可能怎样出错"的链条逐环设问,每环问一句"这个失误会被谁拦截"——答不上来的环,就是措施上线前必须补的口子。6.2 节编制校核、9.2 节的孪生推演,都可以看作这条设问逻辑在不同领域的化身。
常见误区
误区一:把安全等同于"不出事故"。 不出事故可能只是运气——防线漏洞还没被一连串失误击中。安全的评价对象是防线状态与隐患密度,事故只是体系失效的滞后显示。
误区二:自动化设备上线后可以减少演练。 恰相反,自动化改变的是失误的形态与节奏:人从操作者变成监督者,监督失效的演练(系统异常识别、接管时机)比操作演练更稀缺也更必要。设备越先进,人越要练"什么时候不信它"。
误区三:事故处理完就是处理完。 事故链方法的最后一环是措施有效性的回检:断链措施上线后,同类险情的未遂报告有没有下降?没有回检的整改,清单上完成了,链条上一环没断。
延伸问答:安全的两个辩证问题
问题:冗余投入有没有边界?
有,边界由风险量化给出。防线成本随冗余级数指数上升,风险下降却边际递减;超出"合理可行降低"的区间后,继续堆冗余是社会资源的错配——而且过度冗余还会催生新的失误形态(操作复杂化)。安全工程的成熟标志不是"不惜一切代价",而是把代价说清楚、把边界划出来。
问题:未遂事件要不要大动干戈地分析?
要,而且它是性价比最高的分析对象。未遂事件保留了事故链的完整结构,却没付出事故代价,等于免费的教材。行业里做得好的安全体系,无一例外都建立了未遂事件的无责报告通道——报告越踊跃,链条暴露越充分,真实的事故越少。对未遂报告者追责的制度,等于亲手关掉自己的预警雷达。
本节要点回顾
- 三道防线各管一类失误:联锁管办错、列控管漏看、指挥与制度管系统性漏洞。
- 事故链方法把复盘变成加固:对环不对人,偶然拦截要升级为必然拦截。
- 纵深防御的含义:不指望任何单一防线永不失效,指望失效不串联。
- 安全冗余是效率的对价,压缩冗余的措施必须过逐环设问的评估。
- 防线思维贯穿全书:能力计算里的天窗、运行图里的空隙、命令链里的复诵登记,全是防线。