6.2 数据加密与审计合规
6.2 数据加密与审计合规
本节摘要:加密解决"偷了也看不懂",审计解决"做了能追责"——两者合起来构成合规验收的证据链。本节按三态加密(传输、静态、全密态)讲清各自的防护边界与密钥管理,再用一次等保现场测评串出审计证据清单。
等保现场:测评师在数据库前会问什么
等保测评现场,测评师在数据库环节的提问有一套固定套路,逐条对应证据:口令怎么管的(出示策略参数与有效期配置);数据在网络上明文吗(出示传输加密配置与协议协商证据);盘上的数据是明文吗(出示静态加密开启状态与密钥管理方式);敏感字段的访问有记录吗(导出审计日志现场演示);日志留存多久(出示留存配置与归档)。把这五个问题倒过来就是整改清单——本节前半讲加密(对应第二、三问),后半讲审计(对应第四、五问)。提前按这份清单自检,测评从突击检查变成照单交卷。
三态加密:边界不同,各管一段
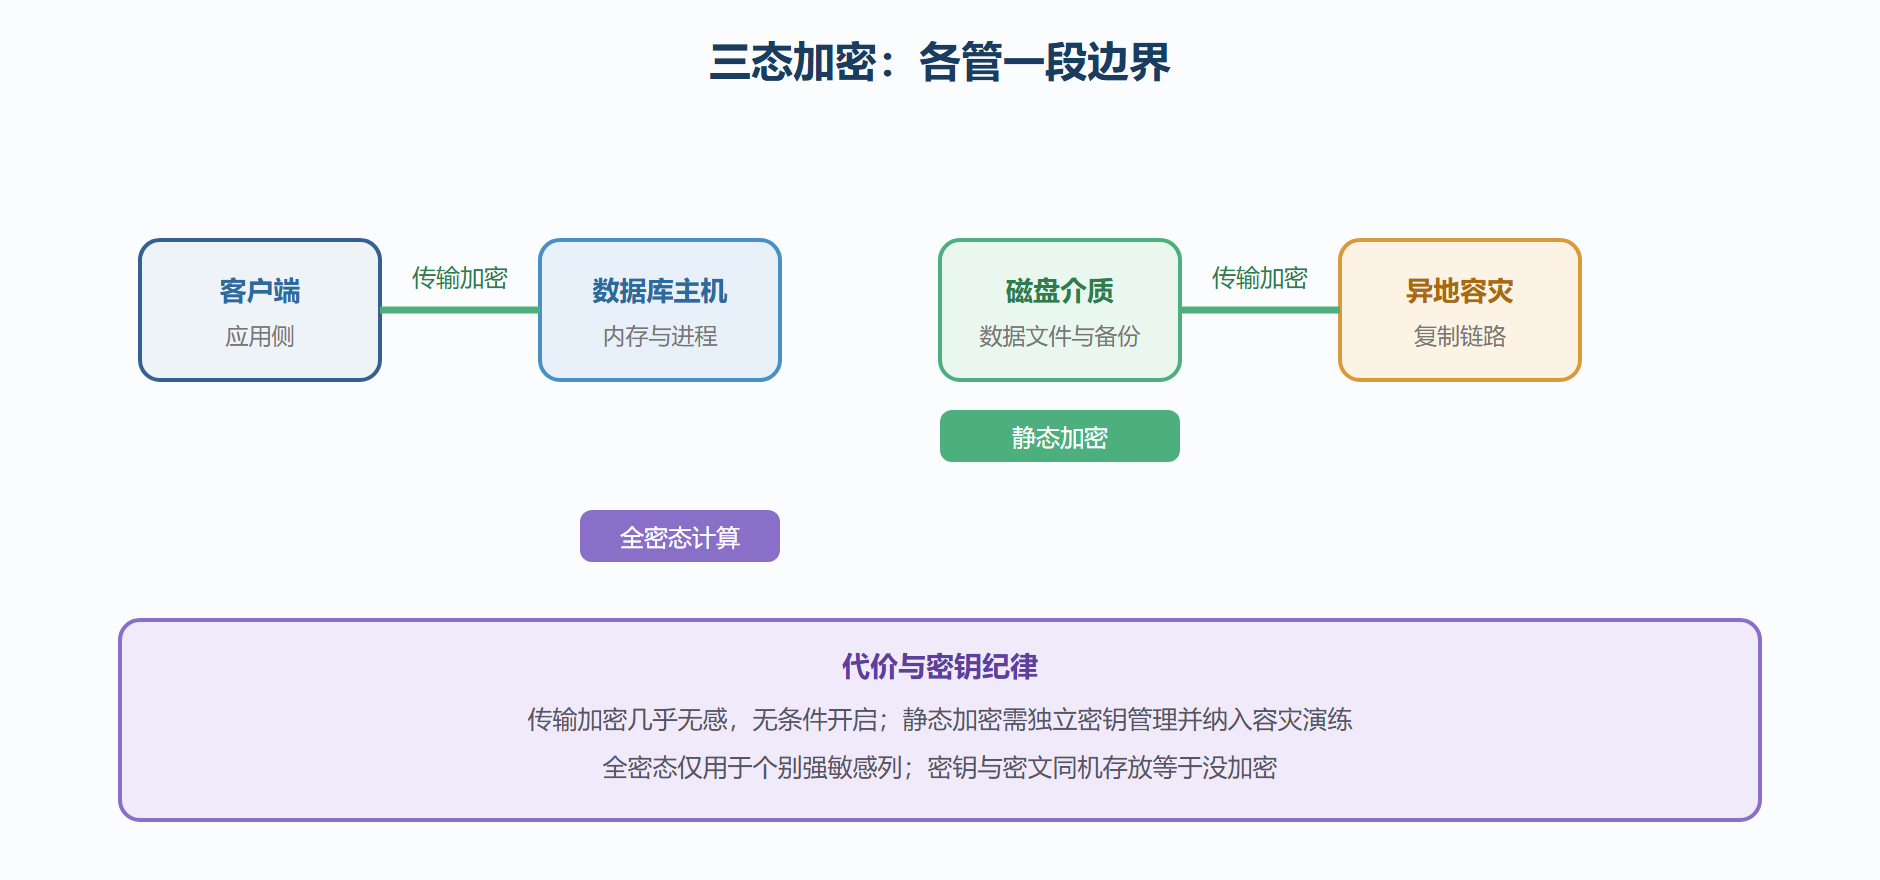
传输加密保护数据在网络上的路径:客户端到主机、主机到备机的复制链路,走加密协商后建立连接。它的性能代价主要是握手开销,长连接场景几乎无感——这是三态里性价比最高、应当无条件开启的一态。静态加密保护落盘的数据:数据文件、日志、备份在磁盘上以密文形式存放,磁盘或备份介质丢失时数据不可读。它需要密钥管理配合——密钥与密文放同一台机器等于把锁和钥匙挂在同一颗钉子上,生产方案要求密钥独立保管(专用密钥服务或独立介质),并纳入备份与容灾演练。全密态计算是最激进的一态:数据在内存中以密文形态参与计算,连数据库管理员都看不到明文,适合"运维不可信也要防"的强敏感场景;代价是支持的算子子集有限、计算开销显著,通常只用于身份证号、卡号等个别列。
图:三态加密的防护边界与代价
敏感数据分级:加密之前的必修课
不是所有列都值得加密——分级是加密方案的前置输入。交付里常用四级口径:公开(可对外展示)、内部(员工可见)、敏感(个人信息,加密加脱敏)、高敏(证件号卡号,全密态或应用侧加密)。分级的产出物是一张字段级台账:列名、级别、加密方式、脱敏规则、责任人。这张台账在两个场合是硬通货:测评师要求出示数据分类分级制度时,它就是执行证据;做动态脱敏配置时,它就是配置清单。台账缺席的加密方案,测评视角等于"加密了但说不清加密了什么"。
审计:让每个敏感操作留痕
openGauss 的统一审计把"谁在什么时间对什么对象做了什么"记录在案,配置粒度从"所有 DDL"到"针对某张表的全部访问"可调。配置与取证实操:
-- 开启针对敏感表的全量审计(示意) ALTER RESOURCE POLICY audit_pol ADD FILTER ON TABLE business.cust_info AUDIT ALL; -- 查询审计记录:谁在非工作时间访问了客户表 SELECT time, username, dbname, operation_type, client_addr FROM audit_results WHERE tablename = 'cust_info' ORDER BY time DESC LIMIT 50;
审计的四条工程纪律。一,审计落盘独立空间:审计日志膨胀会挤占数据盘,独立目录或独立盘,配自动清理与归档策略。二,留存期按合规下限再上浮:监管要求与自身追责需求取长者,归档审计要进备份体系——审计日志丢了,事故追责就没有证据链。三,告警联动:审计本身只是记录,要配"非工作时间敏感表访问""批量导出"类规则触发实时告警,把追溯能力前移成拦截能力。四,演练取证:每季度按测评口径做一次取证演练,从配置到导出全流程走一遍,保证事发时两小时内能交出证据包。前半节的加密防外部,这一节的审计防内部,加上 6.1 的权限闸,三件套合成完整的责任边界。
动态脱敏:查询时改写而不动数据
与加密并行的一项能力是动态脱敏:敏感列在查询返回时按角色改写——手机号中间四位打星、证件号只留尾号——原始数据不变,无权限的会话拿到的就是改写后的值。它与加密的分工:加密防"拿走数据",脱敏防"合法连接看到不该看的明文";两者常叠用在同一列上。配置的三步:在分级台账上圈定脱敏列与规则(哪种角色看到什么形态)、创建脱敏策略并绑定角色、用各角色实测返回结果。两个工程提醒:脱敏发生在返回路径上,对高并发查询有可测量的开销,核心交易链路慎用重规则;应用侧的日志与异常栈也会打印数据,脱敏只护住了数据库出口——完整方案要连应用日志治理一起规划,否则星星打在数据库出口、明文躺在应用日志里。
审计分析的两种姿势
审计日志的价值在分析而不在存储。被动姿势是事后取证:事故发生后按时间、账号、对象三个维度切片,还原操作序列——这要求留存期足够长、检索工具够快。主动姿势是常态化审计分析:每周对审计数据跑固定画像——非工作时段的敏感表访问排行、单会话大导出行为、失败登录的来源分布、权限变更频率。主动姿势把审计从"合规成本"变成"风险雷达":某团队的周报画像连续两周显示同一账号凌晨批量查询客户表,排查发现是一支失控的定时任务在跑全量同步——若非审计画像,这个行为要等到数据泄露排查时才会现形。建议把四种画像直接做成周报 SQL 模板,审计分析的门槛就降到了"会跑报表"的水平。
密钥管理的落地清单
三态加密讲完边界,密钥的落地清单单独立一页:密钥生成用合规的随机源与长度,杜绝自造算法;密钥与密文分离存放,独立介质或专用密钥服务;轮换计划写进日历,轮换演练与数据加密演练合并进行;应急处理预案覆盖"密钥管理员不可联系"的场景——双人保管与恢复码机制是最低配置;密钥操作全程审计,与数据审计同级留存。清单五项,测评与安全检查各会抽查其中两三项,全部落地后加密体系才算闭环。常见短板是最后一项:密钥操作往往由管理员在命令行完成,没接审计——这在测评报告里是标准整改项,提前补上成本极低。
等保整改的排期策略
安全整改拿到整改单后的第一件事不是动手,是排期。排期三原则:一,先取证类后工程类——有些整改项只需要补配置证据与制度文档(如审计留存策略、口令策略说明),一两天可销项,先清掉它们建立整改动量;二,工程类按风险排序——传输加密、静态加密这类需要变更窗口的项目,按"暴露风险乘实施难度"排序排进维护窗口;三,协商类提前谈——密钥管理平台采购、第三方测评复测这类有外部依赖的项目,立即启动商务流程,它们的周期不由技术团队控制。整改排期表要含三列:整改项、责任人、销项证据形态。到期销项时把证据(配置截图、工单号、文档版本)归档到整改台账——测评复查时按台账逐项出示,而不是临时翻找。这套排期方法让整改期从"焦头烂额的两周"变成"按表推进的两周"。
本节要点回顾
- 测评五问即清单:口令、传输、静态、审计、留存,提前自检照单交卷;
- 三态边界:传输护链路无条件开,静态护盘面靠密钥纪律,全密态护强敏感列按需上;
- 密钥独立保管:与密文同机等于没加密,密钥要进备份与容灾演练;
- 分级台账先行:字段级台账是加密、脱敏、测评三场合的通用证据;
- 审计四纪律:独立落盘、留存从长、告警联动、季度取证演练。
安全两道关口守住了,第 7 章进入全册的交付主线:把装机、监控、调优串成一次完整的上线。