第 1 章 · 协议地基:认协议与三块积木
第 1 章 · 协议地基:认协议与三块积木
章节摘要:推演开始前先认场地和道具。本章回答三个入口问题:密码协议到底"是"什么——为什么它是一份写给敌手看的信任论证;机密性、完整性、认证性这三大安全属性各自防什么、被攻破时长什么样;对称加密、非对称加密、哈希这三块积木各自的脾气,以及拼协议时最常见的错拼方式。读完你能把任何一份协议描述拆成"角色、消息、目标、假设"四要素,并为它配上正确的敌手预期。
学习目标
读完本章,你应当能够:
- 把任意一份协议描述拆解为角色、消息序列、安全目标、信任假设四个要素,并指出其中哪一项最常被含糊带过;
- 对机密性、完整性、认证性分别给出"被攻破时观察到的现象"级别的判断,而不是停留在名词解释;
- 说出三块积木各自的计算开销量级与适用位置,解释为什么协议总是"非对称换钥匙、对称搬货物";
- 识别三类经典错拼:该签名的只加密、该绑身份的只绑密钥、把哈希当加密用;
- 用一句话向非技术同事解释"协议安全"与"实现安全"的边界,为第 3 章的名案复盘埋好伏笔。
核心概念速览
如果只能带一句话出本章,我选这句:协议是角色之间按规则交换消息的对话,而密码协议的特殊性在于——这场对话有一名看不见的听众,敌手,他不在角色表里,却决定了一切设计。
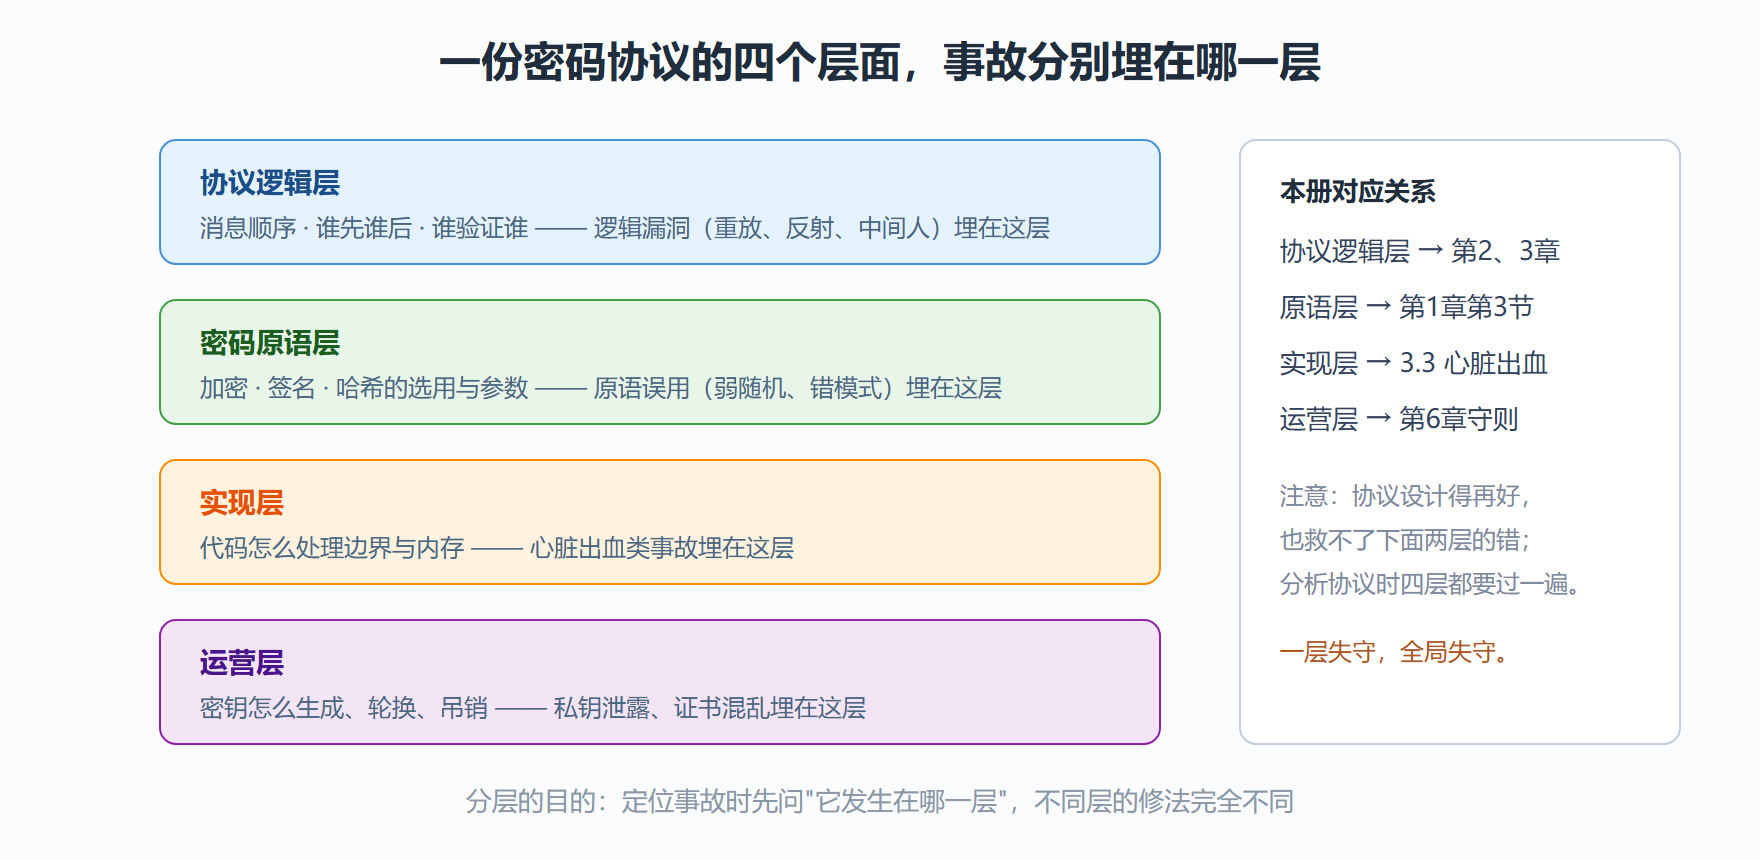
这张图的完整展开在第 1 节:四要素里最容易被含糊带过的是信任假设,而绝大多数真实事故的根子恰恰埋在那里——假设了有可信第三方,却没问第三方被攻破怎么办;假设了时钟同步,却没问时钟回拨会怎么样。三个安全属性的攻防含义在第 2 节逐个过,三块积木在第 3 节拆。
图 1-1 密码协议的分层透视:从数学到部署
子章节导航
- 1.1 协议即一场有敌人在场的对话:把协议从"规则"重新理解为"带敌手的对话",引入四要素拆解法,并用 Needham-Schroeder 三步协议做第一次现场拆解——它简洁到能画在一行里,却孕育了日后名案的全部伏笔。
- 1.2 三大安全属性的攻防含义:机密性、完整性、认证性不按定义讲,按"被攻破时你会在抓包里看到什么"来讲,每个属性配一个最小反例,顺带厘清"认证"与"授权"这对最常混用的词。
- 1.3 三块积木的拼法与常见错拼:对称、非对称、哈希的能力边界与开销量级,"非对称换钥匙、对称搬货物"这条工程铁律的由来,以及三类错拼各自的病根与修法。
子章节之间的逻辑关系
三节是一条从抽象到具体的认知阶梯:先建立"协议是对话、敌手在场"的世界观(1.1),再用三个属性把"安全"这个词拆成可判断的谓词(1.2),最后落到能动手的积木层面(1.3)。顺序不能倒:没有 1.1 的四要素,1.2 的属性就挂不到具体消息上;没有 1.2 的谓词,1.3 的积木就不知道为什么这么拼。
世界观(1.1) ──提供挂载点──> 属性谓词(1.2) ──提供判据──> 积木拼装(1.3) │ │ │ 拆协议四要素 判断输赢的标准 动手搭与查错
进场前的一张速查表:积木放在协议的哪里
读三节之前先收下这张表,读的时候拿它对号入座——分析协议时最高频的动作就是问"这个字段动用了哪块积木、被放在哪一层"。
| 积木 | 典型位置 | 开销量级 | 最常见的误用 |
|---|---|---|---|
| 对称加密 | 记录层批量加密应用数据 | 硬件加速后近乎免费 | 加密模式选错、密钥跨场景复用 |
| 密钥交换 | 握手层协商会话密钥 | 每次握手毫秒级到几十毫秒 | 拿静态密钥直接加密、无前向保密 |
| 哈希 | 密钥派生、转录锁定、完整性 | 极快 | 当加密用、无密钥校验防篡改 |
| 签名 | 身份认证(证书、转录签名) | 全场最贵,握手一次 | 签名对象不含会话上下文 |
末列就是 1.3 节的主角:三类错拼不是理论洁癖,每一种都能指认真实的失守案例——第 3 章会看到各自的案发现场。这张表也顺手回答一个评审高频问题:"为什么不全用非对称加密?"开销量级那一列就是答案,1.3 节会把它升格成一条工程铁律。
前置知识与后续延伸
前置只需要两样:模运算的直觉(第 1.3 节开头会用三行补齐)和"抓包"这个动作的印象(不需要真的抓过)。学有余力可以先翻第 2 章的敌手能力表,回来再看本章会更有味道——你会发现四要素里的每一条,都是在给敌手的能力划边界。往后走,本章的四要素拆解法将贯穿全册:第 3 章的名案全是四要素中某一条被击穿,第 5 章的机器建模本质上是把四要素写成形式语言。