6.3 部署守则:套件裁剪与降级防御
6.3 部署守则:套件裁剪与降级防御
本节摘要:协议与算法的保证,常常被一个配置项、一次静默降级、一枚过期证书放倒。本节给部署层的四份守则——套件白名单、降级防御、密钥生命周期、版本与公告纪律——每条都挂着对应的攻击史依据。读完你能产出一份可执行的部署守则,并回答"为什么是这条"而不只是"抄哪份清单"。
为什么部署层必然存在攻击面
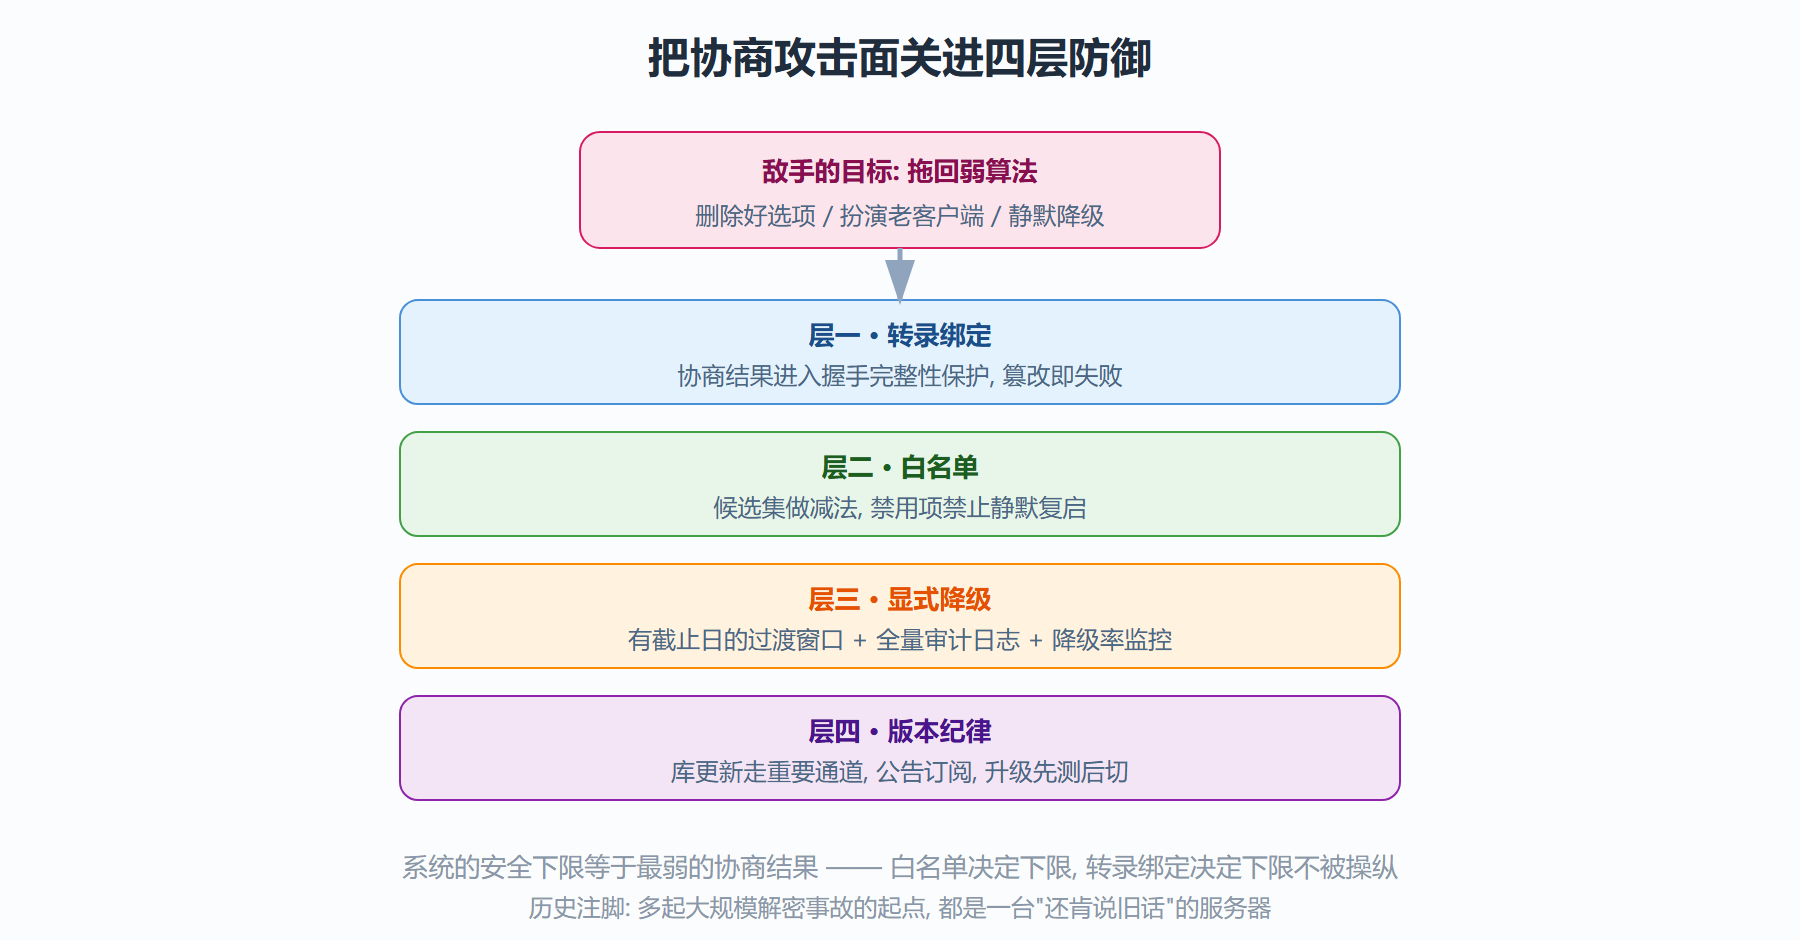
一个现实问题开场:协议在演化,客户端在老化,服务端要兼容它们——这个三角关系让协商机制必然存在。客户端不知道服务器支持哪些版本与套件,必须先谈后用;而"谈"本身发生在不安全的信道上,谈出来的结果就成了攻击面。这不是设计失误,是兼容性的税。部署层的任务是把这笔税交得明明白白:协商过程必须被完整性保护覆盖(4.1 节的转录绑定),协商的候选集必须被裁剪到只留当前安全的选项(本节白名单),协商的降级路径必须显式且可审计(本节降级防御)。三条做完,兼容性税就从"漏洞温床"降为"可控成本"。
历史给了这条判据最贵的一次注脚:早年某著名浏览器加密流量的大规模解密事故,链条起点正是"大量服务器仍接受早已被证明不安全的旧协议版本"——敌手不需要攻破新协议,只需要找到一台还肯说旧话的服务器。系统的安全下限等于最弱的协商结果,这就是白名单纪律的全部依据。
四份守则
守则一:套件白名单化,候选集做减法。 每季度重审一次:当前启用的每个套件是否有存在的理由?淘汰的判据不是"被攻破"才动手——降到"证明依赖的前提被认为不稳"就该移出默认集(6.2 节的位数读法)。保留集合的原则是少而精:两三个密钥交换组、一两个对称套件,多余的选择只增加协商复杂度与降级面。禁用清单要有"禁止静默复启"的机制:配置审计发现已删项回潮即告警——历史事故里不乏"为兼容某个老设备把旧套件加回来,再也没删"的桥段。
守则二:降级必须显式、有界、可审计。 客户端过旧时,是允许它用旧版本,还是拒绝连接?现实答案是分级:明确声明的过渡窗口内允许旧版本,窗口有截止日,且每一次降级连接都记录在案。技术底线是降级决定不能由敌手操纵——版本协商信息必须纳入握手完整性保护,否则敌手可以扮演"老客户端"把整条连接拖回弱算法。同时给降级留监控指标:降级率突然升高,要么是兼容性出了问题,要么是有人在利用你的降级路径——两种情况都值得当晚就知道。
守则三:密钥生命周期全程设防。 生成(熵源质量,弱随机是 WEP 之外又一反复出现的案底)、分发(传输通道用更高级别的保护)、使用(会话密钥的时限与轮换粒度)、轮换(定期轮换是 3.3 节"假定泄露"纪律的日常化——轮换把未知泄露的伤害半径限制在时间窗口内)、吊销(证书吊销状态必须真的被检查——"配置了吊销检查但从未生效"是另一种常见假性防御)、销毁(内存中的密钥材料用完清零,长期密钥尽量放在专用硬件)。六段各有案号,合起来构成密钥的"从摇篮到坟墓"。
守则四:版本与公告纪律。 加密库纳入与操作系统同级的重要更新通道(3.3 节的教训:库的缺陷两年无人发现,一部分原因就是更新不受重视);订阅所用库与协议的安全公告;协议版本升级(如向 TLS 1.3 迁移)按"先测后切、保留回退但设窗口"推进——与守则二同一哲学。
图 6-3 降级攻击与四层防御
一次静默降级事故的推演复盘
守则的价值用反例讲最清楚。推演一次真实形态的事故:某服务为兼容一批老旧客户端,在网关上保留了旧版本协议支持,且配置为"协商失败自动回退旧版"。事故从三个互不相干的巧合开始:老客户端淘汰计划延期(保留项没人再盯)、网关固件升级把"回退需人工确认"重置为默认自动、监控面板上旧版本指标被折叠进"其他"。于是敌手只需扮演普通客户端发起连接并声明"我只支持旧版",网关就自动奉陪——新协议的认证强度被整条连接拖回弱算法,而任何一张正常的监控图上都看不出异常。复盘时最刺眼的一句话是:"每一层都只是改了一个看起来无害的默认值。"
对照四份守则逐层验尸。守则一失守:淘汰判据早已触发,保留集合却因项目延期未被重审——白名单的季度重审不是官僚流程,是给"没人再盯的保留项"上的闹钟。守则二失守:回退路径存在且静默,没有截止日也没有审计日志——降级率指标若在监控里独立可见,事故第一周就会告警。守则四失守:固件升级把安全相关默认值重置而无人知晓——配置基线应当纳入版本比对,安全相关的默认项变更必须触发评审。三层都补上之后,这条事故链的每一环都断了——这就是"守则挂着案号"的含义:每条纪律的写法,都是某次真实事故的镜子。
守则落地的阻力与化解
写守则的人很快会遇到执行层的真实阻力,值得预先备好应答。"旧设备就是要连"——给出过渡窗口与截止日,并把窗口内的降级连接做全量日志,让兼容成为一笔有账可查的支出而非无底洞。"改配置怕影响线上"——白名单变更走灰度:先在观测流量上影子运行,比对协商结果分布,无异动再全量。"季度重审没人力"——把重审做成自动化比对:当前启用集对照最新禁用建议的差集报告,人工只处理差异项,十分钟的事。阻力的共同解法是把守则从"要求人记住"改成"让系统默认安全、偏离默认时必须留下痕迹"——这也正是全册反复出现的那条原则在运维层的形态:不信任任何"应该没人会动它"的假设,正如不信任任何未经验证的命题。
把守则落成检查表
四份守则最终要落成一页检查表才能在评审里活下来。给一个可直接抄走的骨架:协商项——握手是否绑定转录、候选集是否季度重审、降级是否有截止日与日志;密钥项——熵源是否有评估记录、会话密钥是否有轮换时限、吊销检查是否真的在生效路径上;更新项——加密库是否走重要更新通道、公告是否有指定责任人;迁移项——混合组是否启用、后量子失败是否整体失败。检查表每项都必须能指向一条守则、每条守则都必须能指向一个攻击史案例——没有案号的守则是装饰,有案号的守则才是推演的遗产。这也是全册最后一次呼应:第 3 章解剖的每一起案例,最终都沉淀为这里的某一行。
检查表落地后还要回答"谁来验、多久验"。建议的最小闭环:配置基线入版本库,任何变更走评审;每季度跑一次自动化比对(当前生效配置对照基线、对照最新禁用建议),差异报告进安全例会;每年做一次"最弱协商结果"实测——用只支持最旧算法的探测客户端连一遍全部对外入口,实测系统的真实下限。三步的成本加起来每年大约一两天,而它防住的是本节开头那类"三层默认值叠加"的静默事故——安全投入里性价比最高的一档。
本节要点回顾
- 协商机制是兼容性税:先谈后用发生在不安全信道上,谈判过程本身就是攻击面;部署层任务是让这笔税可控。
- 安全下限等于最弱协商结果:敌手不攻新协议,专找还接受旧算法的服务器——白名单是下限的守门人。
- 降级三原则:显式声明、有截止日的窗口、全程可审计;降级决定不可由敌手操纵(纳入转录保护)。
- 密钥六段生命周期:生成、分发、使用、轮换、吊销、销毁各有案号;轮换是"假定泄露"纪律的日常化。
- 守则要有案号:每条检查项能指向守则、每条守则能指向攻击史案例——没有案号的守则是装饰。
至此六章推演闭环:认协议、立敌手、复名案、手推握手、机器审讯、迁移部署。合上本册,愿你面对任何一个新协议时,推演室的门都自动打开——先问敌手是谁,再问命题怎么写,最后问部署会不会把它架空。