7.1 漏洞利用与防护的汇编视角
7.1 漏洞利用与防护的汇编视角
本节摘要:缓冲区溢出攻击的每一步都发生在栈帧的字节布局里:越界写入淹掉栈金丝雀、覆盖保存的 rbp 与返回地址、跳向注入的指令序列;三代防御(栈保护、不可执行位、地址随机化)则逐条封堵其中的环节。本节以一次完整攻击的逐字节复盘为教材,把机理讲透,再逐层分析防御如何改写攻防天平。本节是机理层面的学术复盘与防御设计分析,不提供可运行的攻击工具。
从一个缓冲区说起
场景是安全课上讲了三十年的经典:函数里有一个栈上字符缓冲区,接收外部长度未受控的数据。问题在 4.2 节的栈帧协议下纤毫毕现——栈帧从高地址到低地址依次是:调用方数据、返回地址、保存的 rbp、然后才是本帧局部变量。缓冲区住在局部变量区、位于"低处",而返回地址在"高处";写入超过缓冲区容量的数据,多出来的字节按地址增长方向恰好依次淹掉:缓冲区之后的局部变量、保存的 rbp、返回地址。
攻击的全部物理基础就这么朴素:栈向低地址生长、写操作向高地址推进,两者相向而行。写多了,最先牺牲的是自己的局部邻居,接着是帧锚点,最后是返回地址——而返回地址决定 ret 之后 CPU 去哪。若攻击者把返回地址的位置填上一个精心选择的值,ret 执行时控制流就归攻击者指挥。整场攻击不需要任何特殊权限,只需要一次长度失控的写入。
攻击路径逐站复盘
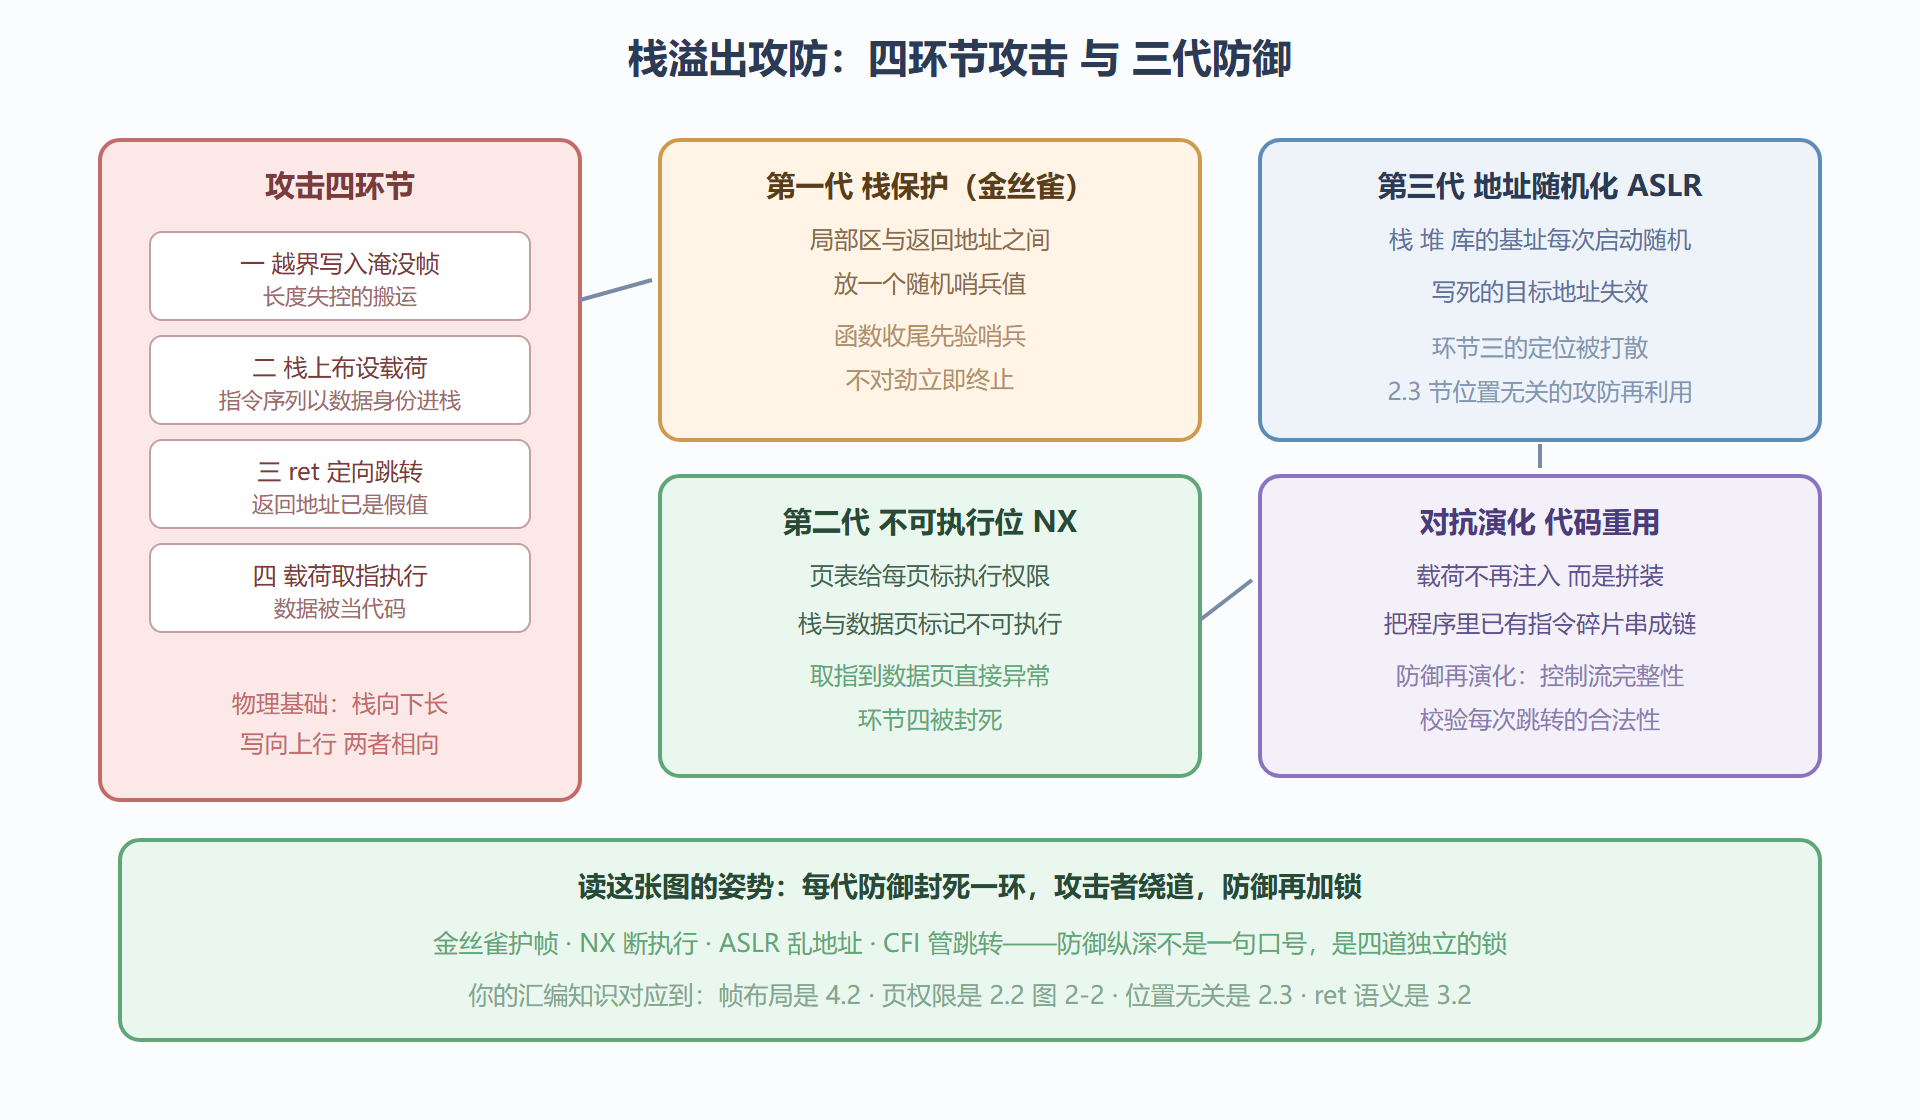
把一次经典攻击拆成四个环节,每个环节都对应汇编层的可观察动作。环节一,制造越界写:调用危险的数据搬运(如不检查长度的字符串复制)把超出容量的数据压进栈帧,淹没保存的 rbp 与返回地址。环节二,布设载荷:越界数据里夹带的指令序列(俗称 shellcode)随数据一起被写进栈上——注意它只是"数据",此刻没有任何执行发生。环节三,定向跳转:函数收尾执行 ret,弹出的"返回地址"已是攻击者填的值,CPU 跳向栈上那片刚写入的区域。环节四,执行载荷:落点处的字节被当作指令取指执行——攻击完成。
从防御者视角看这四个环节,每个环节都是一扇可以上锁的门:环节一可被"写入前查长度"封死(这是编程规范层);环节四依赖"数据页可执行"——若栈所在内存页不允许执行指令,取指直接触发异常,载荷再漂亮也是死字。这就是防御设计的思路:不必堵死每一环,堵住关键一环即可让整条链失效。
图 7-1:攻防三代演化——每一代封死一环
三代防御的汇编层机制
防御不是玄学,每一代都有明确的指令层动作。第一代栈保护:函数开场在局部区与保存的 rbp 之间插入一个随机哨兵值(金丝雀),收尾恢复返回地址前先比对哨兵——被淹过就说明发生过越界,直接终止进程。代价是每个非叶子函数多出几条读写与比对指令,收益是"环节一"不再能无声得手。第二代不可执行位(NX 或 DEP):页表项增加执行权限位(2.2 节图 2-2 里"W 与 X 分离"的那行结论),栈与数据页一律标不可执行——环节四的取指直接触发异常。这是硬件与操作系统合授的一把锁:CPU 页表硬件负责执行时检查,内核负责装载时置位。第三代地址随机化(ASLR):栈基址、库加载基址每次启动随机偏移——攻击载荷里写死的目标地址(2.3 节讲过位置无关的反面正是绝对地址依赖)从此失准,环节三的"定向"被打散成概率游戏。
三代防御的共同启示值得点破:它们没有修复"越界写"本身(那是程序员的责任),而是把攻击的"变现路径"逐环封锁。这个思路在安全工程里叫纵深防御——单层可绕、多层叠加后攻击成本指数上升。
对抗演化与防御的再下一城
攻击者对 NX 的经典绕道是代码重用:不再注入指令,而是把程序里已有的指令碎片拼成"链"——每段碎片以 ret 结尾、恰好完成一个小动作(弹值进寄存器、做一次系统调用之类),把返回地址串成碎片地址序列,ret 就变成了"串行执行机"。这类手段(面向返回的编程及变体)直接绕开"栈不可执行",因为它执行的代码全在合法代码页里。防御端的再回应是控制流完整性(CFI):编译期生成程序全部合法跳转目标的集合,运行期每次间接跳转与 ret 前校验目标是否在集合内——不合法即刻终止。这把防线从"栈上数据"推进到了"控制流本身"。
这场攻防给学习者的最大教益是方法论层面的:攻与防都在汇编层斗智,因为那是一切语义的最低处。高级语言层的"安全编码规范"之所以写成那样(查长度、用安全库、禁危险函数),每一条背后都有本节这样一幅汇编层的案情图。读懂案情,规范就不再是死记的清单而是必然的推论。
⚠️ 常见坑:以为开了栈保护就万事大吉。金丝雀只护"返回地址与帧"这个环节,越界写对堆、对函数指针、对相邻数据的破坏它一概不管;NX 只断"数据页执行",拦不住代码重用。安全机制要按"它封死哪一环"来评估,而不是按"有没有开"来评估。
💡 关键直觉:栈溢出攻击的本质是"数据与控制的存储混居"——返回地址(控制)与缓冲区(数据)住在同一条栈上,越界写一旦发生,控制流随之遭殃。现代防御的各种花式,底层都是同一个主题的变奏:把数据与控制的边界越筑越厚。
用你已经掌握的知识把整节收拢一遍:攻击链的每一步都能在前六章找到机制出处——帧布局来自 4.2,ret 的语义来自 3.2,页权限的 W 与 X 分离来自 2.2 的段知识,绝对地址失效的根源是 2.3 的位置无关编址,金丝雀比对用的就是最普通的 cmp 加条件跳转。没有一个防御机制用了你没学过的新指令——这正说明安全攻防的知识密度不在指令数量,而在把指令的既有语义组合出对抗的想象力。做安全方向的人读汇编,读的从来不是生词,是布局。
换到防御者的工位上再补一刀实用的:写 C 代码时如何从汇编层自查漏洞风险。最朴素也最有效的一条是审查"长度来源"——凡是把用户可控的长度参数直接交给内存写入(自己的复制循环或危险的库函数),反汇编里对应的就是一个寄存器直通寻址偏移的形态,没有任何上界比较。审查时不必读完整函数,盯着"输入长度参数流向了哪个偏移计算"就能覆盖大半溢出风险。安全审计的很多检查项,本质都是这类"数据流到地址流"的 traced——你在 4.1 节学的寻址算术,正是这条 trace 的终点。
本节要点回顾
- 攻击的物理基础:栈向低地址生长、写入向高地址推进,越界数据必然淹没帧结构直至返回地址。
- 四环节攻击链:越界写、布载荷、定向跳、执行载荷——每环对应一扇可上锁的门。
- 三代防御各封一环:金丝雀护帧、NX 断数据页执行、ASLR 乱掉目标地址;代码重用绕 NX、CFI 再封控制流。
- 评估安全机制的口径:问它封死哪一环,不问它有没有开。
攻防的攻方看完了,下一节看防守与研究者的日常:没有源码的二进制,如何系统地读。