6.2 混沌加密链路实操:置乱、扩散与成色审计
6.2 混沌加密链路实操:置乱、扩散与成色审计
本节摘要:图像加密是混沌应用文献里产量最大的方向,也是成色最参差的方向。本节先解剖一条标准的混沌图像加密流水线——用混沌序列做置乱(打乱位置)、再用密钥流做扩散(改变数值)——并给出完整复盘实验与统计验收指标;然后换到攻击者视角,说明选择明文攻击为何能击穿多数朴素方案;最后给出审计框架:混沌在密码学里能提供什么、不能提供什么、正当的用法在哪里。
第 5.2 节审计过混沌通信,本节处理它的近亲:混沌加密。这个方向的论文量以万计,宣传语高度雷同——"混沌系统对初值敏感,密钥空间巨大,加密更安全"。本节的任务是把这条流水线拆开看个究竟:哪些说法有依据,哪些是概念的套利。
学习目标
阅读完本节,你应当能够:
- 画出混沌图像加密的置乱-扩散两级流水线,说明每级消灭图像的哪种统计特征;
- 复盘一个最小方案:logistic 密钥流生成、像素置乱、异或扩散的全流程与统计验收;
- 解释直方图、相邻像素相关性、密钥敏感性三类验收指标各在防什么;
- 用选择明文攻击的视角推演朴素方案的破绽,理解"等价密钥"攻击的含义;
- 给混沌在密码学中的角色下分层结论,识别营销话术里的偷换。
一、流水线解剖:置乱与扩散各管一件事
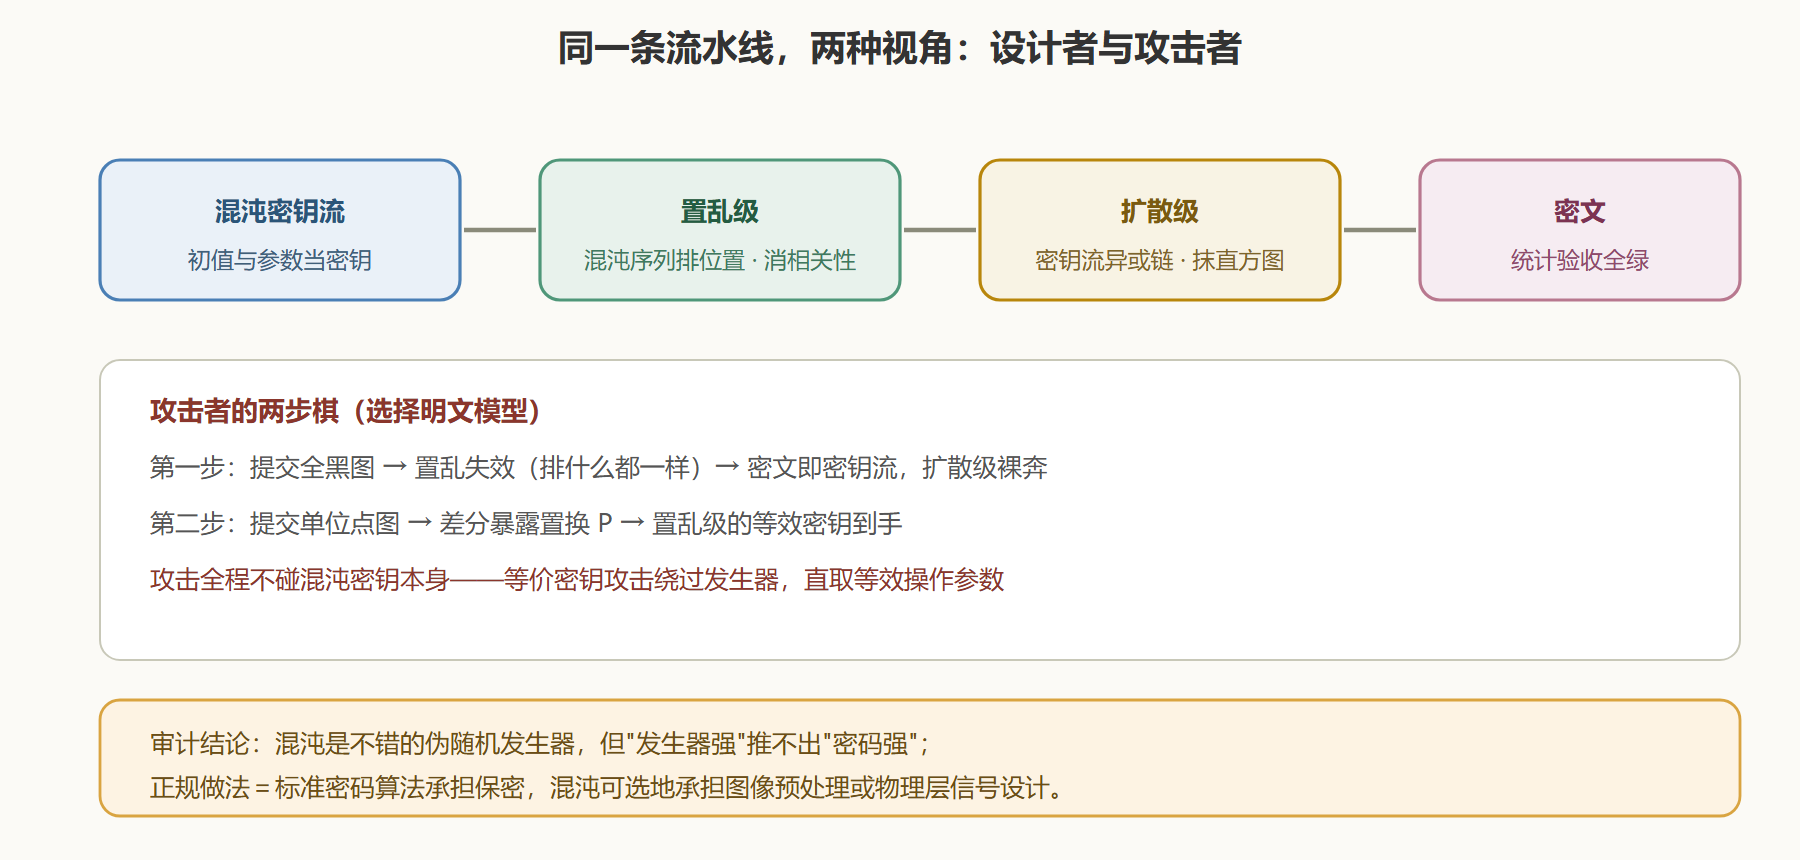
图像加密与文本加密的差别在于冗余结构:图像相邻像素高度相关,且直方图(各灰度值的数量分布)在视觉上泄露大量信息。标准流水线因此分两级,各自瞄准一种统计特征。置乱级:用混沌序列给像素位置排序(经典做法:以混沌序列生成一串排列索引,按索引重排像素位置),消灭相邻相关性——置乱后图像变成雪片噪点,但灰度直方图原封不动。扩散级:把混沌密钥流与像素值做异或或模加(常用链式扩散:当前密文的生成掺入前一像素的密文,让一处改动波及全局),抹平直方图并制造雪崩效应——改一个明文位,半幅密文变样。
混沌在其中扮演的角色值得精确表述:混沌映射是伪随机序列的发生器。初值与参数当密钥,迭代出的序列经离散化后当排列依据或密钥流。它替代的是线性同余这类经典伪随机源,卖点在于非线性、对参数极端敏感、实现便宜。请注意这个表述已经悄悄收缩了——"更敏感的发生器"与"更安全的密码"之间还隔着整部密码学,这正是本节审计的核心。
二、实操复盘:最小方案的全程与验收
动手跑一遍最小流水线(伪代码,逻辑可照译为任何语言):
# 混沌图像加密最小方案复盘(256 级灰度图) 密钥: x0 = 0.6152, r = 3.99 第 1 步 密钥流: 迭代 logistic n 次, 取 x 的第 k 位小数量化, 生成与像素等长的密钥流 第 2 步 置乱: 以密钥流排序生成置换 P, 像素按 P 重排 第 3 步 扩散: c[i] = p[i] 异或 ks[i] 异或 c[i-1] (c[-1] 取固定盐值) 第 4 步 解密: 逆序执行: 先异或还原, 再按 P 逆置换 统计验收: 直方图: 原图尖峰起伏, 密文近似平坦 (卡方检验通过) 相邻相关性: 原图水平向约 0.94, 密文约 0.001 密钥敏感性: x0 改动 1e-15, 密文约 99.6% 像素翻转 (NPCR 达标) 解密正确性: 正确密钥下解密图像与原图逐像素一致
四项验收全绿——这正是绝大多数混沌加密论文的呈现方式,且数字都是真的。问题在于:统计验收通过不等于密码安全。直方图平坦只说明没有一阶统计泄露;NPCR 高只说明雪崩效应存在。真正的考验在下一小节的攻击视角里。
三、攻击视角复盘:选择明文如何击穿流水线
假设攻击者可以提交任意明文并拿到对应密文(选择明文模型——现代密码学的标准假设)。对最小方案推演:攻击者提交一张全黑图(所有像素相同),置乱对它毫无效果(怎么排都一样),于是密文直接暴露扩散级的密钥流 ks;拿到 ks 后再提交一张只在一位有值的图,可推算置换 P 的细节;两步之后,置乱与扩散的"等效密钥"尽数到手——攻击者根本不需要恢复混沌密钥 x0 与 r,只需要一套与原密钥等效的操作参数,此后任意密文都可解密。这就是"等价密钥攻击",是朴素混沌加密方案的头号死因:把密钥流生成器当成了安全性的全部,而密码安全的重担在密钥调度与抗差分结构上,混沌对这两件事都不提供免费午餐。
图 6-2 加密流水线与攻击路径的对照图
四、审计框架:混沌在密码版图上的真实位置
把全节收拢成一张分层清单,以后见到任何"混沌加密"宣传都可照单审计。第一层,发生器层:混沌映射确实能产出统计合格、对密钥敏感的序列——这层说法成立,且是全部合法用法的共同基础。第二层,算法层:置乱-扩散结构本身是图像加密的通用框架,但其抗攻击能力取决于密钥调度、轮数设计与差分均匀性,混沌对此无自动贡献——"用了混沌所以安全"在这层不成立。第三层,协议层:抗选择明文、抗已知明文、密钥更换、前向安全,全是密码学议题,混沌方案几乎从不涉足,等价密钥攻击正发生在这层的缺口上。正当用法:把混沌序列作为标准算法的输入素材或图像预处理手段(在标准加密前先做混沌置乱以打散压缩相关性),或在物理层信号设计(扩频、水声)中利用其宽带特征——这些场合它有真价值。偷换话术识别:凡把"初值敏感""密钥空间大"直接等同于"不可破解"的宣传,都是第二、三层缺席的信号;密钥空间大从来不是安全性的充分条件,等价密钥一出来,再大的空间也只是摆设。
一个务实的收尾建议:若你在工程里确实需要"图像加密",正确姿势是标准对称算法加合理的工作模式(必要时叠加混沌预处理),并按正规密码分析评审——而不是从混沌映射自造轮子。混沌最好的密码学品格,恰恰是承认自己不是密码学。
问:混沌加密能替代标准密码算法吗?
不能,差距是类别级的。标准密码学的强度由计算复杂性与密钥空间保证,经过数十年公开攻防的检验;混沌方案的“强度”多由动力学指标背书,而动力学指标防不住选择明文攻击——正文已演示过流水线如何被击穿。正当的位置还是那句话:标准算法管保密,混沌管素材。
问:参数失配对同步链路影响多大?
值得亲手量一次。把响应系统的参数与驱动偏移千分之一,同步误差的残余会从近零升到肉眼可见的量级;偏移百分之一,链路基本失联。这既是弱点(收发两端参数需精确一致,硬件漂移是现实威胁),也是参数调制方案的物理基础——密钥信息就藏在参数偏差里。
顺带交代审计时的两条经验线:置乱环节看密钥空间的对数位数,扩散环节看相邻像素相关系数能否压到万分之一以下;两项都不报的方案,审计可以直接给差评。
审计报告若只报密钥空间而不给攻击测试,大概率是营销文件而非安全文档。
本节要点回顾
- 两级流水线:置乱消相关性、扩散抹直方图;混沌在这两级的角色都是序列发生器。
- 统计验收的边界:直方图、相关性、NPCR 检验的是一阶统计与雪崩,不是抗攻击能力。
- 等价密钥攻击:全黑图与单位点图两步棋,绕过混沌密钥直取等效参数——朴素方案的共同死因。
- 三层审计:发生器层成立、算法层不自动成立、协议层基本缺席;"密钥空间大"不是安全的充分条件。
- 正当位置:标准算法承担保密,混沌用于预处理素材与物理层信号——各归各位,边界清晰。
下一个现场回到生命与钱的领域:生态种群的混沌曾是定律级的洞见,市场的混沌却屡屡查无实据——审查的艺术在于分清哪里有证据、哪里只有愿望。