2.1 Debian根基与APT包管理
2.1 Debian根基与APT包管理
本节摘要:Kali 的可靠性来自一条双层供应链——Debian 提供基础库与核心组件,Kali 团队在其上维护安全工具仓库。本节复盘一次完整的包安装与一次完整的系统升级,讲清仓库索引、依赖解析、签名校验三个环节,并给出滚动更新节奏下的快照策略。
承接第二章支柱页的分层图,本节处在最底层"Debian 底座与包体系"。它是后面所有章节的隐含前提——第四章每个工具的安装、第七章定制镜像的构建,都建立在对这套包体系的理解上。
为什么是 Debian
第一章讲过 2013 年那次重建,这里补上工程细节。选 Debian 而不是继续用 Ubuntu,看中的是三点:包政策的严谨(Debian 对自由软件许可与仓库结构的约定,让 Kali 的 FHS 合规改造顺理成章)、基础库的稳定(安全工具可以在一个经过长期考验的地基上做适配)、分支模型的弹性(Debian 的测试分支让滚动更新成为可能)。
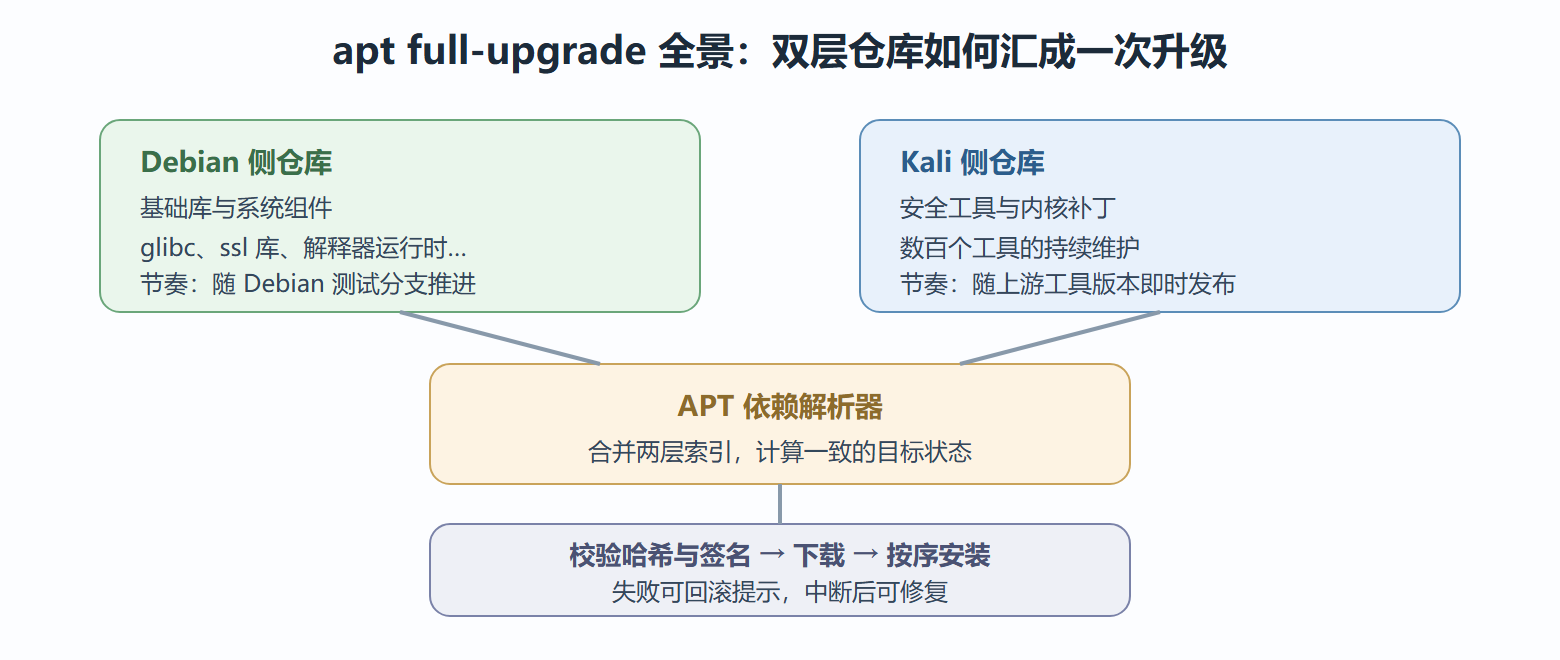
落到日常使用,这条供应链的样子是:你在 Kali 里执行安装命令时,基础库与常见系统组件来自 Debian 体系,安全工具与内核补丁来自 Kali 自有仓库。两层各自有维护者、各自的更新节奏,APT 负责把它们拼成一致的系统。
# 看一条安装命令的完整过程,-v 之外还可以观察依赖解析输出 sudo apt update # 输出片段: # Hit:1 http://http.kali.org/kali kali-rolling InRelease # Reading package lists... Done sudo apt install curl # 注意输出中的三段信息: # Reading package lists... ← 读取本地索引(上次 update 的结果) # The following NEW packages will be installed: curl libcurl4 # ← 依赖解析:curl 需要 libcurl4 # Get:1 .../curl_7.xx.deb ... ← 从仓库下载,apt 会校验哈希与签名
一次安装背后的三个环节
环节一:仓库索引。 apt update 做的事是拉取每个仓库的软件包清单(包名、版本、依赖关系、哈希)。索引存在本地,之后所有查询都基于它——这就是为什么改了仓库配置后必须先 update,否则 apt 看到的还是旧世界。
环节二:依赖解析。 APT 会构造一张依赖图,计算出一组互相兼容的包集合。第一章提到的"BackTrack 时代依赖地狱",在机制层面就是缺乏这样一张全局可计算的图。解析失败时(版本冲突、缺依赖),报错信息里通常直接给出冲突双方,按图索骥比反复重试有效。
环节三:完整性与来源校验。 下载的每个包都带哈希,仓库索引用 Kali 的签名密钥签署。如果你见过"以下签名无效"的报错,那是来源校验环节在拦截——常见原因是系统时钟不对或密钥过期,而不是有人真的在攻击你,但按"来源不可信"处理永远是对的。
图 一次系统升级在双层供应链上的旅程
滚动更新的快照纪律
Kali 转滚动发行后,"随时最新"的另一面是"随时在变"。一次 apt full-upgrade 可能同时推进基础库、内核与几十个工具。绝大多数时候平滑,但一旦中断或冲突,现场往往是登录管理器起不来、网卡驱动失踪这类"开机即见"的问题。
所以纪律只有一条:升级前必须有一个可回退的状态。虚拟机用户用快照(第三章会给出推荐的快照节奏),物理机用户至少确认引导与重要数据有备份。另一个实践细节:升级前读一眼公告。Kali 每周的工具更新公告里,偶尔会标注破坏性变更(比如桌面组件替换、默认服务调整),五分钟的阅读能省一晚上的恢复。
# 一套安全的升级序列(虚拟机里先打快照) sudo apt update # 刷新两层仓库索引 apt list --upgradable | head -20 # 看看这次要动哪些包,心里有数 sudo apt full-upgrade -y # 完整升级,允许移除冲突包 sudo apt autoremove -y # 清理不再需要的依赖 sudo reboot # 内核或核心组件更新后重启生效
工具的元数据包:按功能域安装
第二章支柱页提过"结构优先于堆砌",落到操作就是元数据包。Kali 把工具按功能域打包成组,装组比逐个装工具更可控——环境可复现,也方便在报告附录里写清"本次测试使用的工具集"。
| 元数据包组 | 覆盖内容 | 适合角色 |
|---|---|---|
| 信息收集组 | 侦察、DNS 枚举、OSINT 类工具 | 渗透测试、审计 |
| 漏洞分析组 | 扫描器、模糊测试框架 | 渗透测试 |
| 无线评估组 | 套件化的无线审计工具 | 无线专项 |
| Web 应用评估组 | 代理、爬虫、漏洞验证工具 | Web 专项 |
| 取证与响应组 | 镜像、哈希、时间线工具 | 取证角色 |
| 全量组 | 上述全部,体积与依赖巨大 | 不推荐日常使用 |
⚠️ 两个高频踩坑:其一,用图形化包管理器处理安全工具仓库偶尔会出现索引竞争,命令行的 APT 是更可靠的选择;其二,不要为了"省事"装全量组——它会把系统变成依赖最密集的形态,任何一处冲突的波及面都被放大,这正好违背按需安装的初衷。
包管理问答:四个日常疑问
问:apt 与更底层的包工具有什么关系? 分两层理解:底层工具负责单个包的安装卸载,上层工具负责仓库索引、依赖解析与升级编排。日常用上层(前文的 update、install、full-upgrade),底层工具在修复损坏状态时才需要出场——比如某次中断后补完配置阶段。记住"上层管日常,底层管急救"即可。
问:看到持有冲突或被保留的包提示怎么办? 先读懂提示再动手:这类提示通常说明"要完成这次变更需要移除或额外安装某些包"。做法是看清列表里有没有自己关心的组件,没有就确认执行,有就先查那个组件的变更说明(2.1 的公告习惯)。盲目重复执行 hoping 提示消失,是最常见的升级事故起点。
问:怎么知道一个包是 Debian 侧的还是 Kali 侧的? 包的查询信息里带维护者与所属仓库来源,装完的历史也可以从安装记录里追溯。做环境声明(7.1)时这个区分有用:Kali 侧的工具包属于"能力",Debian 侧的组件属于"地基",两者变更节奏不同,排障时的怀疑顺序也不同(第二章分层图)。
问:磁盘满了导致升级中断,现在系统半新半旧怎么办? 这是经典场景:清出空间后,先修复包数据库状态,再重新执行完整升级让流程走完。半新半旧的状态不可长期停留——那是依赖图上一致性最差的时刻,任何新操作都可能放大矛盾。这也是快照纪律的兜底场景之一。
一个依赖冲突的完整排障案例
背景:安装某工具时提示依赖不满足,需要的库版本比系统里现有的旧。操作:第一步,读提示确认冲突双方——工具要求旧版库,系统持有新版。第二步,查这个库为什么是新版——回溯安装记录,发现是另一工具上周升级时带进来的。第三步,判断能否共存——多数库支持多版本并行,冲突的其实是路径期望。第四步,按官方建议解决——该工具的文档说明了它需要的运行方式,按说明配置后安装完成。结果:两个工具共存,无一方降级。解读:全程没有"卸掉试试"的赌博动作,每一步都先取证再行动——排障的分层思维(第二章)在包体系层的完整应用。变式:若第三步判断不能共存,正确解法是给其中一个工具做容器隔离(3.2),而不是在系统层强行降级拖累其他组件。
本节要点回顾
- 双层供应链:Debian 给基础库与稳定性,Kali 仓库给工具时效性,APT 负责拼装;
- 三个环节:仓库索引、依赖解析、哈希与签名校验,报错时按环节定位;
- update 与 install 分离:本地索引是快照,改仓库后必须先刷新;
- 升级纪律:先快照再 full-upgrade,破坏性变更看公告;
- 元数据包:按功能域组装环境,可复现、可声明,拒绝全量组;
- 本节位置:它是第四章工具管理与第七章镜像定制的机制基础。