第三章 环境搭建与靶场
第三章 环境搭建与靶场
章节摘要:本章跟着一条线走——从零搭出一个可以放心折腾的 Kali 实验环境。虚拟机、容器、WSL 三条部署路线各有取舍,初始化配置与网络排错是把环境调顺的必经之路,最后用 Metasploitable 与 DVWA 组成的自建靶场收尾。读完你的手上应该有一个能随时重置、随时复现的完整实验场。
一条主线:一个新人的第一周
主线人物是一位刚拿到授权进入内部演练环境的新人。第一天他要决定 Kali 装在哪:宿主机直装太重,虚拟机最稳妥,容器适合已经有主力 Linux 的人,WSL 则适合公司只发 Windows 笔记本的情况。第三天他遇到网络问题:虚拟机能上网但靶机互相 ping 不通。第五天环境调顺,他搭起靶场开始练习,第一次把扫描、验证、记录连成完整动作。
这个"第一周"的故事覆盖了本章四节:选路线、装系统、排网络、搭靶场。每一步的决策依据都比结论本身重要——环境会变,判断框架不变。
沿途站点
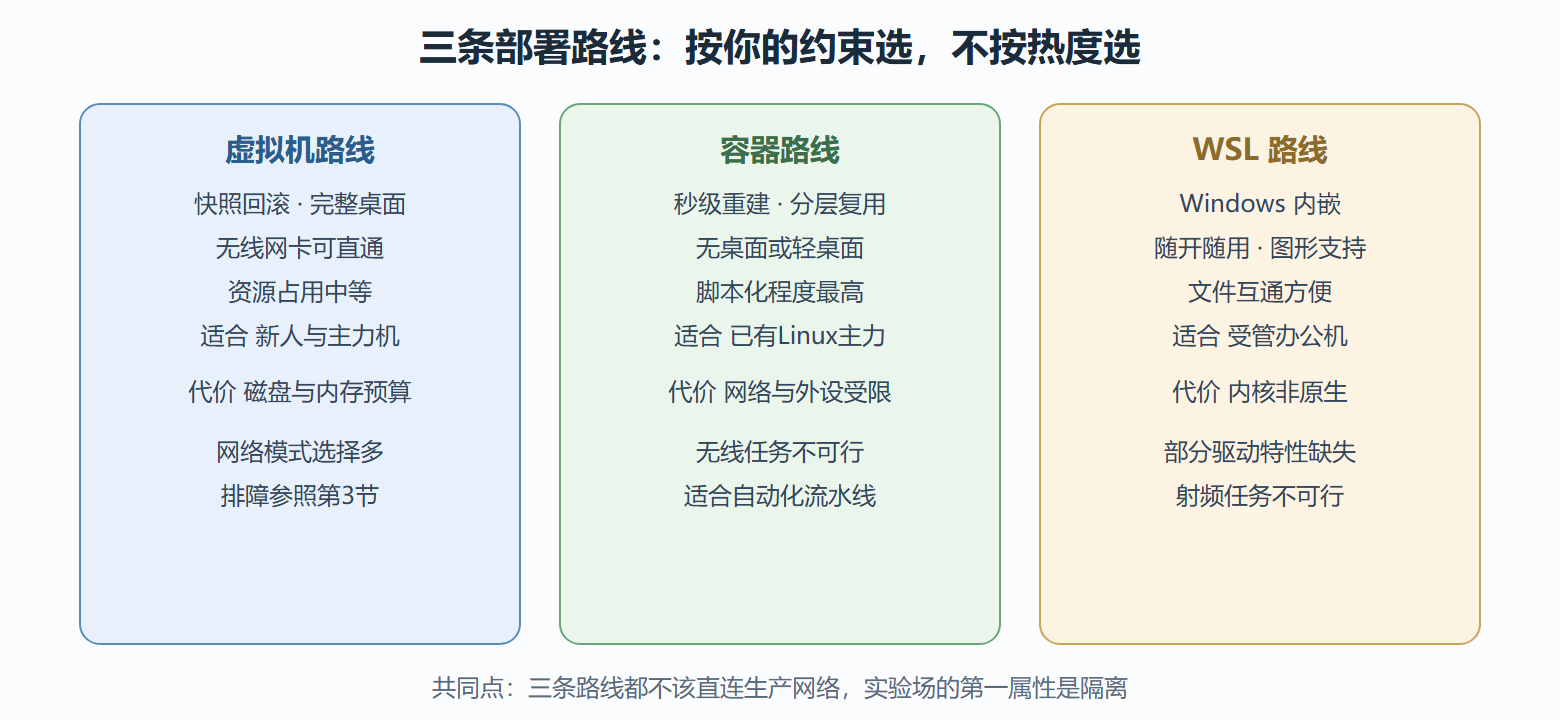
第 1 节 虚拟机部署与快照策略,主讲最通用的路线。从镜像获取与校验、虚拟机创建参数(磁盘、内存、网络模式)讲到安装过程,重点落在快照策略——什么时间点打快照、如何用快照回滚一次失败的升级,这是滚动发行版用户的安全绳。
第 2 节 容器与WSL部署,讲两条轻量路线。容器版 Kali 的价值在于秒级重建与镜像分层复用;WSL 版让 Windows 主机拥有一条随时可用的 Kali 通道,配合图形支持可以直接跑带界面的工具。本节同时讲清楚两条路线各自的边界——比如无线射频任务在两者里都做不了。
第 3 节 初始化配置与网络排错实录,把环境调顺。镜像源、时区、共享文件夹、输入法这些初始化项一条龙过完,然后是一场完整的网络排错复盘:从"ping 不通"出发,沿虚拟网络模式、地址分配、防火墙三个层面定位根因。这一节是第二章分层排障思路的实战演习。
第 4 节 自建靶场:Metasploitable与DVWA,给实验场装上"对手"。两台经典靶机覆盖系统层与 Web 层练习,网络拓扑建议隔离、重置方案与练习纪律一并给出。第四章的每个工具域、第五章的流程演练,都发生在这个靶场里。
拐点与结论
本章的转折点是心态上的:环境不是装的,是养的。第一周搭好的东西,会在滚动更新、驱动变化、网络迁移中不断出问题;快照与重建脚本才是环境的本体,任何具体配置都只是某个时刻的快照而已。想通这一点,你就不会在每次故障时心疼配置,而是把"环境即代码"的习惯一点点养起来。
图 三条部署路线对比矩阵
读完你应该
- 能根据硬件、宿主系统与任务类型,论证自己该选哪条部署路线;
- 能给虚拟机制定一套快照节奏(装机后、初始化后、每次大升级前);
- 能用容器或 WSL 在十分钟内拉起一个可用的 Kali 环境,并说出它们的边界;
- 能独立完成一次"虚拟机网络不通"的分层排错,而不是换网络模式碰运气;
- 能搭建并隔离一套含系统靶机与 Web 靶机的靶场,给出重置方案;
- 能解释"环境即代码"的含义,并至少用一个重建脚本落实它。
环境就绪度:一张验收清单
搭完环境怎么判断"可以开工了"?给一张十项验收清单,逐项打勾:
其一,升级回路:能完整执行一次刷新索引加完整升级并重启成功。其二,快照回路:能打快照、能回滚、回滚后系统可用。其三,网络回路:Kali 与靶机互 ping 可达,宿主机与虚拟机文件互通。其四,时间回路:时区正确、时间同步服务在跑,日志时间戳可信。其五,终端回路:默认 shell 就位、提示符含退出码、语法高亮生效。其六,工具回路:按角色声明的元数据包安装完毕,抽查两三个工具能正常输出。其七,证据回路:固定一个输出目录与命名规则,扫描结果能落盘并检索。其八,重置回路:靶机能在两分钟内恢复出厂状态。其九,声明回路:重建脚本存在且实际跑通过一遍。其十,边界回路:靶场网络与任何生产网络物理或逻辑隔离,授权清单文件在位。
十项里最容易被忽略的是最后三项——它们不产生即时快感,却决定了三个月后这个环境是"资产"还是"负债"。环境的价值不在搭起来的那天,而在第十次重建依然顺畅的那天。
下一章的接力
实验场就绪之后,第四章进入工具箱:六个功能域逐个展开——信息收集、漏洞分析、Web 评估、数据库与密码强度、无线安全、流量与逆向。所有演示都以本章靶场为目标,这也是把第四章读成"练习册"而不是"说明书"的前提。