4.5 无线安全评估:协议演化与加固验证
4.5 无线安全评估:协议演化与加固验证
本节摘要:无线是唯一必须依赖物理射频的功能域,也因此守界要求最严格——一切评估以自有网络为对象。本节把 WEP 到 WPA3 的协议演化读成一部"加固史",讲清家庭与企业两种认证模式的差异、无线评估在自有资产上的检查清单,以及射频环境的独特风险面。
在功能域矩阵里,这一节的产出是"射频边界结论"。它与前几节的差别是物理性的:评估对象是空气中的电波,边界不是防火墙划出来的,而是信号覆盖范围决定的。
一部加固史:四个协议代际
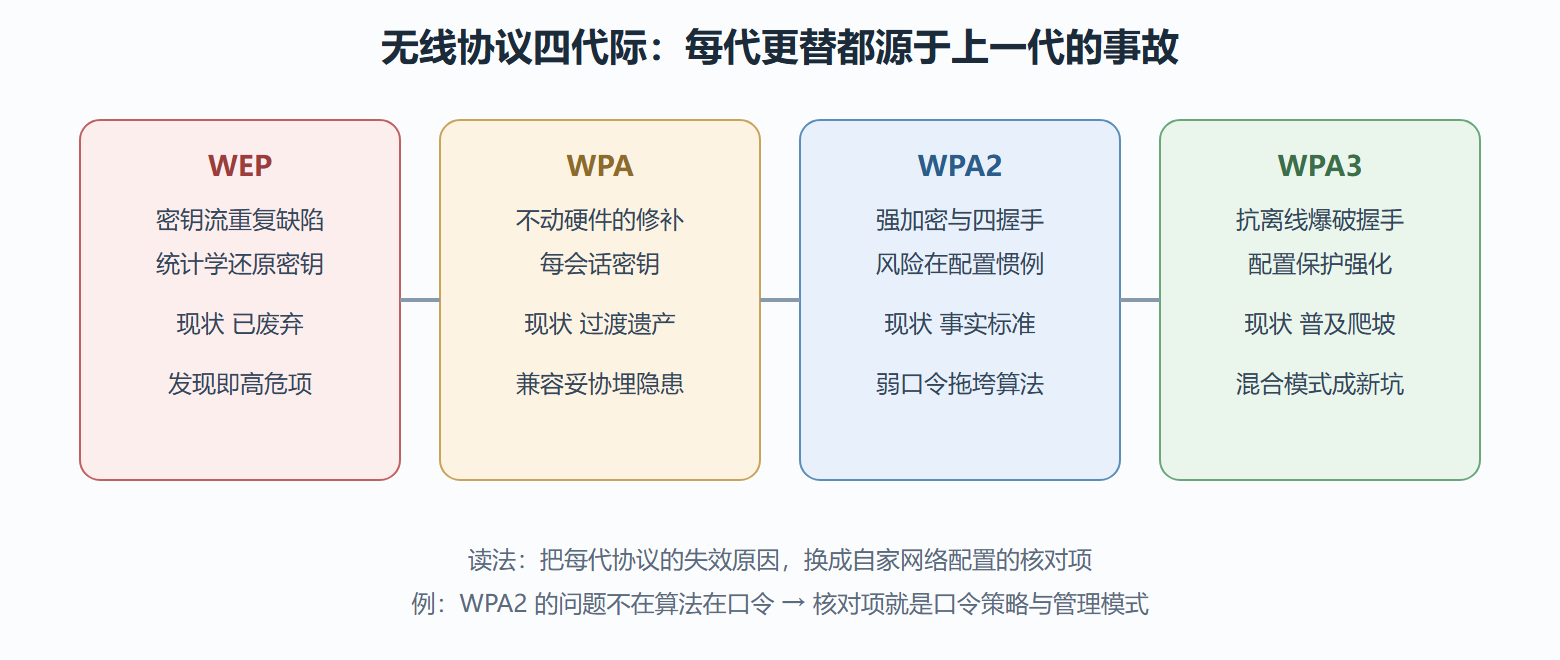
理解无线安全的 fastest 路径,是理解协议为什么一代代换。这不是技术编年史,是事故驱动史——每一代协议的更替,都源于上一代在真实世界里被证明不可靠。
WEP 时代(上世纪末的标准):加密密钥的生成机制存在结构性缺陷,相同的密钥流会重复出现,配合统计学方法可在截获足够流量后还原密钥。它的教训深远:密码学组件的正确组合比组件本身的强度更重要。WEP 已被正式废弃,如今任何仍在使用 WEP 的网络,本身就是一条高危发现。
WPA 过渡期:在不动硬件的前提下修补 WEP,引入了每会话密钥与完整性校验。过渡方案延长了旧设备的寿命,但也埋下了兼容性妥协的伏笔。
WPA2 时代:全面换用更强的加密算法与四次握手协商。很长时间里它是事实标准,但它的问题出在配置惯例而非算法本身:个人模式使用共享口令,口令弱则整个网络的门槛就弱;企业模式部署复杂,不少组织退回个人模式图省事。
WPA3 当代:个人模式换用抗离线爆破的握手方案(口令弱也不再给离线试错机会),并强化配置保护。普及曲线仍在爬坡,混合模式(兼容旧设备)成为新的配置风险点。
图 无线协议演化与加固要点
个人模式与企业模式:一道配置分水岭
现代无线安全的核心选择题是认证模式。个人模式(预共享密钥):所有设备共用一个口令,口令即边界——人员流动时无法单独吊销,一个口令泄露全网失守。企业模式(基于端口访问控制的企业认证):每个用户独立凭据,集中认证与审计,可吊销可追责,代价是需要认证基础设施与部署运维成本。
选择逻辑不难:家庭与小微场景,个人模式加足够长的随机口令是务实解;组织场景,企业模式的可管理性是刚需——人员离职即吊销,这一条就值回部署成本。评估自有网络时,"组织场景却用个人模式"是要记录的架构级偏差。
自有网络评估:检查清单与实操边界
无线评估的守界原则比其他域更硬:射频没有围墙。在办公室里启动监听模式,抓到的可能不止自家网络的数据;反过来,你的评估流量也会被邻居的网络设备记录。因此操作纪律是——只用监听模式做环境观察、评估对象严格限于自有网络、涉及注入类的验证只在隔离的实验环境(比如自建的实验接入点)进行。
自有网络的检查清单,每项都能对应协议史里的一课:
| 检查项 | 方法 | 对应的历史教训 |
|---|---|---|
| 加密代际 | 查看接入点配置 | WEP 已废弃,混合模式是妥协 |
| 认证模式 | 组织场景核对是否企业模式 | 共享口令不可吊销不可追责 |
| 口令强度 | 个人模式的口令策略 | WPA2 弱口令拖垮强算法 |
| 管理界面 | 接入点管理入口的可达性 | 边界设备自己别成为入口 |
| 固件状态 | 版本与更新记录 | 边界设备长期无人维护是常态 |
| 信号范围 | 物理边界外的信号强度测量 | 射频边界不受防火墙管辖 |
| 来宾网络 | 与内网的隔离方式 | 来宾网是常见的桥接失误点 |
# 射频环境观察(只读操作):列出无线网卡与周边网络概况 ip link set wlan0 up iw dev wlan0 scan | grep -E "SSID|signal|WPA" | head -30 # 输出片段(自家实验环境): # SSID: lab-ap-2g # signal: -45.00 dBm # WPA: * Version 1 ← 观察到的认证与加密信息 # 信号衰减测量:在办公区不同位置重复上面的观察 # 记录信号强度随位置的变化,评估射频边界是否溢出物理边界
信号范围这一项值得展开:把接入点功率调到"刚好覆盖工作区",是成本为零的加固动作;而"会议室里满格、停车场也满格"的网络,等于把边界画到了马路上。测量的方法就是在不同物理位置记录信号强度,输出一张"信号热力"的粗略分布。
无线域的产出与修复语言
这个功能域的报告条目有鲜明的"物理性":修复建议里会出现挪设备位置、调功率、换代际这类非纯软件动作。写条目时把物理与逻辑措施分开列——加密代际、认证模式是逻辑项,信号范围、设备摆放是物理项,两列齐抓才是完整的射频边界结论。
⚠️ 无线评估的最高频越界形态:在客户办公区"顺手"观察周边其他公司的网络。射频是公共空间,听到的不等于被授权分析——对非授权网络的信息只应停留在"噪音"状态,不记录、不分析、不引用。
无线问答:评估现场的三个疑问
问:怎么向客户解释"信号范围也是安全项"? 用物理边界的语言:内网的门禁管到墙,射频不认识墙。一张不同位置的信号强度记录表(本节的测量方法)比任何术语都有说服力——停车场还能满格,就是边界画错了地方。
问:来宾网络怎么评估? 三查:隔离查——来宾网与办公网之间有没有真实的隔离(而不是同网段不同名字);带宽查——来宾网的出口策略是否独立,能否绕过办公网的管控;准入查——来宾凭证的发放与回收有没有流程。来宾网是"给别人用的网",它的松懈常被当成理所当然,这正是它频频出事的原因。
问:无线评估报告的复测怎么做? 与其他域一致:同样的测量方法、同样的位置采样、对比加密代际与信号分布的变化。区别在于无线整改常涉及物理调整(挪设备、调功率),复测时的位置采样要与首轮一致——位置不同,信号数据就不可比。
最后补一段与其他功能域的接口:无线域的发现有两类去向与别处不同——物理项(信号溢出、设备位置)进入 6.2 加固清单的"环境项",协议项(代际、认证模式、来宾隔离)进入整改清单的架构项;同时"异常的外联无线信号"这类观察是 6.3 检测规则的重要原料(无线层面的可疑热点与信号特征同样可以规则化)。把射频世界的变化纳入监控视野,是很多组织防御版图上缺失的一块,也是无线域从业者独特的价值出口。
本节要点回顾
- 协议史即加固史:WEP 的结构性缺陷、WPA2 的配置惯例问题、WPA3 的抗离线爆破设计,代代对应核对项;
- 模式分水岭:组织场景用企业认证,可吊销可追责是刚需;
- 射频无围墙:监听只做环境观察,注入类验证仅限隔离实验环境;
- 信号边界:功率与摆放是零成本加固项,热力分布要实测不要拍脑袋;
- 产出分两列:逻辑措施与物理措施分开,结论才完整;
- 买网卡先查芯片:支持列表比天线增益重要,批次差异是隐形坑;
- 下一节接力:第四章最后一个域回到线缆之上——流量分析与逆向工程。