第五章 授权测试全流程复盘
第五章 授权测试全流程复盘
章节摘要:本章跟着一条线走——一次授权安全演练从 kickoff 会议到复测签认的完整生命周期。第 1 节把渗透测试执行标准(PTES)的七个阶段映射到 Kali 工作流;第 2 节用一场复盘完整走一遍流程,重点在报告与修复建议的写法;第 3 节讲自动化与脚本在流程中的正确位置。读完你能把第四章的工具内功,编排成一份可交付、可复现、可整改的测试过程。
一条主线:一份报告的一生
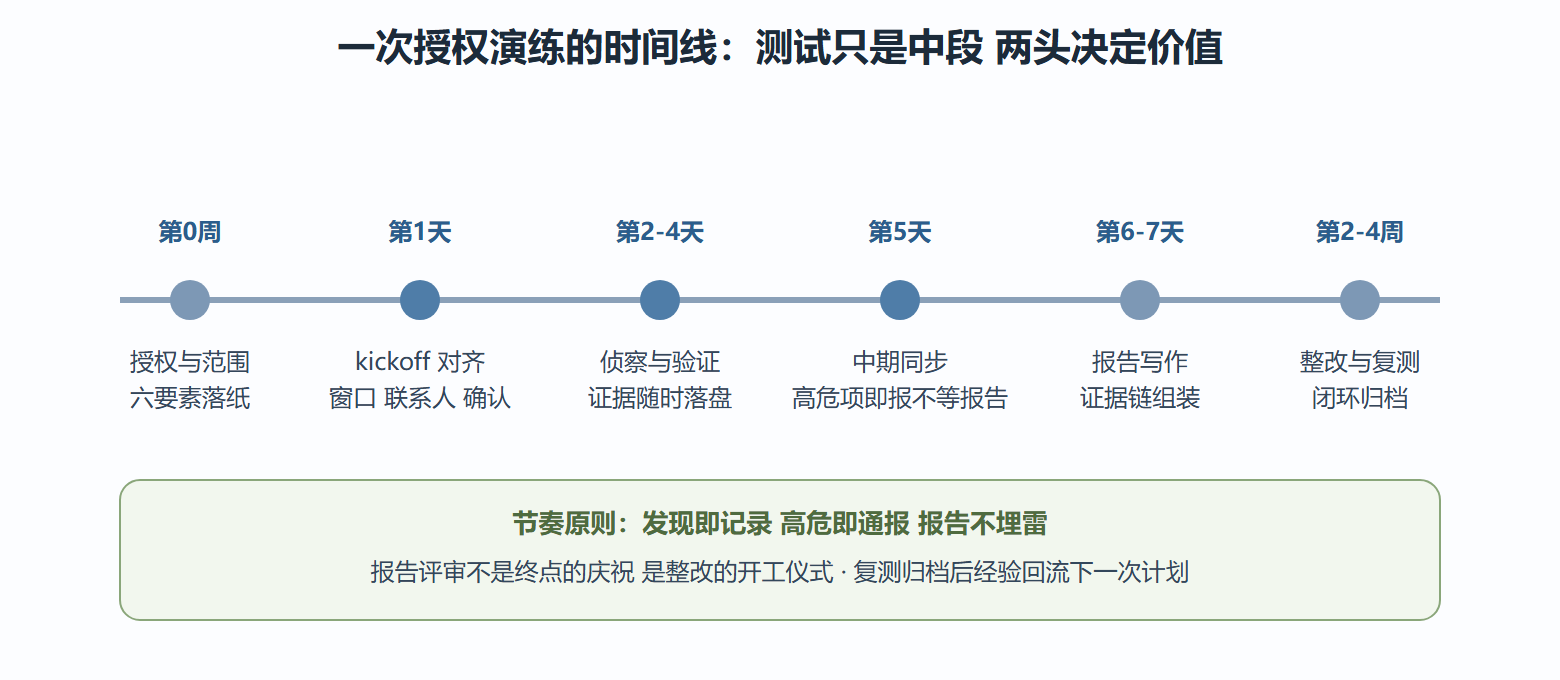
本章的主线不是某次扫描,而是一份报告——从它被 kickoff 会议上的范围讨论孕育,到测试过程中被证据一点点填充,到评审会上被双方逐条过目,到整改清单派生出去,最后在复测后归档。工具与技术都发生在这条线的中间段,但决定这份报告价值的,是两头:前头的范围约定与后头的修复落地。
为什么用"复盘"作为叙事方式?因为流程类知识的特点是"步骤人人会背、取舍处处踩坑"。把一次演练的完整过程摊开看——哪里顺、哪里卡、哪个决定事后证明正确——比背诵七阶段清单有效得多。
沿途站点
第 1 节 PTES七阶段在Kali中的落地:把标准的七个阶段(前期交互、情报收集、威胁建模、漏洞分析、验证利用、后渗透、报告)逐一映射到具体工作产物与工具域,指出每个阶段的"完成标志"——完成标志不清是流程失控的头号原因。
第 2 节 一次授权测试的完整复盘:一场为期一周的内部演练全程复盘,背景与范围、每天的推进与转折、报告的骨架逐段讲解、整改建议如何写才落地、复测怎么设计。这一节是全册的枢纽,前面所有章节的能力都在这里汇流。
第 3 节 自动化与脚本编写:哪些环节值得自动化(重复采集、结果归并、报告数据组装)、哪些不该自动化(验证判断、影响评估、修复建议),分层技术栈与一个可运行的脚本案例。
拐点与结论
本章的转折点是一次视角切换:从"做测试"到"管理一次测试"。新手眼里流程是技术步骤的串联,带项目的人眼里流程是风险与交付的管理——范围变更怎么处理、意外事件怎么上报、证据怎么管理、报告怎么评审。技术深度决定你能不能发现问题,流程素养决定这些发现能不能变成客户的改变。第六章会把这个逻辑再推一层:防御方如何消化你的报告。
图 一次授权演练的时间线与节奏
读完你应该
- 能说出 PTES 七阶段各自的完成标志与产出物,并映射到 Kali 工具域;
- 能独立管理一次小规模授权演练的时间线与风险点;
- 能写出五要素完整的报告条目(发现、证据、影响、建议、复测);
- 能设计整改后的复测方案,让"修没修好"有客观答案;
- 能判断哪些环节值得自动化、哪些判断必须留在人手里;
- 能解释"流程素养决定发现的价值转化率"这句话。
流程自查:交付前的四个检查
本章内容落到一次真实交付前,用四个检查收口。检查一:范围对照——报告里每个被测资产都能对应授权清单条目,测试期间的每次范围变更都有书面记录。检查二:证据对照——每条发现都指向具体证据文件,证据文件带着采集时间与命令记录;抽三条随机验证,追溯链不断裂。检查三:影响对照——每条发现的影响描述使用业务语言,让非技术的业务负责人读完能理解后果与优先级。检查四:闭环对照——每条发现都附整改建议与复测方式,"建议"是动作级的,"复测"是可执行的。
四个检查全部通过的报告有一个共同特征:它可以被质疑,但经得起质疑。评审会上被问倒不丢人——被问倒后能翻出证据补上答案,才是这份职业的底气。反过来,任何一个检查不过关的报告交出去,风险都会在最高层兑现:客户按错误分级投入资源,或按不可复现的结论做出决策。把这四个检查打印出来贴在显示器边框上,是很多资深测试者的真实习惯——流程的最后一公里,靠的往往就是这种朴素的提醒。
下一章的接力
报告交付不是终点。下一章换到防守方的座位:取证模式如何固定证据、系统加固怎么落地、监控审计怎么形成闭环、红蓝紫队如何共享语言——你的报告在那里被消化成防御能力的提升。