7.1 元数据包与LiveBuild定制镜像
7.1 元数据包与LiveBuild定制镜像
本节摘要:元数据包是"工具集的声明"——一个名字代表一组按功能域组织的工具;构建工具链(live-build 类)把声明加工成可引导的专属镜像。本节讲元数据包的分层与查询、全量包的适用边界、自定义元数据包的做法,以及镜像构建管线的基本流程。
交接场景的第一个问题:工程师的环境能不能被团队快速重建?2.1 与 5.3 已经给出脚本级答案,本节给出镜像级答案——重建的极致形态是"一份构建配置,产出一个专属发行版"。
元数据包:把工具集写成声明
第 2 章把元数据包当作安装粒度讲过(按功能域组装环境)。本节把它的本质讲透:元数据包是一个"空包"——它不包含任何软件,只包含一组依赖关系。安装它等于声明"我要这个功能域的全部工具";卸载它(连带依赖清理)等于收回声明。环境从"装过什么"的流水账,变成"声明要什么"的清单——这是声明式管理的思路,与基础设施即代码同源。
# 查询:这个功能域的声明里都有什么 apt show kali-tools-information-gathering | head -20 # Depends: a long list of tool packages... ← 声明的实体就是这串依赖 # 检查环境声明(已装了哪些功能域) dpkg -l | grep kali-tools- # 输出片段: # ii kali-tools-information-gathering ... # ii kali-tools-vulnerability ... # 这两行就是你环境声明的核心部分 # 全量元数据包的存在与边界 apt show kali-linux-everything # 体积与依赖巨大 2.1 的警告依然有效 声明要克制
全量包的正确用法只有一种:作为"目录"来查询(看某个工具属于哪个功能域、发现没接触过的工具),而不是作为安装目标。真正合理的镜像应该按角色声明:Web 评估组的工作镜像、取证组的只读镜像、教学组的演示镜像——每个镜像对应一种角色(1.3 节的画像),声明越窄,镜像越可靠。
自定义元数据包:团队自己的功能域
官方功能域之外,团队往往需要自己的"域":内部工具、特定配置、常用字典与脚本。做法就是自定义元数据包——把内部工具集做成一个带依赖声明的包,进团队自己的软件仓库。之后每个成员(每份构建配置)只需声明这个包,内部工具链自动就位。
价值在维护半径:内部工具升级时,发布新版元数据包,所有环境的更新走正常包管理(2.1 的机制完整复用),不再有"把脚本拷给每个人"的原始分发。团队的工具资产第一次有了版本、有了依赖管理、有了统一的发布节奏。
构建管线:从声明到镜像
构建工具链的工作是把声明加工成可引导介质。管线可以拆成四个阶段理解:
图 镜像构建管线
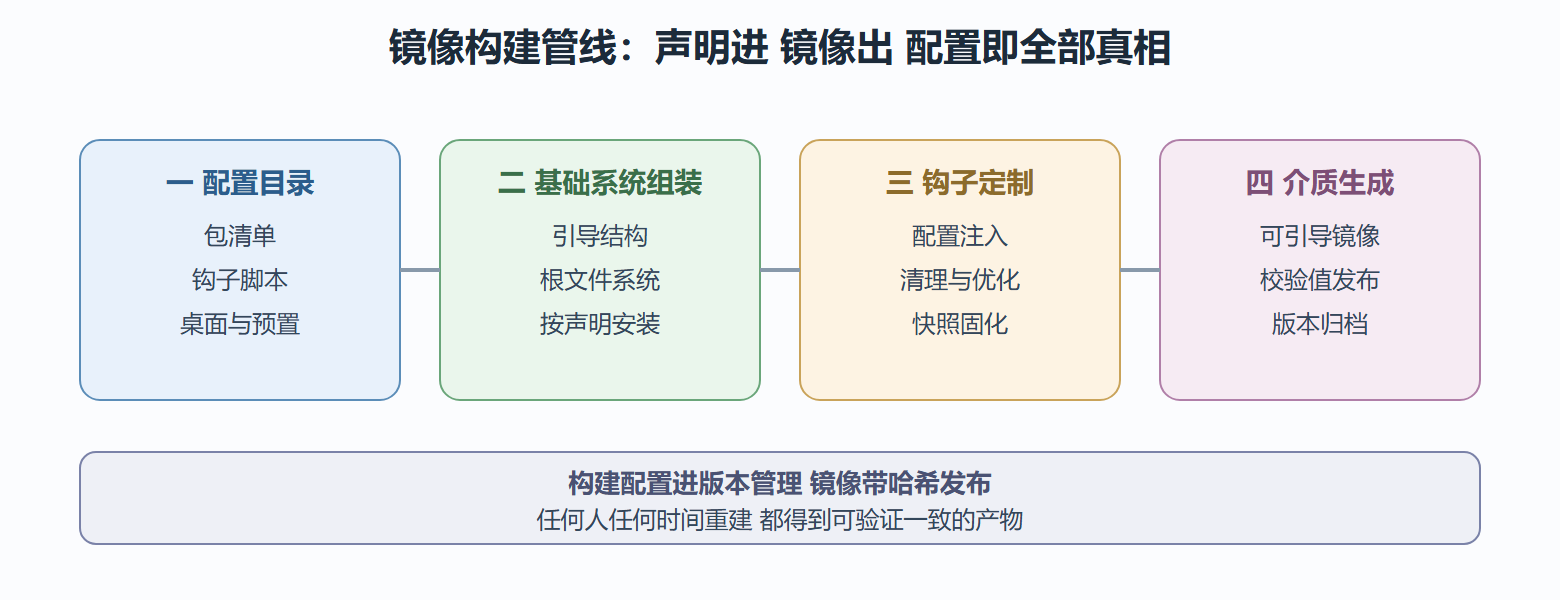
四个阶段里值得强调的是钩子:构建过程允许在指定时机插入自定义脚本——安装后注入团队配置、清理不需要的组件、预置账户与默认设置。团队的个性化全部通过钩子表达,而不修改基础声明。这保证了配置的模块性:官方更新基础层,团队的钩子层不受影响。
发布纪律沿袭 3.1 与 6.2 的原则:构建配置进版本管理(变更可追溯),产物镜像附哈希(3.1 的镜像校验习惯用在自家产物上),版本按日期与变更说明归档。
⚠️ 定制镜像最常见的翻车点是"钩子里藏魔法":某项关键配置只在钩子脚本里存在、声明文件里看不出来。半年后没人记得这个钩子为什么存在。纪律是钩子做"表达",文档做"解释"——每个非显然的钩子配一行说明进变更记录。
一次团队镜像的定制实录
把管线走一遍完整案例。背景:一支五人小队,三种角色——两名渗透方向、两名取证方向、一名负责人兼自动化。此前每人各自维护环境,交接与协作时经常出现"我这里能跑你那里不行"的工具版本漂移。
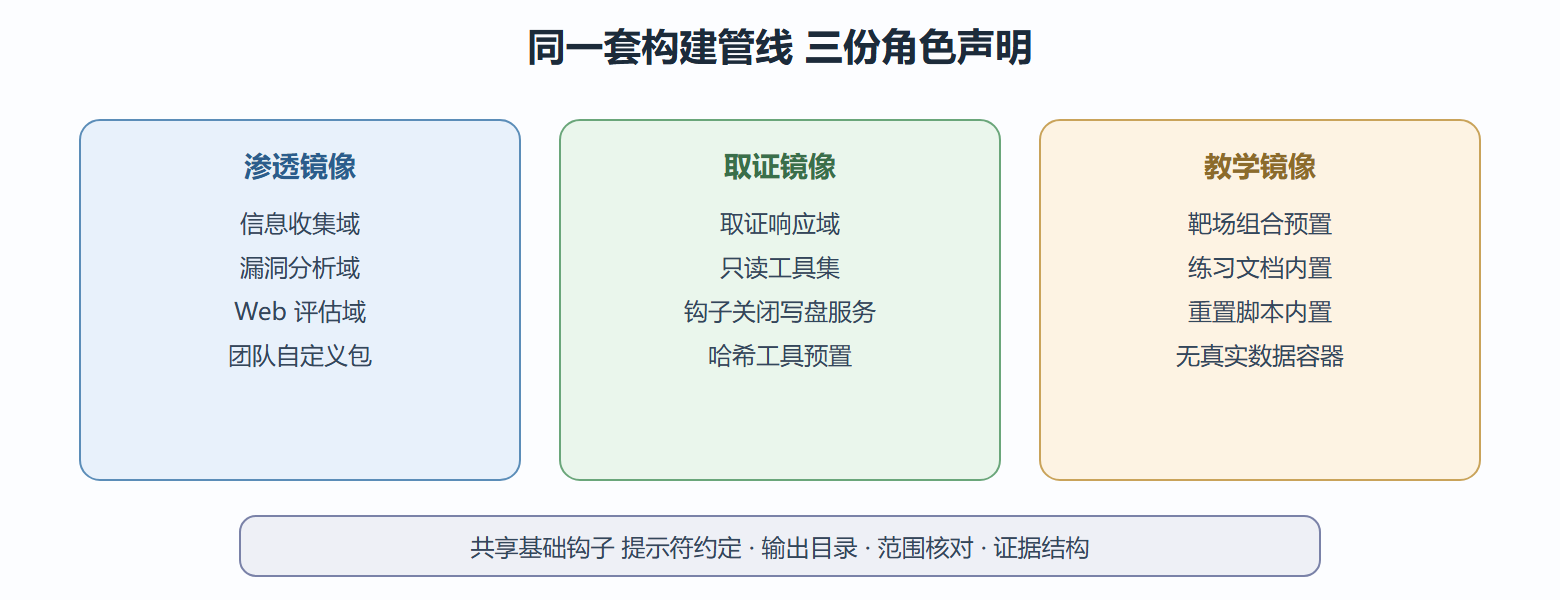
操作:第一步,按角色定声明。渗透镜像声明信息收集、漏洞分析、Web 评估三个功能域加团队自定义包;取证镜像声明取证响应功能域加只读工具集;负责人镜像再加自动化相关组件。三个声明互不包含,各自最窄。第二步,写钩子。三个镜像共享一组基础钩子:统一提示符与输出目录约定(3.3 的初始化项固化进镜像)、预置团队的范围核对脚本(1.2)、预置证据目录结构(5.3)。差异部分各自成钩子:取证镜像的钩子额外关闭一切可能写盘的服务,对齐 6.1 的"不惊动证据"姿态。第三步,构建与验证。构建出的镜像先在虚拟机里过 3.1 的十项验收清单,再由对应角色成员试用一周。第四步,发布。镜像与构建配置一起归档,附哈希与变更说明,进团队版本库。
结果:一个月后新成员入队,从拿到镜像到可接任务用时半天——此前这个数字是三天。版本漂移的"在我机器上"讨论从周会消失。
解读:这个案例里真正的收益不是镜像本身,而是声明与钩子的分离:工具组合(声明)随角色需要调整,团队约定(钩子)跨角色共享。半年后某个工具被替代,改一行声明重新构建即可,钩子层原封不动。
变式:同样的结构可以产出教学镜像(3.4 靶场的组合预置,发给学员即用)、演示镜像(只含只读工具,公开场合零风险)、以及应急镜像(预置 6 章的取证与监控工具,事件响应时即插即用)。镜像的边界就是声明的边界——想清楚给谁用,就想到该装什么、更该想到不该装什么。演示镜像那条特别值得强调:公开场合的演示环境应该是"能力受限"的,只读工具加上空数据,让意外本身也失去破坏力。
这个案例还有一个常被忽略的副产品:构建配置成了团队知识的物理载体。新人想知道"团队用什么工具、遵循什么约定",读构建配置比问十个人更快更准——声明里是工具清单,钩子里是工作流约定,注释里是历史决策。文档会过期,镜像构建配置不会(它过期了就构建不出来,会立刻被发现)。让知识活在被日常执行的配置里,是比"维护一份手册"更可靠的沉淀方式。
一个务实的提醒:第一次做镜像构建不必追求完美,先用最窄的声明(比如只含信息收集域)走通全管线,再逐步扩充。管线的第一次打通要的是信心与经验,不是完备性——见过一次"从配置到可引导介质"的完整旅程之后,后续的每次扩充都只是编辑文本。时间预算上,第一次打通留一个完整的下午;此后每次小改动,构建时间通常够你泡杯茶。
图 三种角色镜像的声明对比
本节要点回顾
- 元数据包本质:不含软件只含依赖声明,环境从流水账变成清单;
- 全量包当目录用:查询与发现,不作为安装目标;
- 按角色声明镜像:声明越窄镜像越可靠,对应 1.3 的角色画像;
- 自定义包:团队工具资产获得版本与发布节奏;
- 管线四阶段:配置、组装、钩子、介质;钩子做表达、文档做解释;
- 下一节接力:镜像解决设备间流动,下一节解决空间流动——把工具箱装进口袋。