6.2 功能安全
6.2 功能安全
本节摘要:功能安全回答的问题是"机器故障时如何不伤人":从风险评估得出SIL等级,按等级选择双通道架构与认证部件,安全程序与标准程序严格隔离,最后用可追溯的证据链完成验证。本节以青线急停与防护门回路为例,把这条链完整走一遍。
6.1节管程序别自己倒下,这一节管的是更重的命题:当一切出错时,人必须活着走出车间。功能安全有自己的标准体系与认证链条,初见时会觉得繁琐,但每条要求背后都是真实的事故账。这一节不讲条目,讲链条——从风险到架构到验证,青线怎么把"安全"做成可以交付的实物。
从风险到SIL:等级不是拍出来的
功能安全的起点是风险评估:把产线上每个可能伤人的场景列出来——卷入输送链、灌装机挤压区、膜包热封——对每个场景评估两个维度:伤害严重度与暴露频度,再结合"不采取措施时事故的可能性",得出所需的安全完整性等级。SIL2意味着把残余风险降低到什么量级有量化要求,等级越高,对系统架构冗余、部件可靠性、验证严格度的要求就越高。
青线的评估由业主安全部门主导,我们提供技术输入。结果:输送链急停与膜包区防护门定为SIL2,灌装挤压区因人员不可进入而降到SIL1处理。这张评估表是后续一切选型与架构的依据——安全等级写在评估表里,不是写在工程师的心情里。评估过程还有一个容易被忽略的输出:风险清单同时定义了"验证的颗粒度"——每个定级场景都要有对应的验证条目,等级越高的场景验证越多。评估、选型、验证三者的因果链,从这里就开始铺设。
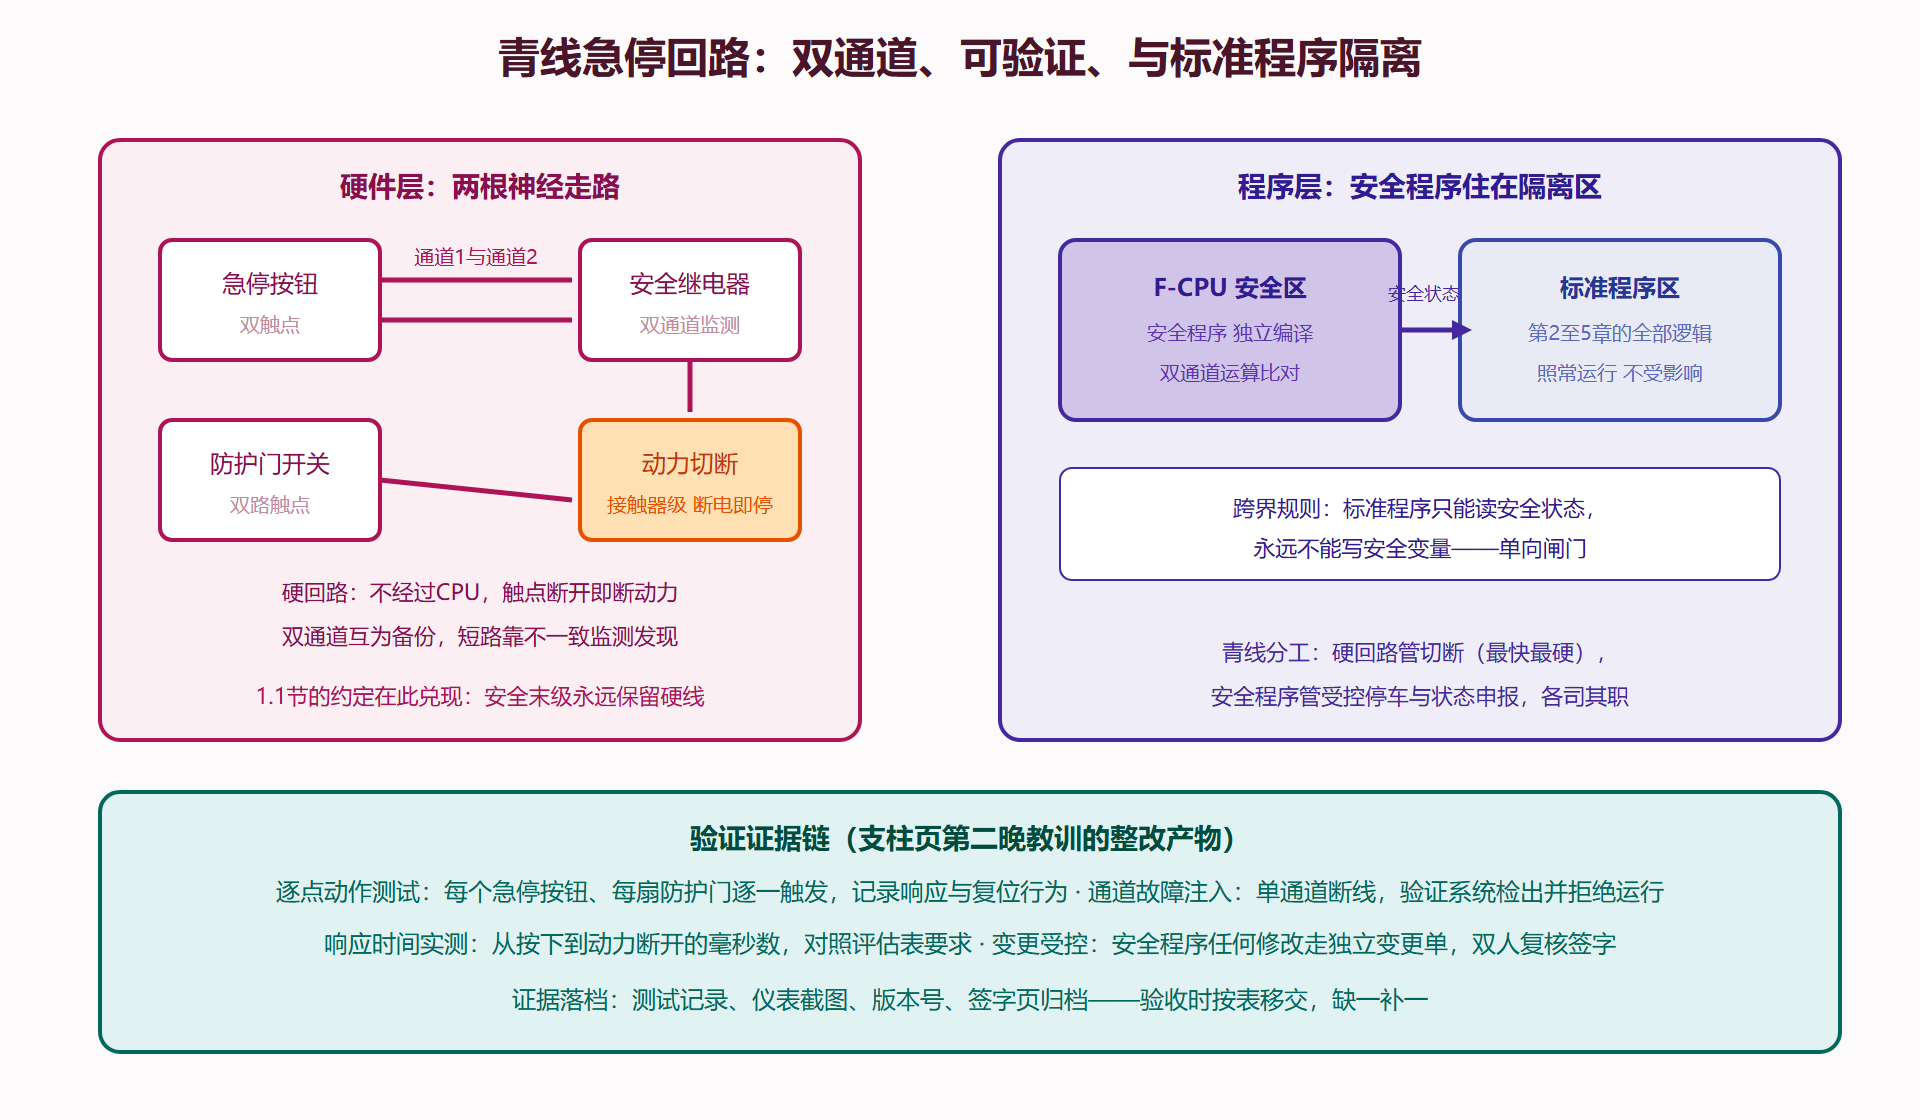
图 6-1:安全回路的双通道架构
双通道:不信任单一神经
急停按钮为什么双触点、安全继电器为什么双通道?因为单一通道的失效模式不可知:一根线断了,系统看起来"安全"(回路断开),也可能看起来"正常"(信号还在)——后者才是深渊。双通道设计让两路信号互相印证:正常时一致,不一致即故障,系统被强制进入安全态并拒绝复位。这套"不一致即故障"的思想贯穿功能安全的所有架构,从按钮到编码器到CPU。它的代价同样诚实:双通道意味着双倍的接线、双倍的验证工作量与更贵的部件——功能安全的预算从来不是小数,而这笔钱花在哪、省在哪,评估表的等级早就替你决定了。
安全CPU把同样的思想做进芯片级:安全程序双通道独立运算、结果比对,比对不一致立即触发失配反应。它同时用认证过的指令集与编译器——普通程序里一个编译器小 bug 只是结果算错,安全程序里它可能是生死之差,所以这条链上的每个工具也要有信任凭据。
隔离:安全程序不交朋友
1.1节说安全末级保留硬接线,这一节补全程序侧的对应物:安全程序与标准程序住在隔离区,往来只有一个单向闸门——标准程序可以读取安全状态(急停了几号、门开着没有),永远不能写安全变量。为什么单向?因为标准程序有太多出错的方式:被改错、被下载中断、被前面6.5节那种超时拖垮——安全逻辑的每一条输入路径都必须比这些错误更硬。青线的HMI急停状态显示、报警聚合,都是读安全状态的合法乘客;任何想让标准逻辑"顺手"复位安全信号的提议,评审一律驳回。
验证:证据链才是交付物
功能安全的验收不是"演示一次急停",而是证据链的移交。支柱页故事里那位验收工程师驳回我们的理由正是证据不足:动作测试做过,但单通道故障注入没做、响应时间没实测、记录没有版本号。整改后的清单四项——逐点动作测试、通道故障注入、响应时间实测、变更受控双人复核——每项落档签字。这份清单后来成了我们公司所有项目的标配模板。
给读者的实用忠告:安全回路的图纸要标出每一个触点、每一根线的用途,验收时照图逐点指认。图纸与实物的一致性,是整条证据链的第一环——断在这一环,后面的证明都悬空。再补一条关于"安全与人"的观察:功能安全体系里最可靠的部件永远是有警觉的人,最脆弱的也是人——所以好的安全设计既依赖人(复位要人到现场)又防着人(双通道防误接、锁定防抢行)。把人的行为模式放进安全架构的设计输入里,是这一行与纯技术设计最大的不同。
防护门与安全码:另两类常见的安全功能
急停之外,青线还有两类安全功能值得记录。防护门联锁:膜包段的门开着,热封与输送必须停——选型时在"门开关加安全继电器"与"带锁定的安全门开关"之间选了后者,锁定版能防止"机器没停稳就推门"的第二类风险,代价是每扇门贵出数倍与一套解锁逻辑。安全码复位:全线故障复位不用一个按钮搞定,而是要求操作员走到现场确认——复位开关装在危险区看不见的位置,人必须绕过设备确认无人后再到复位点操作。这类"逼人到场"的设计朴素而有效:安全的最后一公里,永远是人的眼睛。
两个选型故事的共同启示:功能安全的方案空间比想象的大,选型的依据不是"最先进",而是"对哪类人不轨或疏忽最不友好"。安全工程本质是与人的行为模式博弈,部件只是这场博弈的棋子。
安全验证的现场组织:一场重验是怎么跑的
支柱页那晚之后的重验,完整流程值得记录成模板。准备阶段:冻结安全程序版本,打印验证清单(急停若干点、防护门若干扇、响应时间若若干项),备好秒表与记录表;人员配置:两人一组,一人操作、一人核录,安全工程师全程见证。执行阶段:逐点触发、逐项记录——触发时刻、响应行为、复位行为、实测毫秒数;故障注入项(单通道断线、短接)按清单顺序做,每项做完即恢复并确认系统回到可生产状态。收尾阶段:记录表双签加见证签,与程序版本号一起归档;发现的不符合项当场登记,整改后对不符合项单独复验。
整场重验六小时,产出一份可以交给任何审计方的证据包。这份模板后来在多个项目复用,最大的改进是"见证签"——业主安全员全程在场,验收时的争议降到零。功能安全的现场工作,一半是技术,一半是让证据链在正确的见证下生长。
本节要点回顾
- 等级来自评估:SIL等级由风险评估表产生,是选型与架构的法律依据;
- 双通道思想:不一致即故障,让失效模式无处遁形,从按钮贯穿到CPU;
- 单向闸门:标准程序只读安全状态不写安全变量,安全逻辑的输入必须比一切错误更硬;
- 证据链交付:动作测试、故障注入、响应实测、变更受控,四项落档才算完成。
防住了机器伤人,还有一扇门要防:外人对这张网的窥探。下一节工业网络安全。