6.2 漏洞验证与报告写作
6.2 漏洞验证与报告写作
本节摘要:报告是测试方与修复方之间唯一的合同界面。本节给出问题条目的五件套写法——标题、等级、证据、复现步骤、修复建议——并用靶场越权问题的完整条目示例演示"技术结论翻译成修复动作"的过程,顺带列出报告写作的高频错误。
报告是给谁看的
上一节的流程模板把候选条目送到了报告站。动笔前先想清楚读者:一线开发要能照着复现并知道改哪里;安全团队要能据此评估整体风险并排期;管理层只看摘要与等级分布。一份合格的报告要同时服务三类读者——结构上的解法是分层:执行摘要给管理层,问题条目给开发与安全团队,附录留给覆盖说明与方法交代。多数"看不懂的报告"不是写得差,是没分层,所有读者被迫读同一种密度。
等级评定要抵抗"扫描器怎么说就怎么写"的惰性。严重度至少看三个维度:影响面(多少数据、多少用户)、可利用性(需要什么前置条件、多容易达成)、修复成本(改动小收益大的优先催)。同一个技术问题在不同业务语境里等级可以差两档,评定依据要写进条目——等级没有依据的报告,评审会上第一个被挑战。
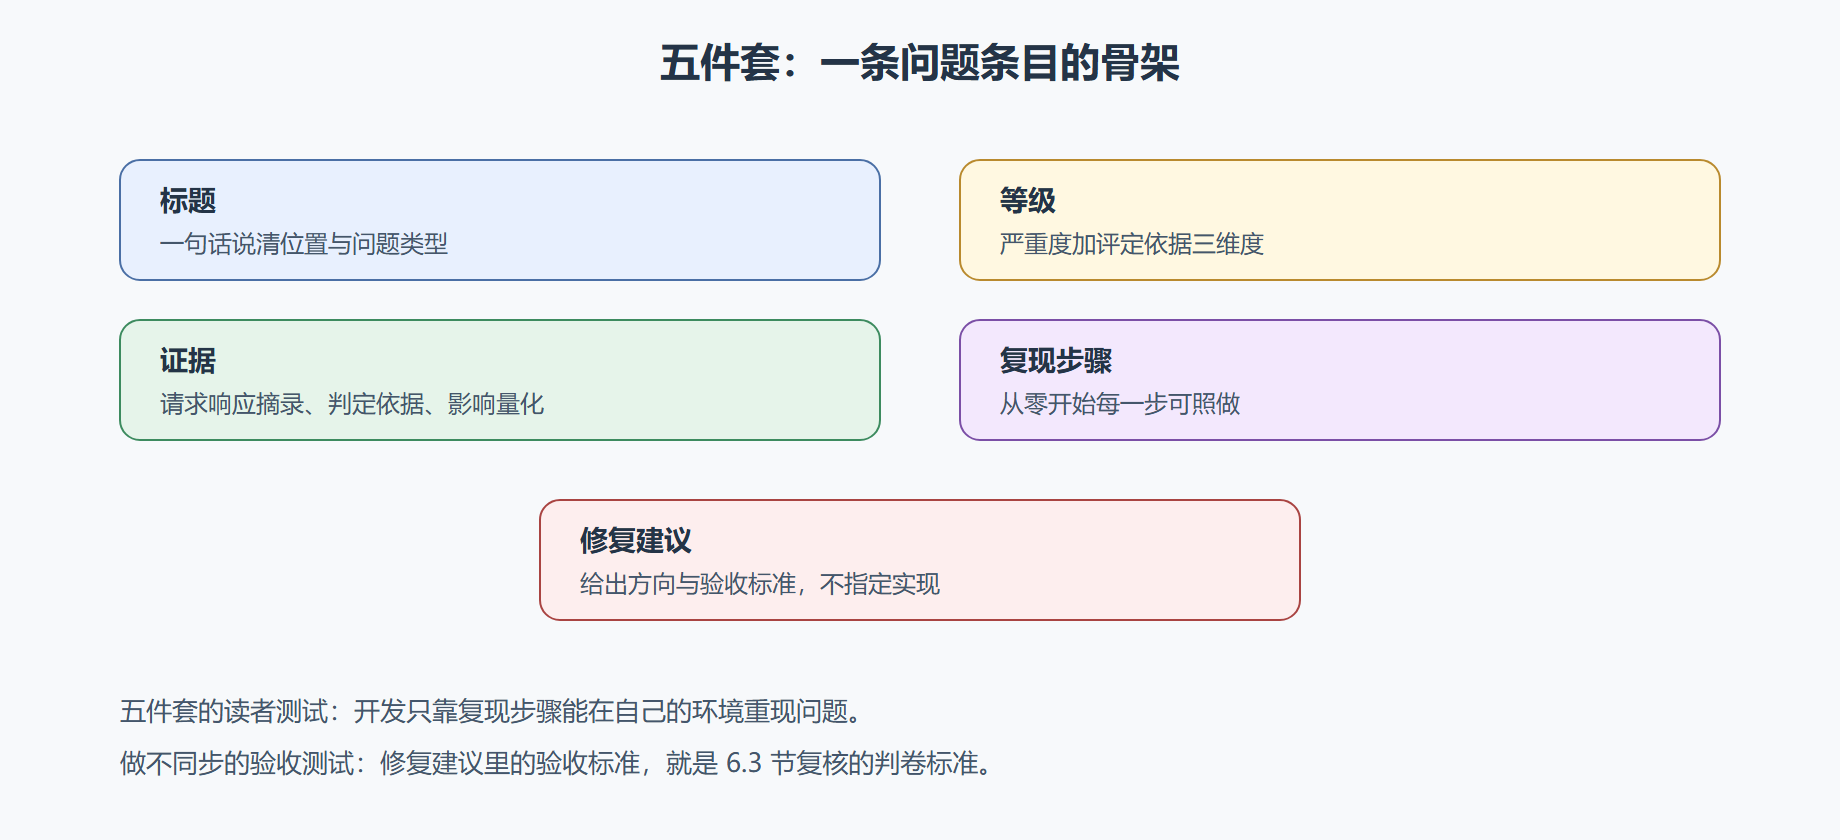
图:问题条目的五件套解剖
案例实录:靶场越权问题的完整条目
用 3.2 与 4.1 节积累的证据,按五件套写一遍。这个例子值得逐行看——它演示了证据怎么组织、等级怎么给依据、建议怎么给到"方向与验收标准"为止。
标题:订单查询接口缺失资源归属校验,任意登录账号可读取全部订单 等级:高 依据:影响面为全量订单数据含收货人信息;可利用性仅需一个低权会话与 连续编号规律;修复集中在查询层归属条件,成本可控。 证据: - 低权会话请求自身订单,返回正常,作为基线。 - 同一会话仅修改订单号参数为其他账号单号,返回他账号订单全文, 请求与响应摘录见附件。 - 批量核验显示编号区间内订单均可读取,影响面量化。 复现步骤: 1. 使用低权测试账号登录并进入订单页。 2. 抓取订单详情请求,记录订单号参数。 3. 将参数替换为另一测试账号的单号后发送。 4. 响应返回他账号订单详情,即判定成立。 修复建议: - 方向:查询层校验资源归属与会话身份一致性,建议在数据访问层 统一实施而非各接口散改。 - 验收标准:低权会话访问非归属单号时返回拒绝或不存在,且正常 访问不受影响;连续编号不可推断他人单据可读性。
三个写作细节值得点出。复现步骤从零开始写,不写"如前所述"——开发不应被要求读过你的整个测试过程;证据里同时给正例与反例(基线响应是正例),修复方的自测才有对照;修复建议给方向与验收标准、不指定实现——"建议加一层校验"式的空泛建议和"把这段代码改成那样"式的越俎代庖都常见,两种都别学。
高频错误清单
对照检查:复现步骤依赖未交代的测试账号或环境说明;证据截图不带请求响应原文,无法审计;等级拍脑袋,挑战一句"为什么是高危"就哑火;条目里堆攻击叙事炫耀过程,修复动作却一句话带过;语气对抗,把报告写成成绩单。报告的职业气质是克制——每个字都在帮对方把问题修掉。
💡 写完每个条目做"读者测试":假设你是没参与测试的开发,只看这一条,能在自己的环境里重现吗?能,就合格。
等级争议的处理与评审
报告评审会上最常吵的是等级。让争议可解的关键是把等级从"表态"变成"计算":影响面、可利用性、修复成本三个维度各自打分并有文字依据,总分对齐组织的等级基线表。争议发生时,逐维度复核依据——多数争议会消解在"影响面按谁的数据算"这类具体问题上;仍不能一致的,按委托方的基线表为准并在条目里保留测试方的意见备注。这条机制的前提是基线表在项目开始前就商定,而不是第一条高危出现时才发明规则。等级体系的目的不是精确打分,是给修复排期提供可辩护的依据——可辩护三个字,靠的是依据链完整。
报告的整体结构也值得一并定版:执行摘要一页(结论、等级分布、最需要立即处理的事项)、条目正文(五件套)、附录三件(覆盖说明、已检查负结果、方法与工具交代)。结构在启动会就给委托方预览,避免递交后因结构不合口味返工——报告的返工是评估收尾期最痛的成本。
从条目到修复的推送
条目写完只是半程,让它被正确消费是另一半。给开发的配套:条目按修复方拆分视图——每个开发只看到自己模块的条目,而不是整份报告;复现步骤附上环境说明(账号、数据、时间点)。给排期会的配套:条目的修复成本预估(方向性的小改、中改、结构改),与等级一起构成排期矩阵。给长期跟踪的配套:条目编号在后续版本间保持稳定,修复状态在报告侧同步更新——很多团队把这个状态表称为"漏洞台账",它的价值在第二、三次评估时爆发:同一资产的历次发现、修复轨迹、复发情况一目了然,资产的风险趋势第一次变得可见。
再补一条措辞层面的纪律:条目正文里避免使用绝对化断言("必然""全部""绝无可能"),改用可复核的陈述("在测试环境的三次取样中均复现""未发现例外配置")。绝对化措辞在评审会上只需要一个反例就会被全盘质疑,而可复核陈述把每句话都放在证据的保护之下。措辞的克制与证据的完整是同一件事的两面——报告的可信度不是写出来的,是每句话都可被验证换来的。
高频疑问
问:低危问题太多,报告会不会显得很难看?
答:低危多是正常现象,如实呈现恰是专业性的体现。处理方式是分级呈现:报告正文放高 中危,低危以清单形式汇总并给统一建议。刻意不报低危才有问题——下次别人扫出来了,解释成本远高于这次如实写。
问:开发说"这是设计如此",怎么回应?
答:先自检:有没有可能是业务设计的合理行为,你误判了?有这个可能就撤回或降级,这不丢人。若行为确属风险而对方接受,把它记为"已知并接受的风险",请对方书签确认——测试方的义务是把风险讲清楚,接受与否是资产所有者的决定。
问:报告语言用攻击性描述增强说服力,可取吗?
答:不可取。说服力来自证据与依据,不来自措辞的惊悚程度。攻击性描述还可能引发模仿风险与法律顾虑,与报告"推动修复"的根本目的背道而驰。
与后续章节的接口
条目发出去之后的故事在下一节:修复版本怎么验收、回归怎么做、"已修复"三个字凭什么写进结案。以及本章独有的视角——这些条目怎么翻译成防御侧听得懂的语言。
本节要点回顾
- 分层:摘要给管理层、条目给执行层、附录给审计,密度分层是可读性的根源。
- 五件套:标题、等级带依据、证据带对照、复现从零写、建议给方向与验收标准。
- 读者测试:以未参与测试的开发视角自检每一条,复现不了就是不合格。
- 克制:报告帮人修问题,不是成绩单,语气与篇幅都为修复服务。