3.2 加密体系与证书指纹
3.2 加密体系与证书指纹
本节摘要:会话内容全程加密,很多人由此得出"加密等于失明"。本节拆开这套体系的两个层次——内容保护与会话身份——说明加密关闭的是哪些观测面,又打开了哪些新的:握手指纹、证书属性、信任异常,都是加密之下依然可读的信号。
加密到底藏住了什么
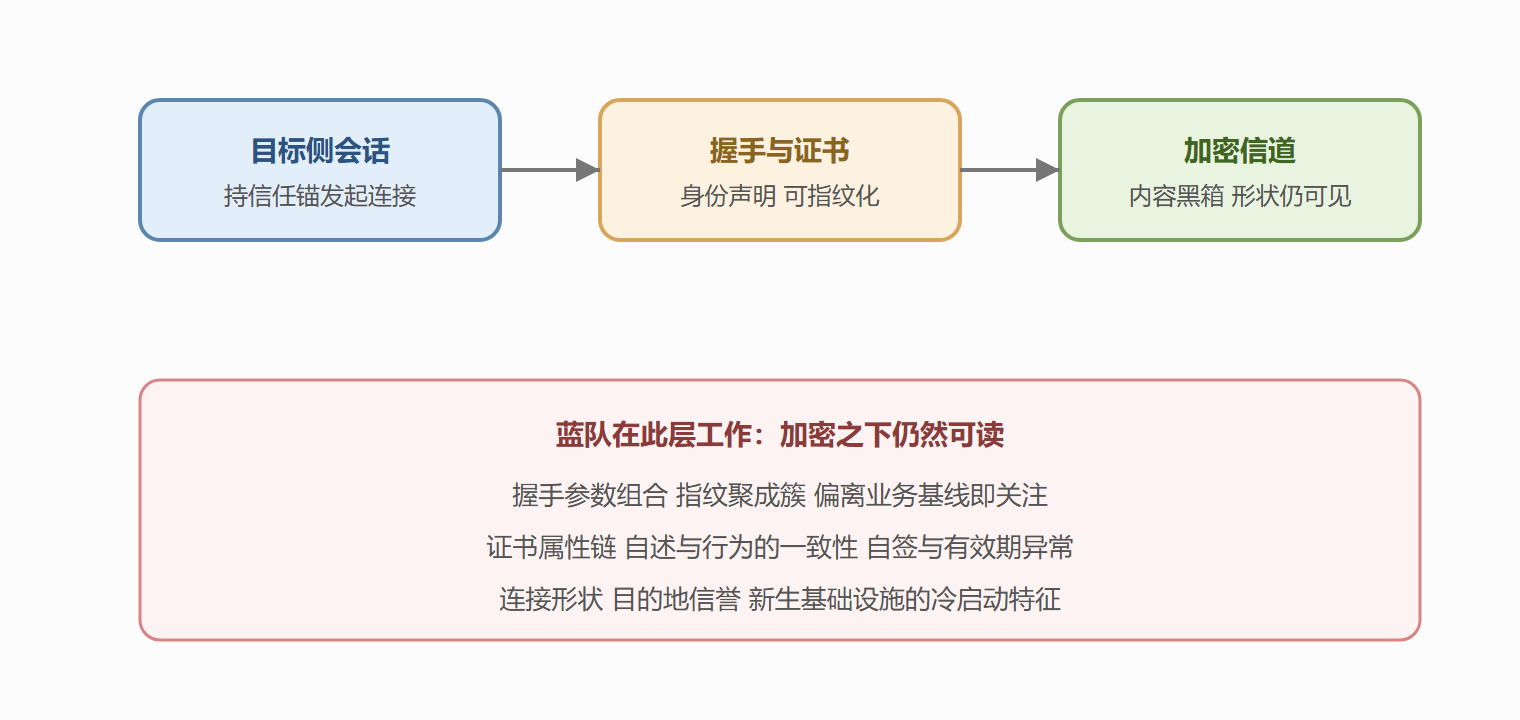
先把"失明论"拆解掉。会话采用两层加密:外层依托传输安全的握手与信道,内层再用会话密钥对任务数据加一层封装。被藏起来的,是载荷的内容——你看不到取走了什么任务、回传了什么数据。没有被藏起来的,是通信的存在与形状——何时连、连向谁、握手的细部形态、证书的自我描述,统统还在明面上。加密是内容黑箱,不是存在性黑箱。分清这两件事,检测空间立刻从"零"恢复为"丰富"。
还有一个常被误解的点:两层加密不是简单叠加。内层封装的意义在于通道无关性——即使会话切换到不做传输加密的通道(如某些对等场景),任务数据仍有自己的信封保护。这个设计对取证的影响是:无论在哪条通道上捕获到会话数据,看到的都是同样的密文信封形态,信封本身成了跨通道的指纹。
图 3-2 一条会话的信任与观测分层
证书:一份不情愿的自我介绍
传输层握手通常伴随身份声明,最典型的就是证书。演练与真实威胁场景里大量使用自签证书或短命证书,而证书的属性字段——签发者、有效期、自述身份、密钥参数——构成了一个丰富但不常更新的特征空间。防御侧的观测点有三类。属性异常:有效期极短、签发者与业务无关、字段敷衍或雷同。复用关联:同一证书指纹出现在多个事件、多个客户环境,是基础设施关联的最短路径——这也是为什么指纹情报在威胁情报体系里地位很高。自述与行为错位:证书自称某个业务域名,但访问它的主机群、访问节奏与该业务的用户画像完全不符。第三类最值得玩味:它不需要任何特征库,只需要"自述"与"行为"的交叉对账。
三类观测点的工程化程度不同,落地时要排个先后。属性异常最便宜——证书元数据在握手上就可见,一条解析规则加一张属性黑名单就能跑起来,适合作为第一周的建设项。复用关联依赖数据积累——单看自家环境样本少,价值要接到行业情报共享后才释放,属于"低成本接入、长期回报"型。自述与行为错位最贵也最强——它要联动资产台账与业务画像(哪些主机该访问哪类服务),但一旦建成,它检测的是"关系不合理"这个高阶语义,对手换证书换指纹都绕不开。三步走的节奏与 3.3 节漏斗的建设顺序天然吻合:先规则、再情报、后画像。
握手指纹:协议实现的笔迹
比证书更细一层的是握手参数的组合——支持的算法套件、扩展顺序、参数取值。这些由客户端的实现决定,同一套程序发起的握手呈现出高度一致的"笔迹",安全行业用各种指纹算法把它压缩成短串。笔迹的检测价值在聚簇与错位两读法。聚簇:把全网主机的出向握手指纹做频率统计,绝大多数流量聚在主流浏览器与业务组件的簇里,孤立小簇自然浮出。错位:某台主机的笔迹突然换了字体——它声称是浏览器,笔迹却不像任何已知浏览器版本,这种"身份与笔迹不符"是高置信信号。
需要同时给出反面约束:指纹是实现层特征,属于中等可塑面——对手更换程序版本或调整配置即可改写笔迹。因此指纹信号的合理用法与 3.1 节军规一致:作为下层行为告警的关联证据与分诊加速器,而非独立触发器。把这条写进规则评审标准,能避免团队在指纹库维护上投入过多而忽略行为层建设。
把三层观测拼成一张网
单看任何一层都有漏洞:内容看不到,证书可换,指纹可变。但三层拼起来就难了——换证书要新建基础设施,换指纹要改实现,改节律要付时效代价。检测工程的正确目标态不是"某个规则命中",而是多维度评分:节律走廊(3.3 节)加证书异常加指纹错位,三项独立观测同时偏离基线,即使每项单独看都只有中等置信,合起来就是高置信事件。下面这段伪代码表达评分汇聚的骨架:
对 每台主机 in 出向观测面: 分数 = 0 若 间隔分布聚集于稳定走廊: 分数 加 节律项权重 若 目的证书属性异常或复用: 分数 加 证书项权重 若 握手指纹与自述身份错位: 分数 加 指纹项权重 若 凌晨时段维持节律: 分数 加 作息项权重 若 分数 超过 告警阈值: 生成工单 附各项明细
评分制的妙处在容错:单项被绕过只是少加一份权重,不导致整个检测失明。这比"一票触发"的规则族鲁棒一个量级,也是现代检测引擎普遍走向评分制的原因。
评分落地的两个工程细节值得交代。细节一:权重的来源要成文。节律项为什么比指纹项重?因为绕过成本不同(第 3.1 节的改造成本层级)。把这些依据写成一句话附在权重表旁边,评审与调优时才不会每次重新吵架。细节二:评分要可回放。每台主机的历史分数留存下来,事后复盘"这台机器什么时候开始变得可疑",分数曲线是最直观的回答——4.4 节案例里"置信度逐步搭建"的过程,落到工程上就是一条爬坡的分数曲线。曲线在告警前多久开始爬、爬得多陡,都是检测体系调优的第一手素材。
常见疑问
问:如果对手用正规证书服务签发"正经"证书呢?
属性异常与复用线索会弱化,但自述与行为的错位读法仍然成立——正规证书改变的是自述,改变不了持有它的基础设施的历史与行为。这说明防御侧要持续把权重向行为维度倾斜,身份维度做辅助。检测体系与对手的这场"维度迁移"博弈没有终局,这套评分框架允许你随时调整权重,不必推翻重来。
问:内层信封能不能被解密观测?
授权演练环境里可以——演练基础设施持有自己的密钥,这是紫队流程能精确对账的原因。真实事件里则依赖端点侧证据:内存取证与主机日志往往比网络侧更早给出内容层线索。这也是第 4 章复盘案例把网络与端点两条证据线并行的原因。
问:加密协议本身(TLS 版本、套件选择)有观测价值吗?
有,而且常被漏掉。协议参数组合是握手指纹的组成部分,但更粗粒度、更好采:老版本协议、罕见套件、异常的协商行为,都可以作为独立的中等置信信号进评分。它的定位与指纹一致——辅助与关联,不单独定案。把"协议参数画像"加进网段基线,是对现有日志价值的免费挖掘,值得作为基线建设的第一批字段。