6.1 部署与分发策略
6.1 部署与分发策略
本节摘要:现代 PWA 部署必须重构为端到端可信交付管道——确定性构建、强一致性分发、上下文感知路由、零信任验证四个支柱缺一不可;分发则采用双轨制,Web 地址做更新总线,应用商店做信任背书。本节讲清管道构造、缓存分级、签名验证与部署闭环。(素材映射:原 6.1 节全部内容。)
核心问题
阅读完本节,你应当能够:
- 说出可信交付管道四支柱各自防住什么故障;
- 设计静态资产、动态内容、元数据、离线兜底四级的缓存策略;
- 解释可信网络活动的数字资产链接验证机制;
- 搭建"探测-上报-告警-回滚"的部署验证闭环。
一、传统部署模型为何失效
传统 Web 部署的本质是静态分发:构建出一组文件放到服务器路径下,等浏览器来取。这个模型在 PWA 时代遭遇三重结构性挑战。
其一,完整性校验缺失:传统协议无强制机制确保缓存脚本未被中间代理篡改,而脚本一旦被恶意注入,即可劫持全站流量——这是 PWA 最凶险的单点。其二,缓存生命周期失控:一句"缓存一小时"无法约束浏览器对清单的解析缓存,导致新图标、新启动屏长期无法生效。其三,上下文割裂:主站与资源子域虽同属一家,但跨域策略与凭据作用域仍会造成状态断层,让安装后的首次冷启动体验劣化。
回应这三重挑战的,是把部署重构为端到端可信交付管道,四根支柱不可妥协。
**支柱一:确定性构建。**每次源码提交生成的产物哈希唯一且可复现——带指纹的产物文件内容与流水线日志记录的摘要严格一致。这让任何一次线上故障都能精确对齐到某次构建。
**支柱二:强一致性分发。**内容分发边缘节点与源站间采用基于校验标签的主动失效机制,杜绝"部分节点已更新、部分节点仍缓存旧版清单"的雪崩式不一致。
**支柱三:上下文感知路由。**根据客户端提示头动态返回适配不同容器的页面入口——对可信容器与独立浏览器给出各自的加载策略。
**支柱四:零信任验证。**在 Worker 安装阶段不仅校验清单启动地址同源,更在更新触发前验证应用链接绑定关系是否实时有效。
四根支柱共同支撑一个看似简单却极关键的事实:**用户点击地址栏里的地址,与长按桌面图标启动的"应用",必须指向同一份经过完整签名、版本锁定、上下文自适应的代码基线。**否则"渐进式"将沦为"渐进式割裂"。
二、托管平台的进化:从静态到智能边缘
新一代托管平台早已不是"更好的静态托管"。它们把边缘节点升级为具备轻量计算能力的执行单元:用户请求首页时,不是简单回源取预构建文件,而是由边缘函数动态注入环境变量、实验分流逻辑,甚至实时生成符合当前设备能力的页面元信息——对支持系统分享的浏览器注入分享按钮,对不支持的降级为复制链接。这种细粒度的能力感知,让同一份源码产出真正"渐进式"的输出,而非依赖客户端脚本做笨重的特性检测。
更深刻的是部署原子性的重定义。一次代码推送自动完成三件事:一是原子化缓存失效——静态资源的内容分发缓存键自动包含构建标识,旧版本资源在新部署后立即不可达;二是 Worker 无缝接管——缓存脚本的响应头强制绕过分发缓存,配合跳过等待与主动接管的组合,在注册瞬间完成客户端更新;三是离线能力即刻生效——构建生成的预缓存清单被自动注入,且清单中每个资源的修订字段精确对应本次构建哈希,杜绝"清单声明存在、实际文件四零四"的陷阱。
三、双轨分发:直连与商店的共生
PWA 的终极悖论:它既是 Web 原住民,又渴望原生的分发特权。解法是双轨制——Web 地址做主入口与更新通道,应用商店做信任背书与生态触点。
图:双轨分发架构
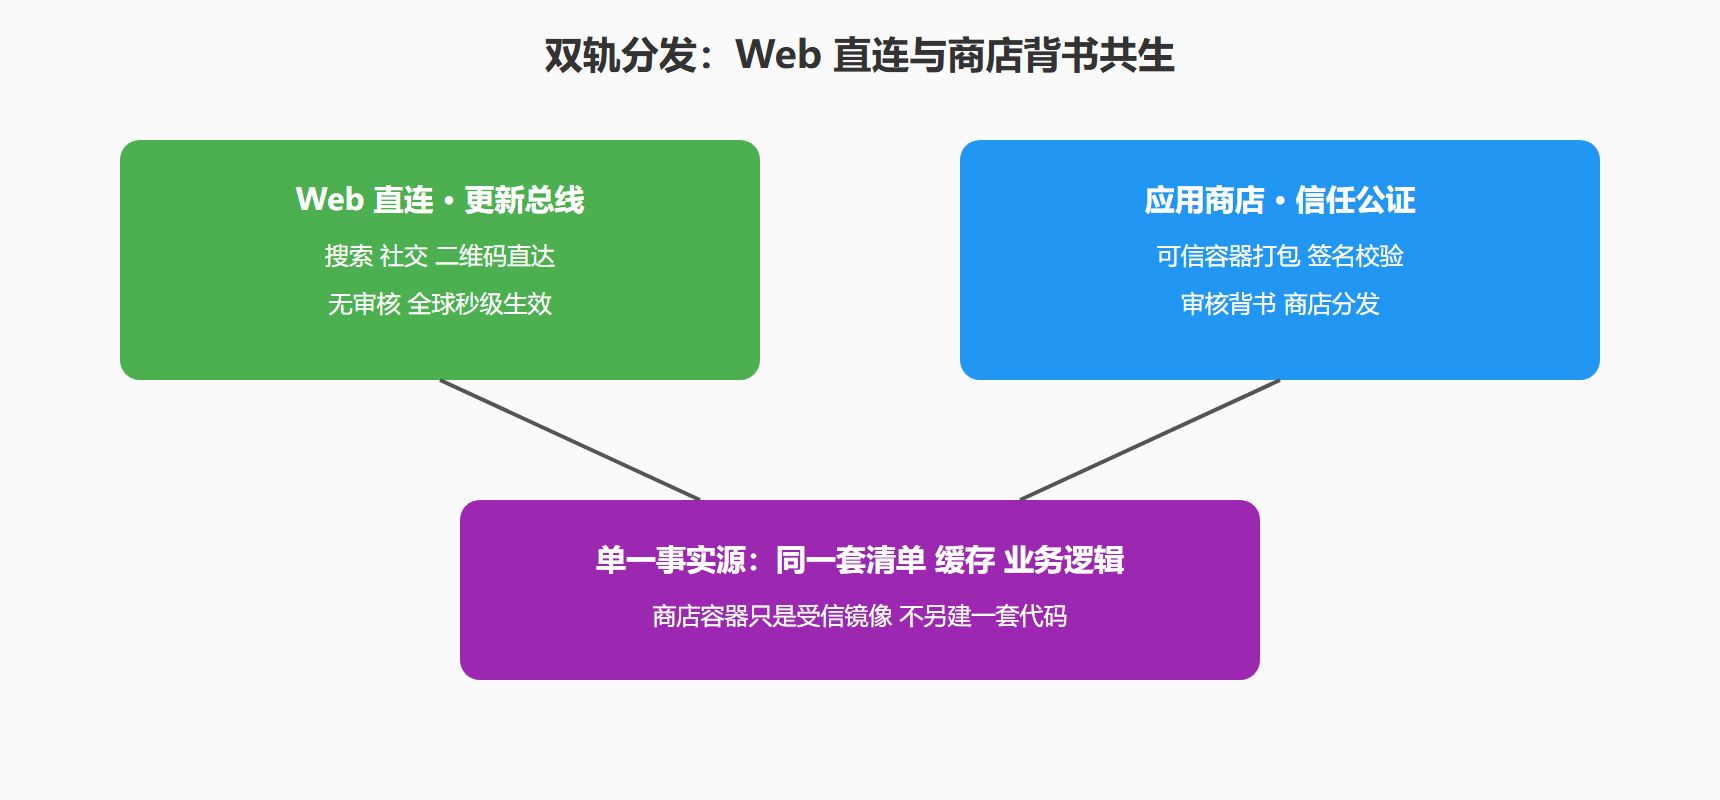
Web 直连是永不关闭的更新总线:用户从搜索、社交、二维码进入,Worker 即刻接管、离线资源加载——无审核、无手动更新、无签名兼容烦恼。全球百万用户始终运行同一份精确控制的代码基线。但它的脆弱同样尖锐:有的浏览器不开放安装提示事件,用户找不到"添加到主屏幕"的入口;即便支持,默认也不显示横幅,需满足严格的安装条件。转化漏斗存在天然断点。
应用商店轨道的价值此时凸显。可信网络活动机制的核心创新,是把受信浏览容器升级为经过数字验证的通道:开发者在原生配置中声明绑定特定域名,并通过服务器上的数字资产链接文件完成签名验证。只有当用户从商店安装的应用包,其签名证书指纹与链接文件中声明的完全匹配时,系统才允许该容器以全屏、无地址栏的方式加载目标页面。
这套验证流程蕴含精妙的博弈论智慧。对用户,商店审核与签名机制提供了比直接访问更高的安全预期;对开发者,声明式绑定让内容的任何变更(换分发商、迁域名)都必须同步更新签名文件,否则容器拒绝加载——内容来源可追溯被强制保障;对平台方,在不开放任意加载能力的前提下把 Web 生态纳入分发生态,且信任锚点固定在开发者可控的服务器上而非安装包内。
自动打包工具正是这套逻辑的执行器:接收一个 PWA 地址,自动抓清单、验证加密协议、生成符合商店政策的容器项目、嵌入正确的链接文件模板,输出可直接上传的安装包。它本质上是把"Web 可信性"翻译成"商店可信性"的编译器。
双轨不是简单叠加。若两端维护两套 Worker 逻辑、或清单启动地址指向不同路径,用户将在两个渠道获得割裂体验。最佳实践是以 Web 端为单一事实源,商店容器只是受信镜像:业务逻辑、状态管理、离线策略全部统一实现;容器只负责安全承载,并通过参数告知页面"当前在容器内运行",让前端微调界面(比如隐藏安装引导按钮)。
四、缓存分级与验证闭环
PWA 缓存按资源语义分四级,而非一句缓存头包打天下:
| 层级 | 资源 | 缓存策略 | 要点 |
|---|---|---|---|
| 静态资产层 | 带哈希的脚本样式字体 | 长期缓存永不失效 | 更新即换名 |
| 动态内容层 | 接口响应 | Worker 先旧后新 | 返回同时后台刷新 |
| 元数据层 | 清单 缓存脚本 图标 | 短缓存强制再验证 | 每次校验源站标签 |
| 离线兜底层 | 离线页面 | 长缓存加显式预存 | 分发故障时本地兜底 |
分级让"缓存失效风暴"成为历史:主脚本更新只影响第一层;清单更新刷新二三层,第四层岿然不动——系统韧性由此建立。
部署的终点不是上线而是验证。健全的策略内置实时闭环:定期探测 Worker 激活状态;捕获导航指标验证新协议是否生效;在脚本里埋验证指令供工具检查预缓存清单完整性;把指标接入监控——当激活率持续低于阈值时自动告警并回滚至上一稳定版本。验证不再是上线后的抽查,而是嵌入每次资源加载的心跳。
⚠️ 常见坑:两套代码两端维护。商店版和 Web 版各改各的,半年后行为彻底分叉、用户数据对不上——记住单一事实源原则,容器永远只是镜子。
💡 关键直觉:你配置缓存时长时,定义的是弱网下用户对"应用是否活着"的心理预期;你签名时,签署的是与商店之间关于链接文件语义的契约。部署即产品思维:它不是技术动作,而是与用户、平台、基础设施的持续对话。
五、发布演练与回滚手册
部署策略再完善,也要假设"这次发布会出问题"。发布前做三件准备:冻结清单——列出本次变更触碰的所有资源类别(静态、元数据、兜底),对每类确认预期行为;预热回滚——确认上一个稳定版本的产物仍可达(内容寻址的分发天然满足),并写下回滚触发条件(激活率低于阈值持续五分钟即回滚);灰度路径——先放百分之五流量观察核心指标,无异常再逐步放大。Worker 的灰度有个特殊技巧:新旧两版可以共存于不同缓存名下,路由规则按用户分桶决定用哪套——这是"版本灰度"在客户端的实现。
发布后第一小时盯三个数:激活率(新版本接管速度)、缓存命中率(是否出现大量未命中导致的回源洪峰)、离线可用率(兜底层是否被误伤)。任何一项异常,按预案行动而不是临场发挥——慌乱中的热修常常引入第二个事故。
六、动手片段:发布与回滚的最小配置
静态资源永久缓存加回滚开关,两条配置就够:
# /etc/nginx/conf.d/pwa.conf location ~* \.(js|css|woff2|png)$ { add_header Cache-Control "public, max-age=31536000, immutable"; } location = /index.html { add_header Cache-Control "no-cache"; # 每次都校验,保更新可见 }
Worker 版本出问题时,一段脚本可强制全量用户升级:
// 紧急回滚页 /rollback.html 引入 navigator.serviceWorker.getRegistrations().then(rs => rs.forEach(r => r.unregister()) ).then(() => caches.keys().then(ks => ks.forEach(k => caches.delete(k)) )).then(() => location.replace('/'));
一节小结
- 要点一:传统部署的三重失效——完整性、生命周期、上下文——需要四支柱管道回应。
- 要点二:边缘托管重定义了部署原子性:失效、接管、离线三件事一次推送完成。
- 要点三:双轨分发的核心是单一事实源,商店容器是受信镜像不是第二套应用。
- 要点四:签名验证把信任锚点放在开发者服务器而非安装包内。
- 要点五:缓存四级分级是抗失效风暴的关键设计。
- 要点六:验证闭环让部署从"事件"变成"心跳"。
通道建好了,下一节看两家标杆公司怎么用:一个在带宽荒漠里重建信息流,一个在高转化漏斗里编织消费旅程。