6.1 物理层安全、隐私计算与量子安全
6.1 物理层安全、隐私计算与量子安全
本节摘要:6G 的安全范式必须从"事后加固"转为"原生可信"。本节讲三层防护——物理层安全(用信道特征当密钥)、隐私计算(数据可用不可见)、量子安全(抗量子攻击),并说明它们如何协同。读完你能解释物理层安全为何"天然防窃听",并指出单点强不等于系统强。
你能学到什么
阅读完本节,你应当能够:
- 解释物理层安全为何能"天然防窃听",及其物理机理
- 说明差分隐私、联邦学习、同态加密各自如何保护数据,及代价
- 描述量子计算对传统公钥加密的威胁机理(Shor 算法),以及"先存后解"攻击
- 区分 QKD(量子密钥分发)与 PQC(后量子密码)的思路差别
- 说清"单点强不等于系统强",列出完整安全还缺哪些维度
一、问题与直觉:当网络开始读你的神经数据
当网络开始读你的神经数据(脑机接口)、监控你的客厅(全息家居)、调度你的城市(数字孪生),安全就从"防黑客"升级成"防系统本身作恶"。一个能感知你一切的网络,如果不可信,本身就是最大的威胁。这和前代网络完全不同——前代网络最多泄露你主动上传的数据,6G 网络能主动感知你没打算分享的数据。
更麻烦的是,量子计算机一旦成熟,今天所有的 RSA/ECC 公钥加密都能被秒破。RSA-2048 在经典计算机上要算几十亿年,在足够大的量子计算机上用 Shor 算法可能几小时就破。虽然这种量子计算机现在还没有,但"harvest-now-decrypt-later"(先存密文,后解密)的攻击已经在发生——攻击者现在囤积抓到的加密流量,等量子计算机成熟再批量解密。今天觉得"RSA 够安全"的数据,十年后可能全裸奔。
6G 不能等被破再去补,必须把安全铸进协议栈底层,从设计之初就假设"信道里有窃听者、节点里有叛徒、未来有量子计算机"。这就是原生可信的出发点。
二、核心原理:三层防护各管一段
图:6G 原生可信安全体系
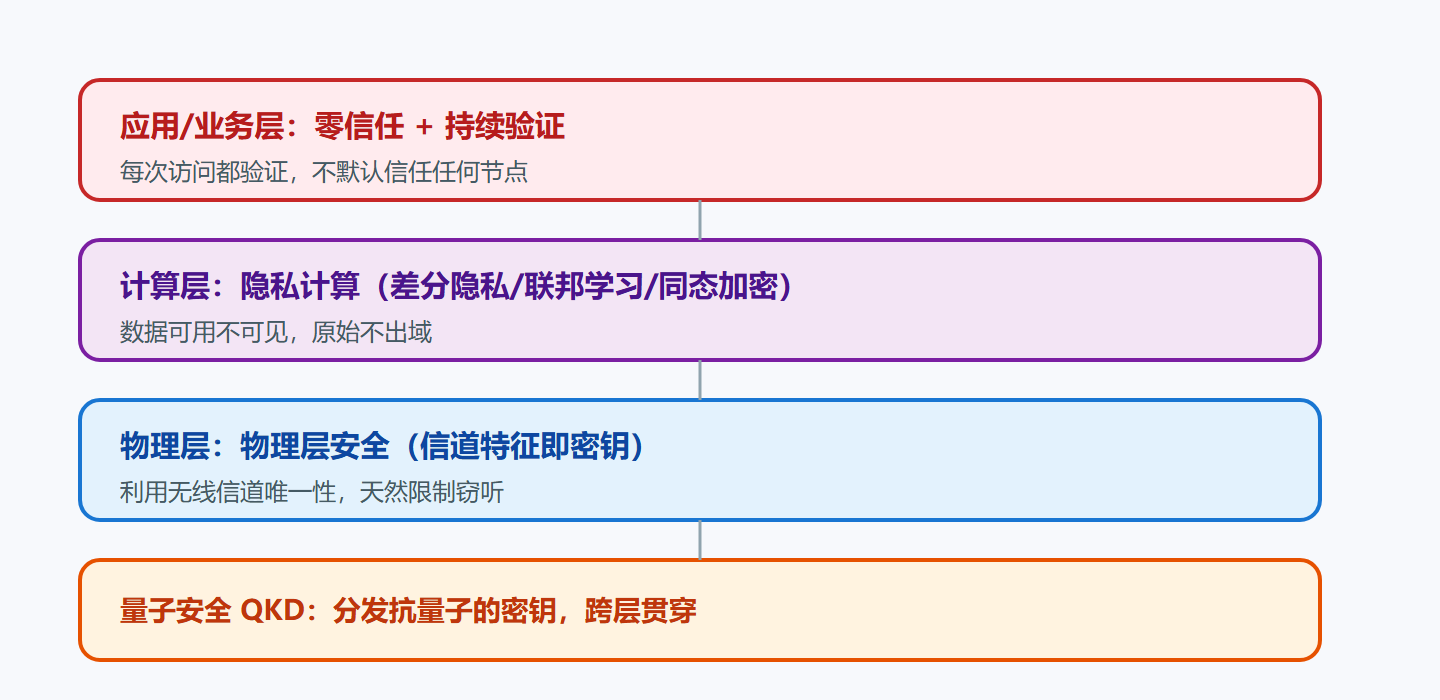
原生可信不是单一技术,而是多层防护的协同。下面分别讲三层(其实是四层,加上架构层的零信任):
物理层安全:利用无线信道的物理特性做安全。妙处在——无线信道对合法用户和窃听者是不同的。合法用户和发送端的信道是一个样,几米外的窃听者因为位置不同,信道响应完全不一样(多径传播对位置极度敏感)。利用这个唯一性,可以在物理层直接限制窃听方的解码能力——相当于"锁"长在空气里,不需要密钥协商。具体技术包括:基于信道互易性的密钥提取(合法双方信道一致,可提共享密钥)、人工噪声(向窃听方向加干扰,不影响合法接收)、波束成形零陷(把信号能量集中给合法用户,在窃听方向形成零点)。
隐私计算:让数据"可用不可见"。它包含几类技术:联邦学习只传模型参数、原始数据不出域(第 4 章已详述);同态加密允许在密文上直接做计算,不解密就能得到计算结果的密文;差分隐私在数据或模型里加精心设计的噪声,让攻击者无法从输出反推个体;安全多方计算(MPC)让多方在不暴露各自输入的情况下联合计算。这些技术各有代价(同态加密慢几个数量级、差分隐私损失精度、MPC 通信开销大),6G 要按场景组合。
量子安全:两条技术路线。QKD(量子密钥分发) 利用量子力学原理(测不准、不可克隆)分发密钥,窃听必然被发现——这是物理定律保证的,不依赖计算复杂度。PQC(后量子密码,Post-Quantum Cryptography) 是设计即使在量子计算机面前也难破的经典算法(基于格、码、哈希等数学难题),不依赖量子硬件,软件升级即可。两者互补:QKD 提供信息论意义的安全但需要专用量子信道、距离受限;PQC 部署容易但安全性基于"目前没找到破解算法"的计算假设。6G 倾向两者结合——关键链路用 QKD,一般链路用 PQC。
💡 关键直觉:物理层安全不是替代上层加密,而是"加一道天然锁"。即便上层密钥泄露,窃听者在物理层也拿不到干净信号。它和上层加密是叠加关系,不是替代关系。同理,QKD 和 PQC 也是互补——QKD 保密钥分发的物理安全,PQC 保算法层面的抗量子,两者解决的是不同环节的问题。
三、工程实践要点:单点强不等于系统强
| 层 | 技术 | 解决的问题 | 局限 | 成熟度 |
|---|---|---|---|---|
| 物理层 | 信道特征密钥、人工噪声 | 天然防窃听 | 依赖信道差异、需精准 CSI | 中(研究活跃) |
| 计算层 | 联邦/同态/差分/MPC | 数据隐私 | 性能开销大、精度损失 | 中(联邦已在用) |
| 架构层 | 零信任 | 内部威胁、边界模糊 | 体验摩擦、策略复杂 | 中高(云已普及) |
| 密钥层 | QKD / PQC | 抗量子 | QKD 距离成本,PQC 假设性 | QKD 低、PQC 中(标准已出) |
这四层各有职责,但任何单层做强都不等于系统安全。这是安全工程最容易踩的坑——某团队把 QKD 部署得很炫,就以为系统抗量子了;殊不知身份认证用的还是传统 RSA,侧信道防护没做,内部威胁没控。完整的原生可信至少还要补上几个维度:
- 身份与访问管理:零信任的核心是"持续验证身份",光有加密不够,还得确认"持有密钥的人是不是该持有的人"。
- 审计与可追溯:每个敏感操作留审计日志,出事能追溯。AI 自治决策尤其要审计,否则黑盒出问题查无实据。
- 抗侧信道:即使算法不可破,实现层面的侧信道(时序、功耗、电磁泄漏)仍可能泄露密钥。这是工程难题,常被忽视。
- 供应链安全:硬件、固件、开源组件都可能被植入后门。6G 设备供应链长且复杂,供应链安全是系统性挑战。
- 语义层防护:6G 语义通信引入新的攻击面——污染任务语义(让识别模型把"停"标成"行")。传统加密防不住这类语义层攻击,需要语义完整性校验。
⚠️ 常见坑:以为"上了量子安全就万事大吉"。QKD 只解决密钥分发抗量子,PQC 只解决算法层面抗量子,完整安全还要身份、审计、抗侧信道、供应链、语义防护一起上,单点强不等于系统强。安全工程里有个"木桶原理"——整体安全水平取决于最短的那块板,而不是最长的那块。把一块板做得很长(比如 QKD 部署到极致),其他板短板照样漏水。
一个常被忽视的威胁:AI 自身成为攻击面
6G 的原生 AI 本身也是攻击面。攻击者可以:投毒攻击(污染训练数据让模型学错)、对抗样本(构造特殊输入让模型误判)、模型窃取(通过大量查询反推模型参数)、成员推断(判断某条数据是否在训练集里,泄露隐私)。这些都是传统加密防不住的"AI 原生威胁"。6G 的安全体系必须包含"AI 安全"这一独立维度——鲁棒训练、对抗防御、模型水印、差分隐私训练。这也是为什么原生 AI 和原生可信必须协同设计,不能各做各的。
把量子安全迁移讲成一个时间表
量子安全听起来悬,但落到工程上其实是个有明确节奏的迁移问题,我把它讲成一个时间表会清楚很多。现在(2026 年前后)处于"算法标准化完成、商用迁移启动"阶段,NIST 已经选定并发布了首批后量子密码标准(基于格的 ML-KEM、ML-DSA 等),各国的迁移指南也在陆续出台,但绝大多数现网系统还在用传统 RSA 和 ECC。接下来几年是"双栈过渡期"——新系统同时支持传统算法和 PQC,老系统逐步升级,这个阶段要持续相当长一段时间,因为密码迁移涉及证书、协议、硬件加速器的全面更换,不是改个开关那么简单。真正让人紧张的是"先存后解"窗口期:今天用传统算法加密的高价值数据(外交电报、医疗记录、商业机密),哪怕现在解不开,攻击者也会先存下来,等量子计算机成熟再批量解密。所以对于"保密寿命长"的数据(要保密二三十年以上的),现在就必须上 PQC,不能等。
这里有个常被忽略的工程细节:PQC 算法的密钥和签名尺寸比传统算法大不少(比如 ML-DSA 的签名是 RSA-2048 的好几倍),这会影响协议握手包大小、证书存储、带宽开销。在带宽充裕的有线网里这点开销不算事,但在 6G 的海量物联和窄带场景里,签名尺寸膨胀可能是个实打实的约束。所以选 PQC 算法时不能只看"抗不抗量子",还要看它的尺寸、速度、是否适合目标场景的带宽和算力预算。安全选型从来不是单维度的"越强越好",而是约束下的折中。
再补一个常被忽视的协同点:物理层安全和上层加密不是二选一,而是要协同设计才有最大收益。物理层安全靠信道唯一性防窃听,但它的有效性依赖合法用户和窃听者的信道确实有显著差异——如果窃听者紧贴合法用户(信道几乎一样),物理层安全就失效。这时上层加密补位。反过来,上层加密在密钥分发环节可能被量子计算威胁,这时物理层的 QKD 补位。两者形成纵深防御:物理层挡一波(让窃听者拿不到干净信号),上层加密再挡一波(哪怕拿到信号也解不开密文),QKD 或 PQC 保密钥环节。这种"多层叠加、互为兜底"的设计才是原生可信的完整形态,单押任何一层都会有盲区。
本章回顾
- 要点一:原生可信把安全铸进协议栈底层,从设计之初就假设信道有窃听、节点有叛徒、未来有量子计算机
- 要点二:物理层安全利用信道唯一性(位置差一点信道就变),天然限制窃听方解码,是叠加而非替代上层加密
- 要点三:隐私计算让数据可用不可见(联邦/同态/差分/MPC),各有性能和精度代价,按场景组合
- 要点四:量子计算威胁传统公钥(Shor 算法),"先存后解"攻击已在发生;QKD 走物理路线、PQC 走算法路线,互补
- 要点五:物理层安全是"加一道天然锁",不替代上层加密;QKD 和 PQC 也互补,解决不同环节
- 要点六:单点强不等于系统强(木桶原理),完整安全还要身份、审计、抗侧信道、供应链、语义防护
- 要点七:原生 AI 自身是攻击面(投毒、对抗样本、模型窃取、成员推断),AI 安全是独立维度,须与原生可信协同设计
下一章看这些能力如何支撑具体应用场景——安全是落地的信任前提。