3.5 Merkle树与交易验证
3.5 Merkle 树与交易验证
本节摘要:Merkle 树是区块链高效验证的基石数据结构——把整块交易压缩成一个 Merkle 根放进区块头,验证任意一笔交易只需一条对数级长度的证明路径。本节详解 Merkle 树的构建、SPV 轻节点验证原理、以及它在 Layer2、去中心化存储等场景的扩展应用。
本节导读
阅读完本节,你应当能够:
- 画出 Merkle 树的构建过程
- 解释 Merkle 根为什么能"一票验证"整块交易
- 描述 SPV 轻节点用 Merkle 证明验证交易的过程
- 计算 Merkle 证明路径的长度(对数级)
- 说出 Merkle 树在区块链外的应用
问题与直觉:全节点太重,轻节点怎么活
全节点保存完整账本(比特币约 500GB),但手机钱包不可能装这么多。轻节点(SPV)只存区块头(约 80 字节/块),可它怎么知道"我的那笔交易确实在某个区块里"?把整个区块下载下来验证?那和全节点没区别了。
Merkle 树解决的就是这个矛盾:用一棵哈希树把"验证整块数据"变成"验证一条很短的路"。轻节点只下载 80 字节区块头 + 一条证明路径(几十字节),就能高置信度确认交易存在。
核心原理:Merkle 树构建与证明
构建过程
- 每笔交易算一个哈希(叶子节点)
- 相邻叶子哈希两两配对,合并算父哈希
- 逐层向上,直到只剩一个哈希——Merkle 根
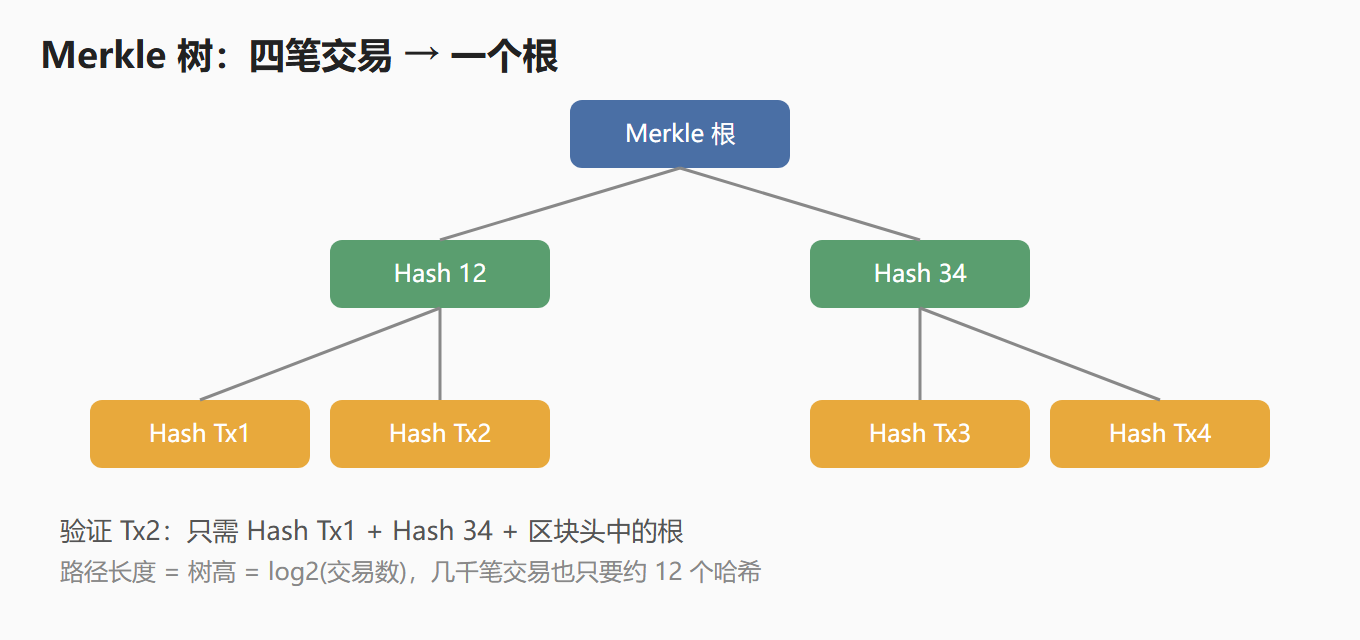
图:Merkle 树结构——四笔交易的哈希树
Merkle 证明(验证一笔交易)
要证明"Tx2 在这个区块里",只需提供:
- 区块头里的 Merkle 根
- Tx2 自己的哈希
- 证明路径上的兄弟哈希:Hash Tx1、Hash 34
验证者重新计算:Hash12 = H(HashTx1 + HashTx2),然后 Merkle根' = H(Hash12 + Hash34)。若 Merkle根' == 区块头的根,则证明成立——Tx2 确实在这个区块里。
安全性
- 任何人无法伪造"某交易在块里"的证明(抗碰撞性保证)
- 修改任意一笔交易 → 根改变 → 与区块头不符 → 区块无效
- 验证复杂度 O(log N),远小于 O(N)
工程实践要点:Merkle 树的应用版图
| 场景 | 用途 | 价值 |
|---|---|---|
| 区块结构 | 交易摘要进区块头 | 轻节点可验证 |
| SPV 钱包 | 交易存在性证明 | 手机可用 |
| 以太坊状态树 | 账户状态、存储的 MPT | 状态可验证 |
| Layer2 证明 | 状态根提交主链 | 扩容方案的基础 |
| 去中心化存储 | 文件分块校验 | 损坏定位 |
| 版本对比 | 大文件变更检测 | 增量同步 |
工程注意点
- 奇数叶子处理:交易数为奇数时,最后一个哈希与自己配对(复制一份),保证树总能合并到根。
- 轻节点≠全节点:Merkle 证明只保证"交易存在",不保证"交易有效"(余额、签名等仍需信任全节点或额外验证)。
- MPT 是升级版:以太坊用 Merkle Patricia Trie,在 Merkle 树基础上加入键值索引能力,支撑账户模型。
⚠️ 常见坑:以为轻节点"验证了交易"。SPV 只做存在性证明——它不知道这笔交易是否合法(比如是否双花)。所以大额操作请用全节点或可信服务商。
💡 关键直觉:Merkle 树把"验证成本"从"看全量"降为"看对数级路径",这个"压缩验证"的思想贯穿区块链一切扩容方案——共识可以很重,但验证必须很轻。
深入:Merkle 证明的数学直觉
为什么提供"兄弟哈希路径"就够了?核心是哈希的抗碰撞性:验证者只能沿路径一层层算上去,每一层都必须与上一层的输入严格一致。攻击者想伪造"Tx2 在块里"的证明,就得构造一个不同的 Tx2' 使其哈希链最终撞上同一根——而这恰恰是抗碰撞性禁止的(2^128 次运算量级)。
于是"存在性"从概率直觉变成了计算上的确定性:只要哈希函数没被攻破,伪造证明就是不可能的。这就是 Merkle 树"轻而可信"的全部秘密——用数学代替信任,用哈希锁死路径。
Merkle 树的变体与应用细节
| 变体 | 改进 | 用途 |
|---|---|---|
| Merkle Patricia Trie | 键值索引+前缀压缩 | 以太坊账户/存储状态 |
| Sparse Merkle Tree | 稀疏证明、高效插入删除 | 链上数据库 |
| Merkle Mountain Range | 追加高效、可验证历史 | 连续数据流(如日志) |
| Verkle Tree | 向量承诺,证明更短 | 下一代以太坊状态树 |
选型提示:纯 Merkle 树适合"批量验证静态数据"(区块交易),需要键值查询或频繁更新时升级到 MPT/SMT。别把"能用 Merkle 树"当成"所有验证问题都解决了"——结构选择要匹配数据访问模式。
Merkle 树与 SPV 的实际体验
用手机轻钱包(SPV 钱包)的用户每天都在享受 Merkle 树,但很少意识到。它的实际体验链条:
- 手机钱包只下载区块头(约 80 字节/块,一年约 4MB)
- 用户发起查询"我的交易在哪"时,钱包向全节点请求 Merkle 证明
- 全节点返回一条证明路径(几十字节),钱包本地验证
- 验证通过,钱包显示"交易已确认"
与全节点的对比:全节点一年同步数百 GB 数据,轻节点只要几 MB——差距是万倍级。正是 Merkle 树让"手机也能用区块链"成为可能。这也是为什么说Merkle 树是区块链可用性的功臣。
从 Merkle 树到证明体系
Merkle 树只是"密码学证明"的一种,理解它之后可以扩展视野到整个证明体系:
| 证明类型 | 证明什么 | 典型应用 |
|---|---|---|
| Merkle 证明 | 元素在集合中 | 交易存在性 |
| 默克尔化状态 | 状态根可验证 | 以太坊状态树 |
| 零知识证明 | 满足某性质而不泄露细节 | 隐私交易、Rollup |
| 欺诈证明 | 别人错了(可挑战) | 乐观 Rollup |
| 有效性证明 | 计算确实正确 | zk-Rollup |
洞察:区块链扩展方案的共同母题就是"把验证成本降到最低,同时保持证明可信"——Merkle 树开了这个头,ZKP 把它推到极致。理解这条主线,Layer2 的学习会轻松很多。
Merkle 树常见疑问速答
问:Merkle 树能防止交易被删除吗?
不能直接防删除——它防的是"悄无声息的修改"。如果某个区块的整棵交易树被替换(删掉部分交易),Merkle 根会变,与区块头不符,节点会拒绝。所以"删除"也逃不过验证。
问:为什么不用简单的"全部交易哈希相加"?
相加的哈希无法区分交易顺序和单个交易——改一笔交易、调换两笔顺序,根可能不变或无法定位。Merkle 树的逐层结构让任何叶子变动都精确传导到根,且能定位到具体叶子。
问:SPV 钱包真的安全吗?
SPV 提供了"交易存在"的密码学证明,但不验证"交易是否合法"。它的安全级别低于全节点,但配合多全节点查询、交易确认数策略,对日常小额使用足够。大额资金请用全节点或可信托管。
问:验证一条交易需要多少哈希计算?
只需 O(log N) 次(树高):1 万笔交易约 14 次,100 万笔约 20 次——这就是"轻验证"的数学基础。
Merkle 树验证的工程实现
在代码层面实现 Merkle 证明,关键步骤包括:
| 步骤 | 说明 |
|---|---|
| 叶子计算 | 每笔交易做 SHA-256 |
| 逐层合并 | 相邻哈希配对再哈希 |
| 奇数处理 | 最后一节点自我复制配对 |
| 生成证明 | 记录验证路径上的兄弟哈希 |
| 验证逻辑 | 沿路径重算到根,与已知根比对 |
实现注意:双哈希(SHA-256d)是比特币惯例(防长度扩展攻击);合并顺序要统一(左+右或右+左);根与区块头比对必须用区块头存的值。这些细节看似微小,错一个整条链就对不上。
验证成本的对比实验
用一个直观的数字对比,体会 Merkle 树的"压缩验证"威力:
| 交易数 | 全量验证成本 | Merkle 证明成本 | 压缩比 |
|---|---|---|---|
| 100 | 100 次哈希 | 7 次哈希 | 约 14 倍 |
| 10000 | 10000 次哈希 | 14 次哈希 | 约 700 倍 |
| 100 万 | 100 万次哈希 | 20 次哈希 | 约 5 万倍 |
| 1 亿 | 1 亿次哈希 | 27 次哈希 | 约 370 万倍 |
启示:数据规模越大,Merkle 树的相对优势越明显——这就是它成为"链上验证标配"的根本原因。当验证成本与数据量无关(对数级)时,"轻节点"才成为可能,这为手机钱包、IoT 设备等资源受限场景打开了大门。
Merkle 树概念自检
用这组自检题巩固本节:
- 叶子/中间节点/根的关系?(两两哈希合并)
- Merkle 根放哪里?(区块头)
- 验证一笔交易需要什么?(兄弟哈希路径+根比对)
- SPV 验证的局限?(只证存在、不证有效)
- MPT 与 Merkle 树的区别?(加了键值索引)
自检通过的标准:能向别人解释"为什么手机钱包不用下载整条链也能确认交易"——Merkle 树的价值就在这一问中。
Merkle 树学习小结
把 Merkle 树压缩成一句话记忆卡:
"一棵树把整块数据折叠成一句话"——所有交易逐层哈希合并成 Merkle 根(一句话),放进区块头;验证任何一笔交易只需沿树走一条路径(十几个哈希),不用看整块数据。
对比记忆:哈希是一维指纹,Merkle 树是二维指纹树——哈希回答"这块数据变没变",Merkle 树回答"某笔交易在不在且能不能验证"。前者防篡改,后者促效率,两个组件一个管安全、一个管可用。
本节速览
- 构建:交易哈希→两两配对→逐层合并→一个根
- Merkle 根:整块交易的"汇总指纹",进区块头
- 证明原理:兄弟哈希路径 + 根比对,O(log N) 验证
- 数学基础:抗碰撞性让"伪造证明"计算上不可能
- SPV 局限:只证存在、不证有效
- 树族变体:MPT/SMT/MMR/Verkle 按访问模式选
- 扩展应用:以太坊状态树、Layer2、去中心化存储
- 核心思想:把验证压缩到对数级,是一切扩容的地基
Merkle 树解决了"怎么高效验证",还剩最后一个实操问题:私钥、地址、助记词到底怎么管理?下一节把这些安全细节一次讲透。
构造与验证流程图
对着图把构造规则说全:叶子层每个交易各算一次哈希;向上逐层两两拼接再哈希;遇到奇数个节点,把末尾节点复制一份补成偶数;最顶上得到 Merkle 根,随区块头一起落链。整棵树不需要存储在链上——轻节点只留每块的根,完整节点可以现算。
验证才是这棵树真正的主角。假设你要向一个只持有区块头的轻节点证明"交易二确实在这条链的第 N 个区块里",你只需要提供:交易二本身、叶子哈希一、父节点哈希三四。轻节点本地三次哈希运算就能重构出根,与手里的根比对即完成证明。注意这个数字的来源:一千笔交易的树有十层,证明仍只要九个哈希外加交易本体——证明成本随交易数对数增长,这正是轻节点钱包能在手机上跑起来的数学基础。
常见疑问
问:Merkle 树和直接把所有交易哈希拼在一起算一个总哈希,差别在哪?
答:拼一起算总哈希同样能证明"整包未篡改",但它失去了单笔证明能力——想证明某笔交易在包内,只能把全部交易发过去重算。Merkle 树多花一点结构成本,换来对数级的单笔验证路径,这是两种设计的目标差异,不是谁更先进。
问:同一棵树能证明某笔交易"不在"区块里吗?
答:普通 Merkle 树不能,它只擅长证"在"。要证"不在"需要 Merkle Mountain Range 或有序 Merkle 树这类变体,按交易哈希排序后用范围证明排除。以太坊的状态树(Merkle Patricia 树)走的就是"可证存在也可证不存在"的路线——账户余额为零与账户不存在,在证明层面是两种不同的答案。