1.3经典密码学面临的挑战
1.3 经典密码学面临的挑战
量子计算对经典密码的威胁不是泛泛而谈,而是有两条具体算法给出了"降维打击"路径:Shor 算法与 Grover 算法。
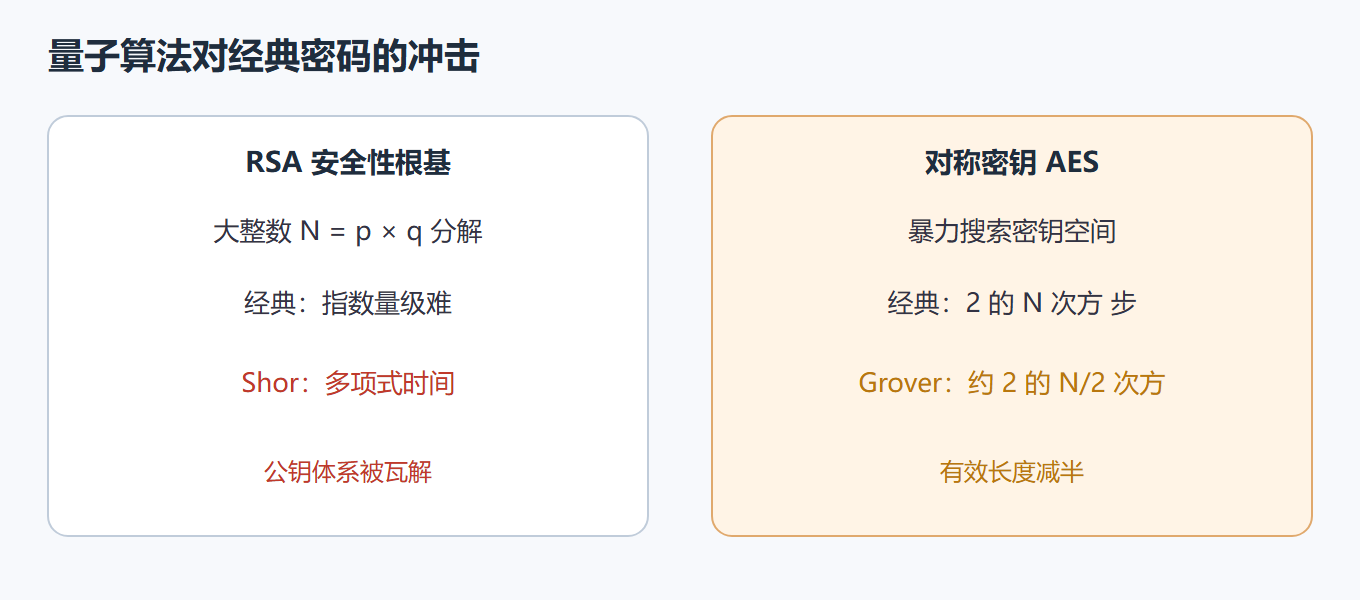
威胁作用路径
两类量子威胁
| 算法 | 攻击对象 | 影响 |
|---|---|---|
| Shor 算法 | RSA、ECC 等公钥算法 | 可在多项式时间分解大整数、求离散对数,公钥体系直接失效 |
| Grover 算法 | AES 等对称算法、哈希 | 把暴力搜索的复杂度从 2^N 降到约 2^(N/2),等效密钥长度减半 |
不止量子威胁
经典密码还要面对侧信道攻击(通过功耗、电磁辐射、计时泄露信息)和社会工程学攻击(利用人的疏忽骗取密钥)。可见"靠数学复杂度撑安全"的传统路径,在量子与物理侧信道双重压力下都需要升级。
💡 Grover 虽不能像 Shor 那样"秒破"公钥,但意味着 AES-128 的量子安全强度只相当于经典的 AES-64,把对称密钥加到 256 位是务实的过渡做法。
⚠️ "现在收割、未来解密"是最现实的风险:攻击者今天就截获并存储你的密文,等量子计算机成熟再解密。长周期保密数据必须现在就迁移到抗量子方案。
深入讨论:Shor 与 Grover 的破坏力边界
Shor 算法的破坏力要精确理解:它不是「随机乱撞」的搜索,而是把「求周期」这类问题转化为量子傅里叶变换可高效处理的运算。大整数分解与离散对数本质上都是求某种周期问题,因此 RSA、DSA、ECDSA、DH/ECDH 这些现代公钥体系的数学地基,在 Shor 面前都失去计算复杂度屏障。相比之下,Grover 算法做的是「加速搜索」:它把暴力搜索的复杂度从 N 降到根号 N,对对称加密的影响是密钥有效长度减半,而不是直接破解——AES-256 经 Grover 后仍有 128 位等效强度,依然安全。
把这两条边界画清楚,就能避免两个方向的误判:一是夸大威胁,以为量子计算机一出 AES 就废了(实际只需加长密钥);二是低估威胁,以为只有 RSA 受影响(实际整个 PKI、TLS 证书链、VPN 握手、代码签名都依赖公钥数学)。真正被逼到墙角的,是「所有依赖公钥密钥交换与签名的体系」,其数量远超一般认知。
# 量子威胁影响面清单 受影响(需替换/升级) RSA 加密与签名 -> 公钥体系换 PQC(ML-KEM/ML-DSA) ECC / ECDSA / ECDH -> 同上 DH / DSA 离散对数类 -> 同上 密钥交换(TLS 握手) -> 混合 KEM 过渡 证书链签名 -> 换抗量子签名算法 受影响但只需调参 AES-128 -> 升级 AES-256 SHA-256(碰撞) -> 输出长度翻倍即可 HMAC -> 强度足够无需更换 基本不受影响 一次性密码本(配合 QKD 分发) 经典哈希的压缩单向性 -> 仅碰撞风险需考虑 # 评估自身暴露的三步 1. 列出系统使用的全部公钥算法与用途 2. 标注哪些数据保密期超过十年 3. 将长保密数据优先纳入混合迁移试点
这份影响面清单可以直接作为资产盘点的输入。实际工作中,团队最该做的不是争论量子计算机何时问世,而是先把「哪些系统依赖 RSA/ECC、哪些数据保密期最长」登记清楚——这一步与具体时间线无关,却决定了迁移的优先级与节奏。
补充一点风险沟通的建议:向决策层汇报量子威胁时,与其罗列算法名与年份,不如讲清两个数字——「我们系统中依赖 RSA/ECC 的资产占比」与「保密期超过十年的数据量」,再对照迁移试点所需的投入,让「要不要现在动」的讨论落在事实与成本上。本教程第三章的迁移策略,正是围绕这类资产视角展开的。
另外值得说明的是,Shor/Grover 的分析结论不因量子硬件进展而改变——它们是算法层面的确定性结果。真正不确定的只是「实用量子计算机何时达到所需规模」这一工程变量。因此,威胁评估的焦点应放在「我们被暴露了多久、数据要保密多久」上,而不是反复猜测时间表。
把这条思路再落实一步:把「量子威胁」写入常规风险登记与安全评审议程,与漏洞管理、合规检查并列,每年复核一次资产清单与迁移进度。如此,量子风险就从「悬而未决的远期问题」变成一个持续治理的常规项。