2.2常见QKD协议
2.2 常见 QKD 协议
从 1984 年 BB84 算起,QKD 协议已演化出多个分支,差异主要在编码方式、是否用纠缠、以及对器件漏洞的抵抗力上。
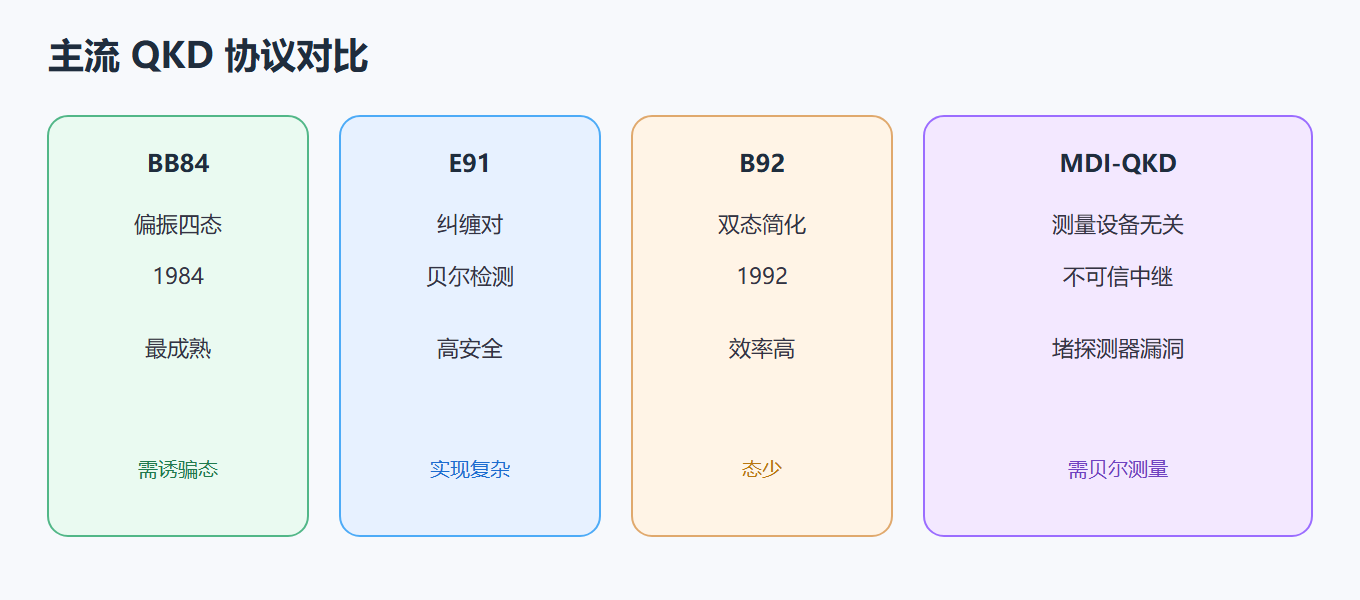
协议分类(上)
协议横向比较
| 协议 | 编码方式 | 核心特点 | 适用/局限 |
|---|---|---|---|
| BB84 | 四个偏振态 | 最早、最成熟 | 需诱骗态防多光子攻击 |
| E91 | 纠缠光子对 | 用贝尔不等式检窃听 | 纠缠源要求高、实现难 |
| B92 | 两个非正交态 | 协议最简、效率高 | 态少、容错偏低 |
| SARG04 | BB84 改进 | 对某些攻击更鲁棒 | 仍依赖单光子假设 |
| MDI-QKD | 双发+不可信第三方测量 | 免疫测量端漏洞 | 依赖贝尔测量、速率受限 |
💡 协议选型是权衡:BB84 工程最简单、生态最全;MDI-QKD 专门解决"探测器端被攻破"这类现实漏洞,是高安全场景的升级方向。
⚠️ 不要被"协议高级"误导——所有 DV-QKD 都依赖单光子或诱骗态假设,一旦光源多光子问题没处理好,任何协议都挡不住光子数分离攻击。
深入讨论:协议分类背后的信任假设
QKD 协议五花八门,但抓住「信任假设」这条主线就能理清脉络。离散变量(DV)协议把信息编码在光子的分立量子态(偏振、相位)上,代表性 BB84 需要单光子或诱骗态假设;连续变量(CV)协议改用相干态的正交分量的高斯调制,器件更成熟(可用标准电信器件),但安全性证明与针对实际参数的紧致性更复杂。两者本质上都在回答同一个问题:如何让 Eve 的任何干预都反映到可检测的统计异常上。
MDI-QKD 的引入改变了信任边界:Alice 与 Bob 各自把光子发给一个不可信的第三方 Charlie 做联合贝尔测量,测量结果只用于公开比对。由于第三方不参与密钥生成,即使探测器完全被 Eve 掌控也无法获知密钥,这就把最危险的「探测器端漏洞」从信任假设里剔除。代价是依赖高效率的贝尔态测量,成码率受限——这是「更安全」与「更慢」之间的一次典型权衡。
# 协议家族与信任假设速查 协议 家族 信任假设 主要代价 BB84 DV 单光子/诱骗态 + 探测器可信 成熟,工程最全 B92 DV 两态编码,假设更弱 效率低,容错差 SARG04 DV 对光子数分离更鲁棒 依赖单光子假设 E91 DV 纠缠源 + 贝尔不等式检测 纠缠源实现难 MDI-QKD DV 测量端可不可信(假设剔除) 贝尔测量速率受限 CV-QKD CV 高斯调制 + 协议安全证明 需高精度同相/正交探测 # 选型判断问题 1. 探测器能否被第三方接触?能 -> 优先 MDI-QKD 2. 光源质量是否满足单光子假设?否 -> 上诱骗态 3. 器件能否支撑连续变量探测?能 -> 可考虑 CV-QKD 4. 需要最大成熟度与生态?是 -> BB84 起步
把信任假设写进选型判断,就能理解为什么「高级协议」不一定适合所有场景:协议的安全性假设必须与真实器件的缺陷匹配,假设越强、实现越容易的协议,在漏洞面前的抵抗往往越弱。选型的本质是在「安全假设的现实性」与「实现的成本效率」之间取平衡,这也是第二章全部协议对比的底层逻辑。
还有一个常被忽略的维度是标准化与互操作:BB84 因研究历史最长,成为商用产品与测试标准事实上的参照;而 MDI-QKD、CV-QKD 等仍在标准制定与互通验证阶段,跨厂商设备互联的成熟度有限。评估具体产品时,除协议本身外,还应核对其对标的标准文档与互通测试结果,避免「协议先进但无法组网」的落地尴尬。
把协议对比再往前推一步:协议的选择还受「密钥率目标」约束。CV-QKD 用标准电信探测器、无需单光子探测器,成码率可达较高量级,但安全证明对参数更敏感;MDI-QKD 安全假设最优,成码率却受贝尔态测量限制。实务中往往按「链路的保密等级 × 所需密钥率」双重约束,在多个协议间做取舍,而不是押注单一协议。
这种按需组合的思路,与第三章 PQC 的选型逻辑(按场景选方向与参数集)一脉相承,也是量子安全落地时反复出现的共同方法论。
本节若只留一个记忆点,那就是:看懂协议,先问它「信任了什么」——单光子假设、探测器可信、还是纠缠源可信;信任边界画在哪里,安全性就成立到哪里。