6.4 红蓝紫队对照:把攻防经验变成检测规则
6.4 红蓝紫队对照:把攻防经验变成检测规则
本节摘要:红队模拟威胁、蓝队建设防御、紫队把两者编排在同一个流程里验证"攻击路径能否被看见"。本节讲三种队伍的目标差异与协作接口,重点展开紫队方法:一场演练如何在同一个房间里同时产生攻击记录与检测证据,让防御能力的增长可见、可测。
第六章收官一节。前四节给了防守侧的单项能力(证据、平台、感知),本节把它们组织进团队协作的框架——因为真实的防御能力从来不属于个人,属于组织。
三个行话的准确含义
红队、蓝队、紫队是从军事演习借来的行话,但行业里常被用混。准确含义:
红队:以真实威胁的方式检验防御的队伍。目标是"模拟",不是"破坏"——衡量红队水平的不是攻得多深,而是模拟得多真、报告得多清。本册第 4、5 章训练的就是红队基本功。
蓝队:建设与运行防御的队伍——监控值守、事件响应、加固落地、规则维护。第 6 章前三节是蓝队的日常。蓝队水平的衡量标准是发现时间与处置质量,而不是部署了多少产品。
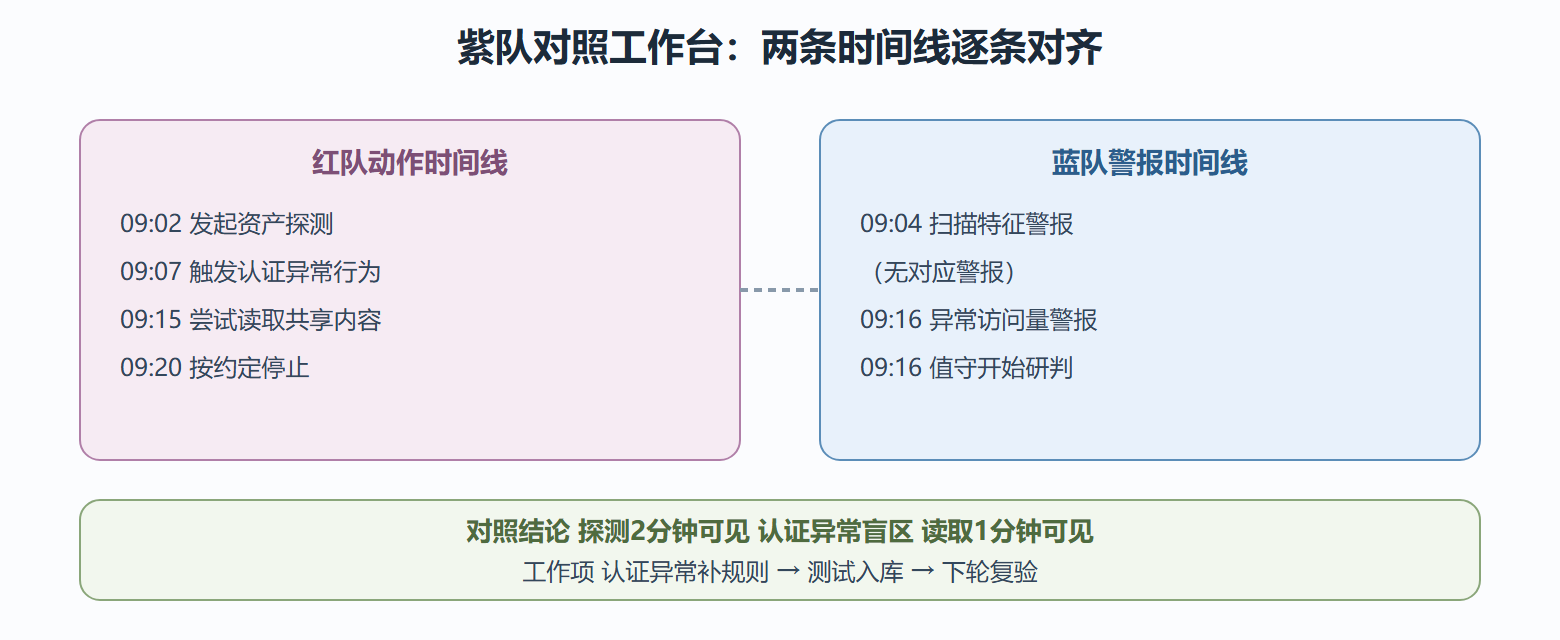
紫队:不是第三种人,是一种协作方式——红蓝同室工作,攻击动作与检测验证实时对照。传统模式里红队打完、蓝队复盘,两边证据对不上号:红队说"我做了 A 动作",蓝队的日志里找不到对应记录,谁也说不清是没看见还是没做。紫队把这两条时间线在演练当场对齐。
一场紫队演练的完整走法
以第 5 章演练的延续为背景走一遍。准备阶段:选定一条已知的攻击路径(来自 5.2 的发现,整改已上线),约定本次要验证的问题是"这条路径如果再现,蓝队能不能在十分钟内看见"。红队准备动作脚本与时间记录表,蓝队准备监控视图与值守人。双方约定止损条件与联系人——演练也要授权边界,即便是内部演练。
执行阶段:红队按脚本推进,每个动作盖时间戳:某时刻发起一次探测、某时刻出现一次认证异常行为。蓝队不看红队操作,只看监控。房间里的第三方(或计时员)维护两条时间线的并行记录。
对照阶段:演练结束,两条时间线并排。逐条问三个问题——看见了什么(警报与动作能否对应)、多快看见(动作时间与警报时间的差)、看懂了什么(警报内容是否足以判断性质)。差值与盲区直接变成工作项。
沉淀阶段:盲区转化为新规则(走 6.3 的"发现转规则"流程,带测试入库);已验证的能力归档为证据(下次审计可以直接引用);路径库更新(这条路径已"可看见",下轮换新路径)。
图 紫队对照工作台
组织怎么起步:三个务实建议
其一,从一对一开始。 紫队不需要大会战:一名红队视角的人加一名蓝队视角的人,一条路径、两小时,就能产出第一批对照记录。形式大于规模。
其二,路径库比工具库重要。 把每次演练验证过的攻击路径(连同"能否看见"的结论)维护成一张表,它是防御能力的资产负债表。路径覆盖度比产品数量更接近"防御水平"的真实度量。
其三,把对照结果写进双方考核。 红队考核"模拟真实度与报告质量",蓝队考核"发现时延与盲区收敛速度"——考核指向协作而不是对抗,紫队才能持续运转。若红队被考核"攻陷次数"、蓝队被考核"没出事",两队会自然走向隐瞒与甩锅,紫队名存实亡。
| 维度 | 红队 | 蓝队 | 紫队 |
|---|---|---|---|
| 目标 | 模拟威胁检验防御 | 建设运行防御 | 对齐攻防证据 |
| 衡量 | 模拟真实度 报告质量 | 发现时延 处置质量 | 盲区收敛速度 |
| 主要产出 | 威胁路径与发现 | 加固 监控 响应 | 对照记录与规则 |
| 常见误区 | 追求攻陷深度 | 堆产品数量 | 变成一次性表演 |
💡 如果你的组织还很小,没有专职红蓝队怎么办?第 5 章的自查式演练加 6.3 的规则测试,就是一个人的紫队——同一人在两个时间点分别扮演攻与防,用记录把两条时间线连起来。方法不变,规模缩小。
起步问答:紫队落地的三个现实问题
问:我们红蓝不在一个部门,考核各管各的,怎么紫起来? 从最不依赖组织改动的形式起步:一次两小时的联合演练、一条路径、两份时间线,产出一份对照纪要。联合演练需要的不是组织重组,是一次双方都到场的会议邀请。先做出第一份对照记录,组织层面的支持往往随后而来——证据比提案更有说服力。
问:红队动作做完了监控没响,算谁的锅? 这是对紫队最常见的误解。对照的目的不是追责,是把"没看见"变成可行动的工作项。追责式对照只会让红队下次故意放水、蓝队隐瞒盲区,两条时间线从此都不可信。健康的问法是"这个盲区的规则缺口在哪,多久能补"。
问:路径库从哪来? 三个来源按优先级排:自家历史演练与事件的真实路径(最可信)、行业公开的攻击趋势报告(做参考,选与自身环境相关的)、以及标准化的攻击知识库(用它查漏补缺,不全盘照搬)。起步时哪怕只有三五条自家路径,也胜过抄来的五十条——路径库的价值在"验证过",不在数量。
与第 5 章演练的衔接:一张路线图
把本节放进全册的主线里定位:5.2 的演练发现,走完整改后有三条去向——加固配置(6.2)、检测规则(6.3)、路径库条目(本节)。三条去向合起来,才是"演练价值"的完整兑现。多数组织只走到第一条:发现、修复、归档,防御能力其实没有增量。第二、三条才是复利的来源——同样的攻击再来一次时,系统能自己说话。
这个闭环也解释了为什么本册坚持"授权与防御"的定位:攻击侧的工作若不回流到防御侧,就只是消耗性的表演;回流到位,每一次演练都是防御资产的一次增资。读者完成自己的第一次演练后,建议用这张三去向清单做一次自检:我的发现,三条去向各兑现了几条?
最后给一个衡量紫队成熟度的小标尺,分四级:一级,做过联合演练,有对照记录;二级,盲区能转化成规则并带测试;三级,路径库持续增长,复验成为例行;四级,对照结果进入双方考核,协作形成制度。多数组织停在一二级之间——从二级到三级的抓手只有一个:给路径库指定 owner 与回顾节奏。让它像 6.3 的告警记账一样有人负责,成熟度自然往上走。
本节要点回顾
- 三个行话:红队模拟威胁、蓝队建设防御、紫队是协作方式不是第三种人;
- 紫队核心:动作时间线与警报时间线当场逐条对照,消灭"谁也说不清";
- 三问框架:看见了什么、多快看见、看懂了什么;
- 沉淀三件:盲区转规则、能力归档为证据、路径库更新;
- 起步姿势:一对一、路径库优先、考核指向协作;
- 小组织方案:自查演练加规则测试,一个人的紫队同样成立。